Consideraciones de Seguridad y Cumplimiento con Copilotos
La implementación de Copilot en Microsoft 365 y Copilot Studio introduce nuevas consideraciones de seguridad, privacidad y cumplimiento normativo. Es fundamental entender cómo estos copilotos procesan y protegen los datos, así como las responsabilidades de la organización para mantener la integridad y confidencialidad de la información.
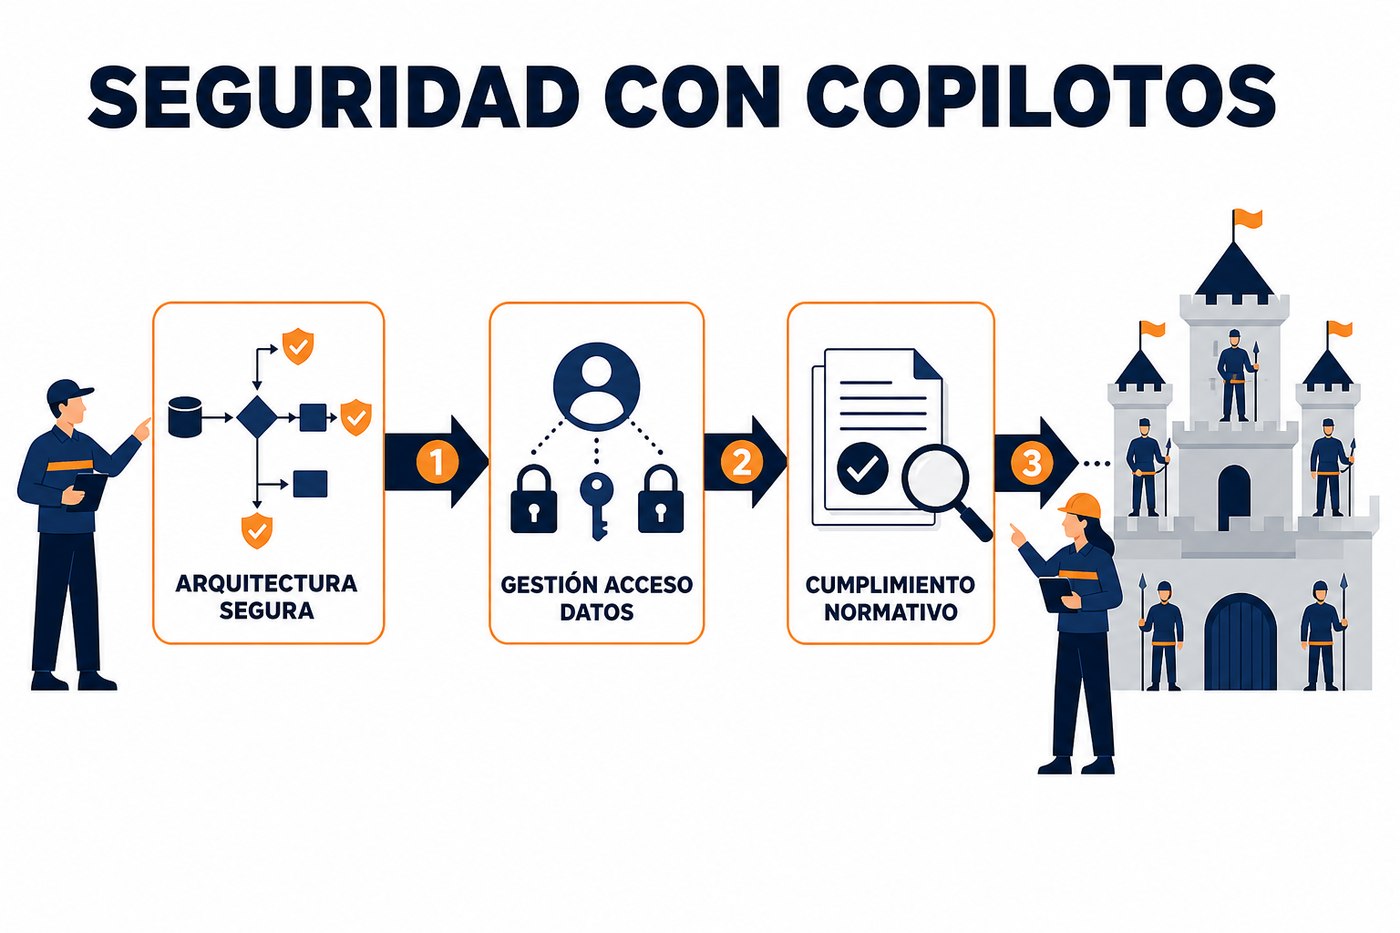
Arquitectura de Seguridad de Copilot en Microsoft 365
Copilot en Microsoft 365 se integra directamente con los servicios de Microsoft 365 y hereda sus controles de seguridad. El modelo de seguridad se basa en el principio de que Copilot no mueve datos fuera del límite de servicio de Microsoft 365. Los datos de la organización permanecen dentro de su tenant y se adhieren a las políticas de acceso existentes.
El procesamiento de información por Copilot sigue un flujo específico:
- Petición del usuario: El usuario envía una instrucción (prompt) a Copilot en una aplicación de Microsoft 365 (ej. Word, Outlook).
- Preprocesamiento: Copilot convierte el prompt en un formato que el modelo de lenguaje grande (LLM) pueda entender. Esto puede incluir la adición de contexto relevante del documento o correo electrónico actual.
- Recuperación de datos: A través de Microsoft Graph, Copilot accede a datos relevantes del usuario (documentos, correos, chats) a los que el usuario ya tiene permiso. Esto es clave: Copilot solo ve lo que el usuario puede ver.
- Generación de respuesta: El prompt y los datos recuperados se envían al LLM. El LLM genera una respuesta basada en esta información.
- Postprocesamiento y filtrado: La respuesta del LLM se filtra para garantizar la seguridad y el cumplimiento, eliminando contenido potencialmente dañino o inapropiado.
- Entrega al usuario: La respuesta se presenta al usuario en la aplicación de Microsoft 365.
Copilot en Microsoft 365 no entrena sus modelos con los datos de su tenant. Los datos de su organización se utilizan para generar respuestas relevantes para sus usuarios, pero no se incorporan a los modelos fundamentales de Microsoft. Esto es crítico para la privacidad y la confidencialidad.
Gestión de Permisos y Acceso a Datos
La seguridad de Copilot en Microsoft 365 depende directamente de una correcta gestión de permisos en su entorno. Si un usuario tiene acceso a un documento o correo electrónico, Copilot podrá usar esa información para generar respuestas. Si el acceso es incorrecto o excesivo, Copilot podría exponer información sensible. Esto refuerza la importancia de una estrategia de gobernanza de datos y permisos bien definida.
- Principio de Privilegio Mínimo: Asegure que los usuarios solo tengan acceso a los datos que necesitan para realizar su trabajo. Esto es fundamental para limitar el alcance de la información que Copilot puede procesar para un usuario dado.
- Revisión de Permisos: Implemente revisiones periódicas de los permisos de acceso a sitios de SharePoint, OneDrive, Teams y buzones de correo. Herramientas como Microsoft Purview pueden ayudar a identificar sobreexposición de datos.
- Etiquetado de Sensibilidad: Utilice etiquetas de sensibilidad de Microsoft Purview para clasificar y proteger información confidencial. Copilot respeta estas etiquetas y las políticas asociadas, como el cifrado o la prevención de copia.
- DLP (Data Loss Prevention): Las políticas de DLP de Microsoft 365 se aplican a las interacciones con Copilot. Si un usuario intenta usar Copilot para extraer o compartir información que una política de DLP prohíbe, la acción será bloqueada.
Consideraciones de Seguridad en Copilot Studio
Los copilotos construidos con Copilot Studio tienen consideraciones de seguridad adicionales, ya que pueden conectarse a fuentes de datos externas y sistemas de línea de negocio. La seguridad aquí se centra en la gestión de los conectores, la autenticación y la autorización.
- Conectores Personalizados: Al crear conectores a APIs o sistemas internos, asegure que estos conectores implementen autenticación robusta (ej. OAuth 2.0, API keys seguras) y que solo expongan las operaciones necesarias.
- Autenticación de Usuario Final: Configure la autenticación para sus copilotos de Copilot Studio. Esto puede ser Azure Active Directory (AAD) para usuarios internos, o proveedores de identidad externos para escenarios de clientes. Esto asegura que solo los usuarios autorizados puedan interactuar con el copiloto y acceder a los datos subyacentes.
- Seguridad de Datos de Origen: La seguridad de los datos a los que se conecta Copilot Studio es responsabilidad del propietario de esos datos. Asegure que las bases de datos, sistemas ERP o CRM a los que se conecta el copiloto tengan sus propios controles de acceso y seguridad.
- Entornos y DLP para Power Platform: Utilice entornos de Power Platform para aislar copilotos y sus datos. Implemente políticas de DLP para Power Platform para controlar qué conectores pueden usarse juntos y evitar la exfiltración de datos entre servicios.
Cumplimiento Normativo y Auditoría
El uso de copilotos debe alinearse con las regulaciones de cumplimiento aplicables (ej. GDPR, HIPAA, Ley Federal de Protección de Datos Personales en Posesión de los Particulares de México). Microsoft proporciona certificaciones de cumplimiento para sus servicios, pero la responsabilidad de la organización es asegurar que el uso específico de Copilot cumpla con sus obligaciones.
- Registros de Auditoría: Las interacciones con Copilot en Microsoft 365 se registran en el Centro de Cumplimiento de Microsoft Purview. Esto permite a los administradores auditar quién usó Copilot, qué prompts se enviaron y qué respuestas se generaron (en la medida que lo permitan las políticas de retención y privacidad).
- eDiscovery: Los datos generados o modificados por Copilot son indexados y pueden ser objeto de búsquedas de eDiscovery, lo que es crucial para procesos legales o de cumplimiento.
- Evaluación de Impacto en la Privacidad (PIA): Realice una PIA para evaluar los riesgos de privacidad asociados con la implementación de Copilot, especialmente si se procesan datos personales sensibles.
- Políticas de Uso Aceptable: Establezca y comunique políticas claras sobre el uso aceptable de los copilotos, incluyendo qué tipo de información no debe compartirse y cómo verificar la información generada.
Aplicación Práctica: Qué Hacer el Lunes
- Auditar Permisos: Ejecute un informe de permisos sobre sus sitios de SharePoint más críticos y revise los accesos de usuarios y grupos. Identifique y corrija cualquier sobreexposición de datos.
- Revisar Políticas de DLP: Verifique que sus políticas de Prevención de Pérdida de Datos (DLP) estén activas y configuradas para proteger la información sensible en Microsoft 365, incluyendo escenarios que involucren la interacción con Copilot.
- Capacitar a Usuarios Clave: Proporcione capacitación específica a los usuarios sobre cómo interactuar de forma segura con Copilot, enfatizando la importancia de no compartir información confidencial en prompts si no es estrictamente necesario o si la información no está ya protegida por controles de acceso.
- Evaluar Conectores de Copilot Studio: Si planea usar Copilot Studio, realice un inventario de los sistemas a los que se conectará. Valide los mecanismos de autenticación y autorización de cada conector y asegure que solo expongan la funcionalidad mínima requerida.
No hay comentarios por ahora.
para ser el primero en comentar.