Consideraciones de Seguridad en el Despliegue de Agentes
El despliegue de agentes OpenClaw introduce consideraciones de seguridad críticas. Esta lección aborda las mejores prácticas para proteger la infraestructura, los datos y las interacciones, enfocándose en la gestión de herramientas nativas y la exposición de canales para mitigar riesgos.
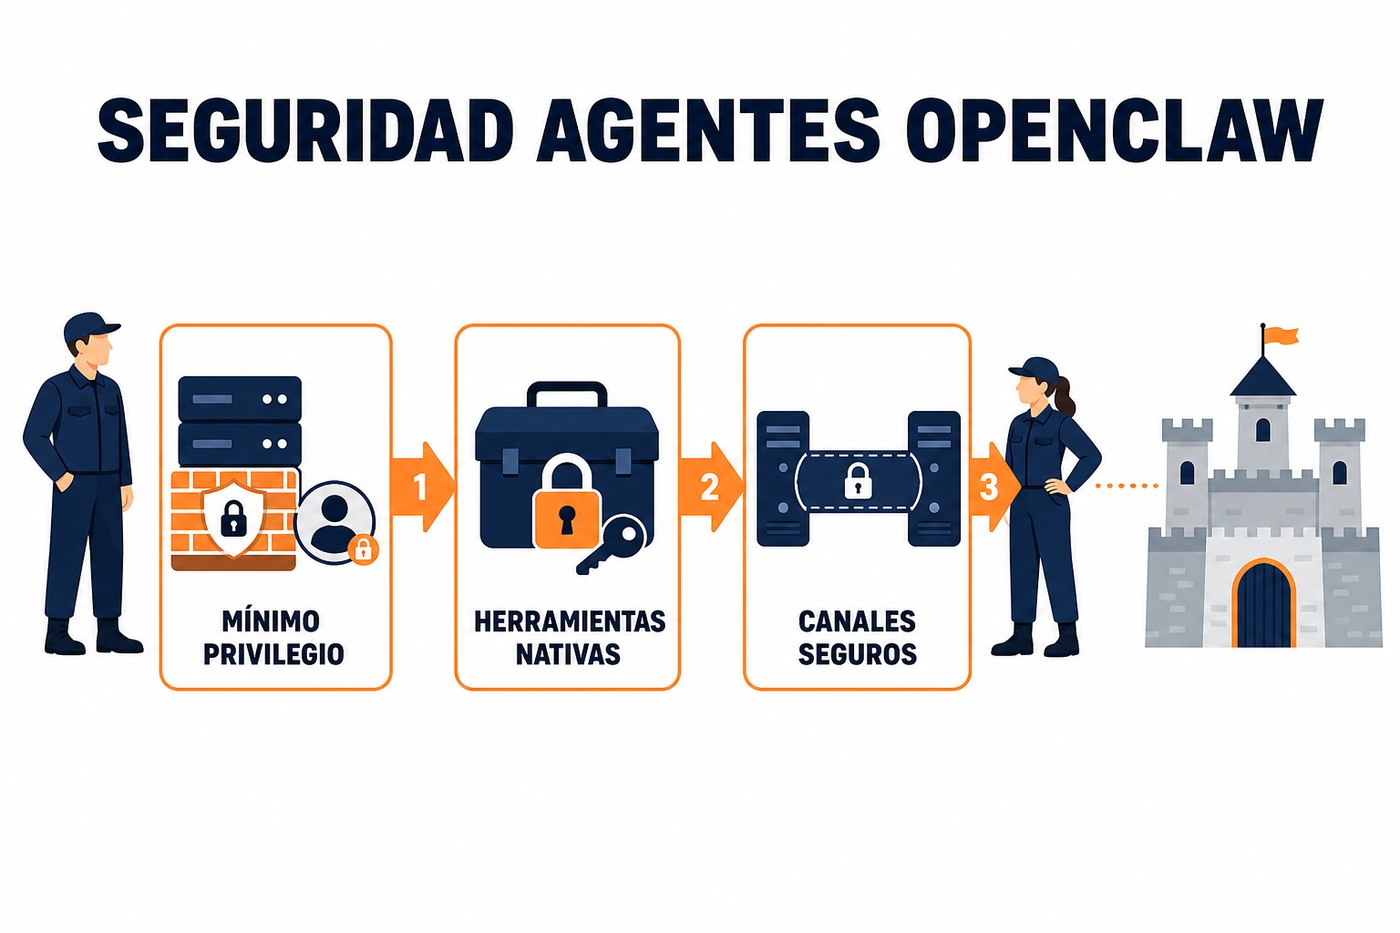
Superficie de Ataque y Principio de Mínimo Privilegio
Un agente OpenClaw, al interactuar con sistemas externos y ejecutar comandos, amplía la superficie de ataque de su infraestructura. La ejecución de herramientas nativas y la exposición de canales de comunicación son puntos de riesgo. Es fundamental aplicar el principio de mínimo privilegio en todas las configuraciones.
El principio de mínimo privilegio implica que un agente, o cualquier componente de software, debe tener solo los permisos y accesos estrictamente necesarios para cumplir su función. Cualquier permiso adicional representa una vulnerabilidad potencial que un atacante podría explotar.
Gestión Segura de Herramientas Nativas
Las herramientas nativas como exec, read, write y web otorgan al agente capacidades potentes para interactuar con el sistema operativo y la red. Su configuración incorrecta es la principal fuente de riesgo de seguridad.
exec(Ejecución de Comandos): Permite al agente ejecutar comandos de shell en el servidor. Es la herramienta más peligrosa. Debe ser deshabilitada por defecto a menos que sea estrictamente necesaria. Si se habilita, configure una lista blanca estricta de comandos permitidos y los directorios donde pueden ejecutarse. Evite la ejecución de comandos con argumentos variables sin validación rigurosa.read(Lectura de Archivos): Permite al agente leer archivos del sistema. Limite los directorios accesibles a través de una lista blanca. Nunca permita el acceso a archivos de configuración sensibles, claves privadas, o directorios del sistema operativo. Considere si el agente realmente necesita leer archivos fuera de su propio directorio de trabajo o un directorio de datos específico.write(Escritura de Archivos): Permite al agente escribir archivos en el sistema. Similar aread, restrinja los directorios de escritura a una lista blanca. Evite que el agente pueda sobrescribir archivos del sistema o escribir en directorios ejecutables. Establezca cuotas de disco si es posible para prevenir ataques de denegación de servicio por llenado de disco.web(Acceso Web): Permite al agente realizar solicitudes HTTP/HTTPS. Aunque menos riesgosa queexec, puede ser usada para acceder a recursos internos o externos no autorizados. Si es posible, configure un proxy para filtrar URLs o restrinja los dominios a los que el agente puede acceder.
La habilitación de exec sin una lista blanca de comandos y directorios explícita es un riesgo inaceptable. Considere el impacto de que un atacante ejecute comandos arbitrarios en su servidor. La configuración de estas herramientas debe ser granular y revisada periódicamente.
Seguridad en la Exposición de Canales
Cada canal de comunicación (Discord, Telegram, WhatsApp, interfaz web) es un punto de entrada para interacciones, y potencialmente, para ataques. La seguridad de los canales se basa en la autenticación y la autorización.
- Autenticación de Usuarios: Asegúrese de que solo usuarios autorizados puedan interactuar con el agente. En canales como Discord o Telegram, esto implica configurar roles o IDs de usuario permitidos. Para la interfaz web, implemente autenticación robusta (ej. OAuth, claves API, autenticación de dos factores si el framework lo soporta).
- Autorización de Comandos: No todos los usuarios deben tener acceso a todas las funciones del agente. Implemente lógica para que ciertos comandos o interacciones solo sean accesibles para usuarios con roles específicos. Por ejemplo, solo administradores deberían poder ejecutar comandos que involucren herramientas nativas.
- Validación de Entradas: Cualquier dato recibido del usuario a través de un canal debe ser validado rigurosamente. Esto previene inyecciones de comandos, scripts maliciosos o datos que puedan explotar vulnerabilidades en el procesamiento del agente o sus herramientas.
Protección de Credenciales y Configuración
Las credenciales para acceder a APIs de proveedores de modelos, tokens de canales y cualquier otra información sensible deben ser manejadas con el máximo cuidado.
- Variables de Entorno: Utilice variables de entorno para almacenar tokens y claves API. Esto evita que las credenciales queden expuestas en archivos de configuración que puedan ser versionados o accedidos sin autorización.
- Archivos de Configuración: Si debe usar archivos de configuración, asegúrese de que tengan permisos restrictivos (solo lectura para el usuario del agente, no accesibles por otros usuarios del sistema). Nunca almacene credenciales directamente en el repositorio de código.
- Secreto de Gateway: El secreto de gateway es crítico para la seguridad de las sesiones. Genere un secreto fuerte y único, y protéjalo como una credencial más. Su exposición permitiría a un atacante manipular las sesiones del agente.
Despliegue Seguro del Servidor
El servidor que aloja el agente OpenClaw debe seguir las mejores prácticas de seguridad de infraestructura.
- Aislamiento: Despliegue el agente en un entorno aislado (ej. un contenedor Docker, una máquina virtual dedicada) para limitar el impacto de una posible brecha.
- Firewall: Configure un firewall para restringir el acceso al servidor solo a los puertos necesarios (ej. el puerto del gateway web si se usa, y SSH para administración).
- Actualizaciones: Mantenga el sistema operativo y todas las dependencias del agente actualizadas para parchear vulnerabilidades conocidas.
- Monitoreo: Implemente monitoreo de logs y actividad del sistema para detectar comportamientos anómalos que puedan indicar un compromiso.
Aplicación Práctica: Qué Hacer el Lunes
- Revisar Configuración de Herramientas Nativas: Analice el archivo de configuración de su agente. Para cada herramienta nativa (
exec,read,write,web), pregúntese si es estrictamente necesaria. Si lo es, defina listas blancas explícitas para comandos, directorios y dominios. Deshabilite cualquier herramienta no esencial. - Auditar Acceso a Canales: Verifique quién tiene acceso a interactuar con su agente en cada canal configurado. Asegúrese de que la autenticación y autorización estén implementadas correctamente y que solo usuarios o roles específicos puedan ejecutar comandos sensibles.
- Proteger Credenciales: Mueva todas las claves API, tokens de canales y el secreto del gateway a variables de entorno. Evite almacenar credenciales directamente en archivos de configuración o en el repositorio de código.
- Planificar Aislamiento del Agente: Si aún no lo ha hecho, planifique el despliegue de su agente dentro de un contenedor Docker o una máquina virtual dedicada. Configure reglas de firewall para limitar la exposición de red del servidor.
There are no comments for now.
to be the first to leave a comment.