Integración con APIs Externas: Autenticación y Consumo
Las Skills de OpenClaw extienden su funcionalidad al interactuar con APIs externas. Esta lección cubre cómo diseñar y codificar Skills para consumir servicios externos, gestionando la autenticación y el procesamiento de respuestas de forma segura y eficiente. Se abordará la integración con APIs RESTful, el manejo de credenciales y la interpretación de datos.
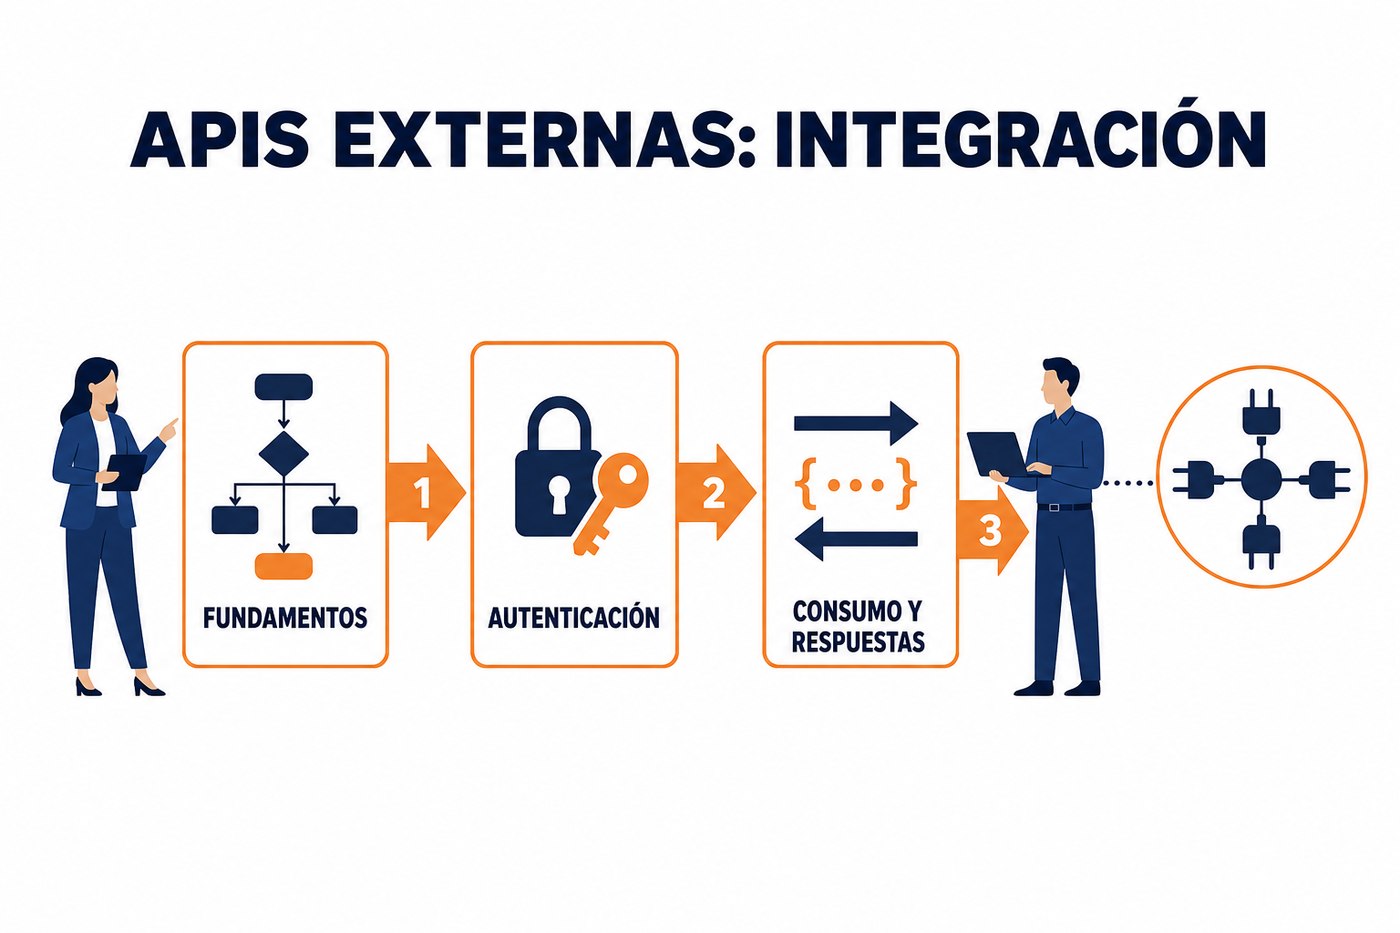
Fundamentos de la Interacción con APIs Externas
Una Skill puede requerir datos o acciones que residen fuera del ecosistema OpenClaw. La integración con APIs externas permite acceder a bases de datos, sistemas de gestión, servicios de terceros o cualquier recurso accesible vía HTTP. La interacción se basa en solicitudes (requests) y respuestas (responses) siguiendo protocolos como REST. Es crucial entender los métodos HTTP (GET, POST, PUT, DELETE) y el formato de los datos (JSON, XML).
El diseño de la Skill debe considerar el contrato de la API: qué URL se invoca, qué parámetros requiere, qué tipo de autenticación usa y cómo estructura su respuesta. La robustez de la Skill dependerá de su capacidad para manejar tanto respuestas exitosas como errores.
Manejo de Autenticación y Credenciales
La seguridad es primordial al interactuar con APIs externas. Las credenciales de acceso nunca deben estar codificadas directamente en el código de la Skill. OpenClaw proporciona mecanismos para gestionar secretos de forma segura. Las formas comunes de autenticación incluyen:
- API Keys: Un token único enviado en el encabezado (Header) o como parámetro de consulta (Query Parameter). Es la forma más sencilla, pero requiere manejo cuidadoso para evitar exposición.
- OAuth 2.0: Un estándar para delegar acceso sin compartir credenciales. Implica un flujo de autorización para obtener un token de acceso (Access Token) que se usa en las solicitudes posteriores. Es más complejo de implementar pero más seguro para aplicaciones que interactúan con usuarios finales.
- Basic Authentication: Nombre de usuario y contraseña codificados en Base64 en el encabezado `Authorization`. Menos seguro si no se usa HTTPS.
- Tokens JWT (JSON Web Tokens): Un token autocontenido y firmado digitalmente que se envía en el encabezado `Authorization`. Permite a la API verificar la integridad y autenticidad del emisor sin necesidad de consultar una base de datos.
Siempre almacena las credenciales de APIs externas en un gestor de secretos o variables de entorno de OpenClaw. Nunca las hardcodees en el archivo SKILL.md. Si una credencial se expone, el impacto de seguridad es directo y grave.
Para acceder a estas credenciales de forma segura dentro de la Skill, se utilizan los mecanismos de variables de entorno o un servicio de secretos integrado que OpenClaw exponga al entorno de ejecución de la Skill. El acceso a estas variables se realiza como cualquier otra variable de entorno del sistema operativo.
Consumo de APIs: Solicitudes HTTP y Procesamiento de Respuestas
La ejecución de solicitudes HTTP se realiza mediante bibliotecas HTTP estándar. En Python, la biblioteca `requests` es la opción predominante por su simplicidad y robustez. Para JavaScript, `fetch` o `axios` son comunes.
import requests
import os

def obtener_datos_api(parametro):
    api_url = os.getenv('EXTERNAL_API_URL')
    api_key = os.getenv('EXTERNAL_API_KEY')

    if not api_url or not api_key:
        return {"error": "URL o API Key no configuradas."}

    headers = {
        "Authorization": f"Bearer {api_key}",
        "Content-Type": "application/json"
    }
    try:
        response = requests.get(f"{api_url}/recurso/{parametro}", headers=headers, timeout=10)
        response.raise_for_status()  # Lanza una excepción para códigos de estado HTTP erróneos (4xx o 5xx)
        return response.json()
    except requests.exceptions.HTTPError as e:
        return {"error": f"Error HTTP: {e.response.status_code} - {e.response.text}"}
    except requests.exceptions.ConnectionError as e:
        return {"error": f"Error de conexión: {e}"}
    except requests.exceptions.Timeout:
        return {"error": "La solicitud a la API externa ha excedido el tiempo de espera."}
    except Exception as e:
        return {"error": f"Error inesperado: {e}"}
El procesamiento de la respuesta implica:
- Verificación del Código de Estado HTTP: Un código 2xx indica éxito. Códigos 4xx (errores del cliente) y 5xx (errores del servidor) requieren manejo de errores.
- Parseo del Cuerpo de la Respuesta: Si la API devuelve JSON, se debe parsear a una estructura de datos manejable (diccionario/objeto).
- Validación de Datos: Asegurar que los datos recibidos tienen el formato y contenido esperados antes de usarlos. Esto previene errores en la lógica de la Skill.
- Manejo de Errores Específicos de la API: Algunas APIs incluyen códigos de error o mensajes específicos en el cuerpo de la respuesta, incluso con un código de estado 200. La Skill debe estar preparada para interpretar estos casos.
Estrategias de Reintentos y Circuit Breaker
Las APIs externas pueden fallar temporalmente debido a problemas de red, sobrecarga o mantenimiento. Implementar estrategias de reintentos con backoff exponencial mejora la robustez de la Skill. Esto implica esperar un tiempo creciente entre reintentos.
El patrón Circuit Breaker es fundamental para evitar saturar una API que está fallando repetidamente y para proteger la propia Skill de esperas indefinidas. Después de un número configurado de fallos, el Circuit Breaker "abre" el circuito, impidiendo nuevas llamadas durante un período. Esto da tiempo a la API externa para recuperarse y evita el consumo innecesario de recursos. OpenClaw puede ofrecer bibliotecas o configuraciones para implementar estos patrones, o se pueden codificar directamente en la Skill.
Aplicación Práctica: Integración de Catálogo de Productos
El lunes, identifica una API interna o externa que tu equipo use para consultar un catálogo de productos o un sistema de tickets. Diseña una Skill en OpenClaw que cumpla con lo siguiente:
- Obtener Credenciales: Define qué tipo de autenticación usa la API y cómo gestionarás las credenciales de forma segura (variables de entorno, gestor de secretos).
- Diseñar la Interfaz de la Skill: ¿Qué parámetros necesita la Skill para realizar una consulta (ej. `id_producto`, `nombre_producto`)? ¿Qué información debe devolver?
- Codificar la Lógica de Conexión: Implementa la llamada HTTP, incluyendo el manejo de encabezados de autenticación y el envío de parámetros.
- Procesar y Validar la Respuesta: Extrae los datos relevantes de la respuesta JSON y valida su estructura. Maneja posibles errores de la API (códigos de estado HTTP, mensajes de error en el cuerpo de la respuesta).
- Manejo de Errores: Asegúrate de que la Skill devuelva un mensaje claro en caso de fallos de conexión, autenticación o errores de la API externa. Considera la implementación de un reintento básico si la API es propensa a fallos transitorios.
There are no comments for now.
to be the first to leave a comment.