Integración con Sistemas de Monitoreo Externos
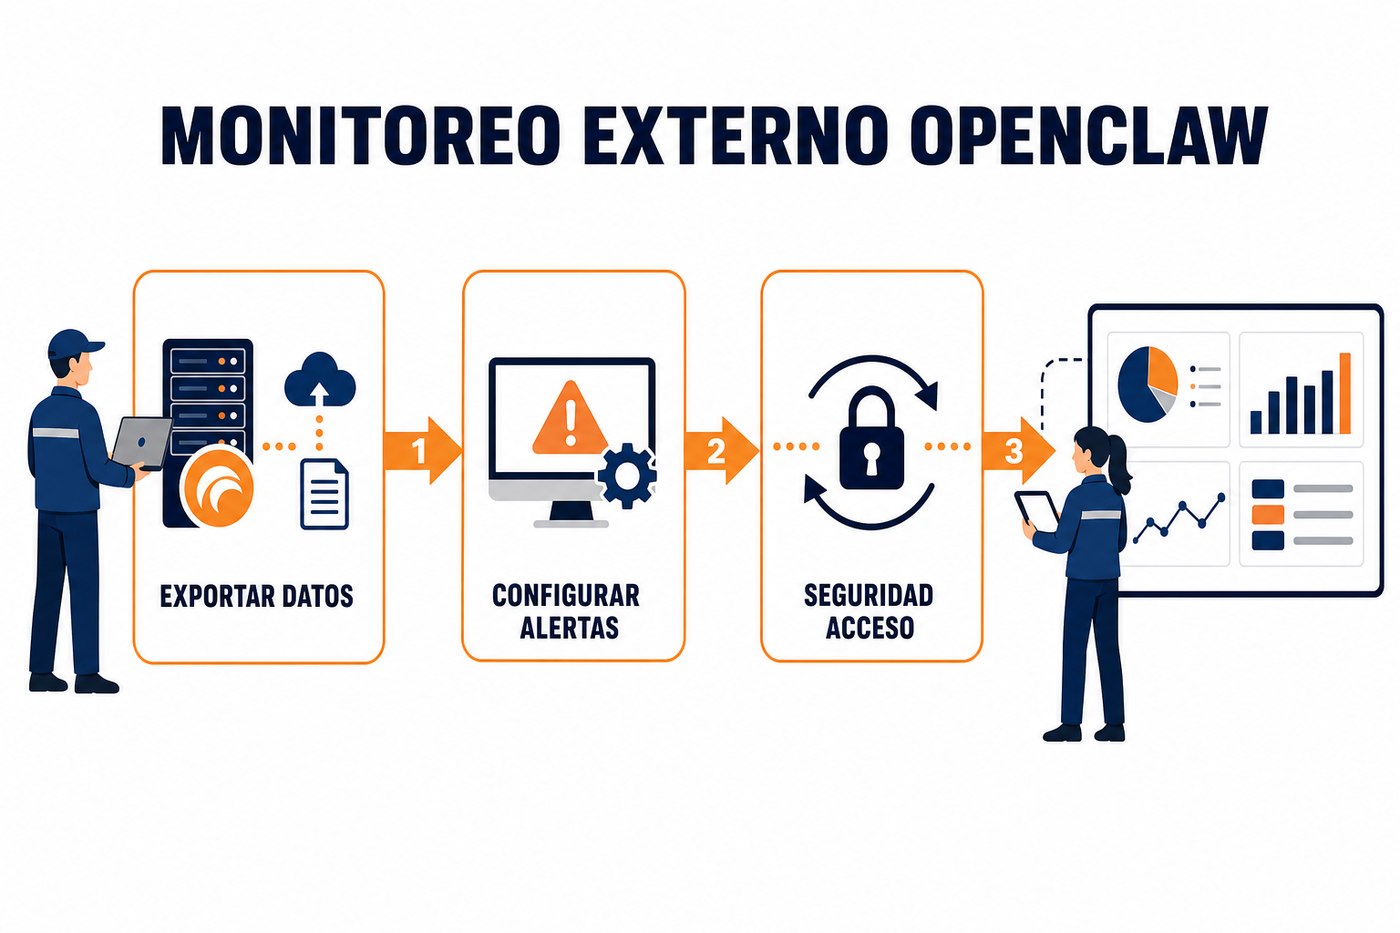
La integración de OpenClaw con sistemas de monitoreo externos es crítica para la supervisión centralizada. Permite consolidar alertas y métricas en una única plataforma, facilitando la detección proactiva de anomalías y la respuesta eficiente. Esta lección detalla cómo conectar OpenClaw a estas herramientas.
Objetivo de la Integración y Beneficios Operativos
El propósito principal de integrar OpenClaw con sistemas de monitoreo externos es obtener una visibilidad unificada del estado operativo. Esto incluye el rendimiento de las tareas, el consumo de recursos, el estado de los agentes y la salud general de la plataforma. La centralización evita la necesidad de monitorear múltiples consolas y reduce el tiempo de respuesta ante incidentes.
- Visibilidad Unificada: Consolidación de métricas y eventos de OpenClaw con otros sistemas de infraestructura.
- Alertamiento Centralizado: Recepción de notificaciones de OpenClaw a través de canales ya establecidos (ej. correo, SMS, Slack, PagerDuty).
- Correlación de Eventos: Posibilidad de relacionar eventos de OpenClaw con incidencias en la red, servidores o aplicaciones.
- Análisis de Tendencias: Utilización de herramientas de monitoreo para analizar el comportamiento histórico y predecir posibles fallos.
Mecanismos de Exportación de Métricas y Logs
OpenClaw ofrece varios mecanismos para exportar datos relevantes que pueden ser consumidos por sistemas de monitoreo externos. La elección del método depende de la capacidad del sistema externo y de la granularidad de los datos requeridos.
- API RESTful: OpenClaw expone una API REST que permite consultar el estado de tareas, agentes, nodos y métricas de rendimiento. Los sistemas de monitoreo pueden realizar llamadas periódicas a esta API para recolectar datos.
- Salida de Logs Estructurada: Los logs de OpenClaw pueden configurarse para emitirse en formatos estructurados como JSON. Estos logs pueden ser recolectados por agentes de monitoreo (ej. Filebeat, Fluentd) y enviados a plataformas de gestión de logs (ej. ELK Stack, Splunk).
- Integración con Servicios de Mensajería: OpenClaw puede configurarse para enviar eventos críticos a colas de mensajes (ej. Kafka, RabbitMQ). Esto permite una integración asíncrona y escalable con sistemas de alerta y procesamiento de eventos.
- Exportación de Métricas en Formato Prometheus: Para métricas de rendimiento, OpenClaw puede exponer un endpoint compatible con el formato de Prometheus, permitiendo que este sistema las recolecte directamente.
La sobrecarga de consultas a la API de OpenClaw puede impactar el rendimiento. Diseñe las consultas para ser eficientes y utilice mecanismos de caché o agregación si el volumen de datos es alto. Priorice la exportación de logs para la trazabilidad de eventos.
Configuración de Alertas y Notificaciones
Una vez que los datos de OpenClaw son ingeridos por el sistema de monitoreo externo, se deben configurar las reglas de alerta. Estas reglas definen las condiciones bajo las cuales se generará una notificación y a quién se enviará.
- Identificación de Métricas Críticas: Determine qué métricas de OpenClaw son esenciales para la operación (ej. fallos de tareas, agentes inactivos, uso excesivo de CPU/memoria).
- Definición de Umbrales: Establezca los valores límite para cada métrica. Por ejemplo, una alerta si el porcentaje de tareas fallidas supera el 5% en un periodo de 5 minutos.
- Configuración de Canales de Notificación: Configure los destinos de las alertas (ej. grupos de correo electrónico para el equipo de operaciones, canal de Slack para el equipo de desarrollo, integración con PagerDuty para incidentes críticos).
- Escalamiento de Alertas: Implemente políticas de escalamiento para asegurar que las alertas no atendidas sean elevadas a niveles superiores de soporte después de un tiempo predefinido.
{
  "alert_name": "OpenClaw_Task_Failure_Rate_High",
  "metric": "openclaw.tasks.failed_rate",
  "threshold": {
    "operator": ">",
    "value": 0.05
  },
  "time_window_seconds": 300,
  "severity": "critical",
  "notification_channels": ["email_ops", "slack_dev"]
}
Consideraciones de Seguridad y Acceso
La integración con sistemas externos introduce puntos de acceso adicionales que deben ser gestionados con seguridad. Es fundamental proteger los datos y las credenciales de OpenClaw.
- Credenciales de API: Utilice tokens de API o claves de acceso con el principio de mínimo privilegio. Las credenciales deben almacenarse de forma segura (ej. en un gestor de secretos) y rotarse periódicamente.
- Acceso a Logs: Restrinja el acceso a los logs de OpenClaw solo a los sistemas y usuarios autorizados. Asegúrese de que los logs no contengan información sensible sin anonimizarla o cifrarla.
- Conexiones Seguras: Todas las comunicaciones entre OpenClaw y los sistemas de monitoreo externos deben realizarse a través de canales cifrados (ej. HTTPS, TLS).
- Auditoría de Acceso: Registre todos los accesos a la API y a los logs de OpenClaw para fines de auditoría y detección de actividades sospechosas.
Aplicación Práctica: Implementación Inicial
Para el lunes, inicie la integración básica de OpenClaw con su sistema de monitoreo principal siguiendo estos pasos:
- Paso 1: Identifique el Sistema de Monitoreo: Seleccione la plataforma de monitoreo y alertas que su equipo ya utiliza (ej. Zabbix, Nagios, Prometheus + Grafana, Datadog).
- Paso 2: Configure la Exportación de Logs: Modifique la configuración de OpenClaw para que los logs se emitan en formato JSON y sean accesibles por un agente de recolección de logs.
- Paso 3: Ingeste Logs en el Monitoreo: Configure el agente de recolección (ej. Filebeat) para que envíe los logs de OpenClaw al sistema de monitoreo centralizado.
- Paso 4: Cree una Alerta Simple: Configure una alerta básica en su sistema de monitoreo que se dispare cuando se detecte un error crítico en los logs de OpenClaw. Pruebe la alerta para asegurar que las notificaciones se reciban correctamente. Esto establecerá la base para una supervisión más compleja.
There are no comments for now.
to be the first to leave a comment.