Seguridad de la información: ISO 27001
Seguridad de la información: ISO 27001
Tu sistema de seguridad maneja información sensible: video, accesos y datos personales. ISO/IEC 27001 te exige un SGSI documentado, análisis de riesgos y controles claros para protegerla.
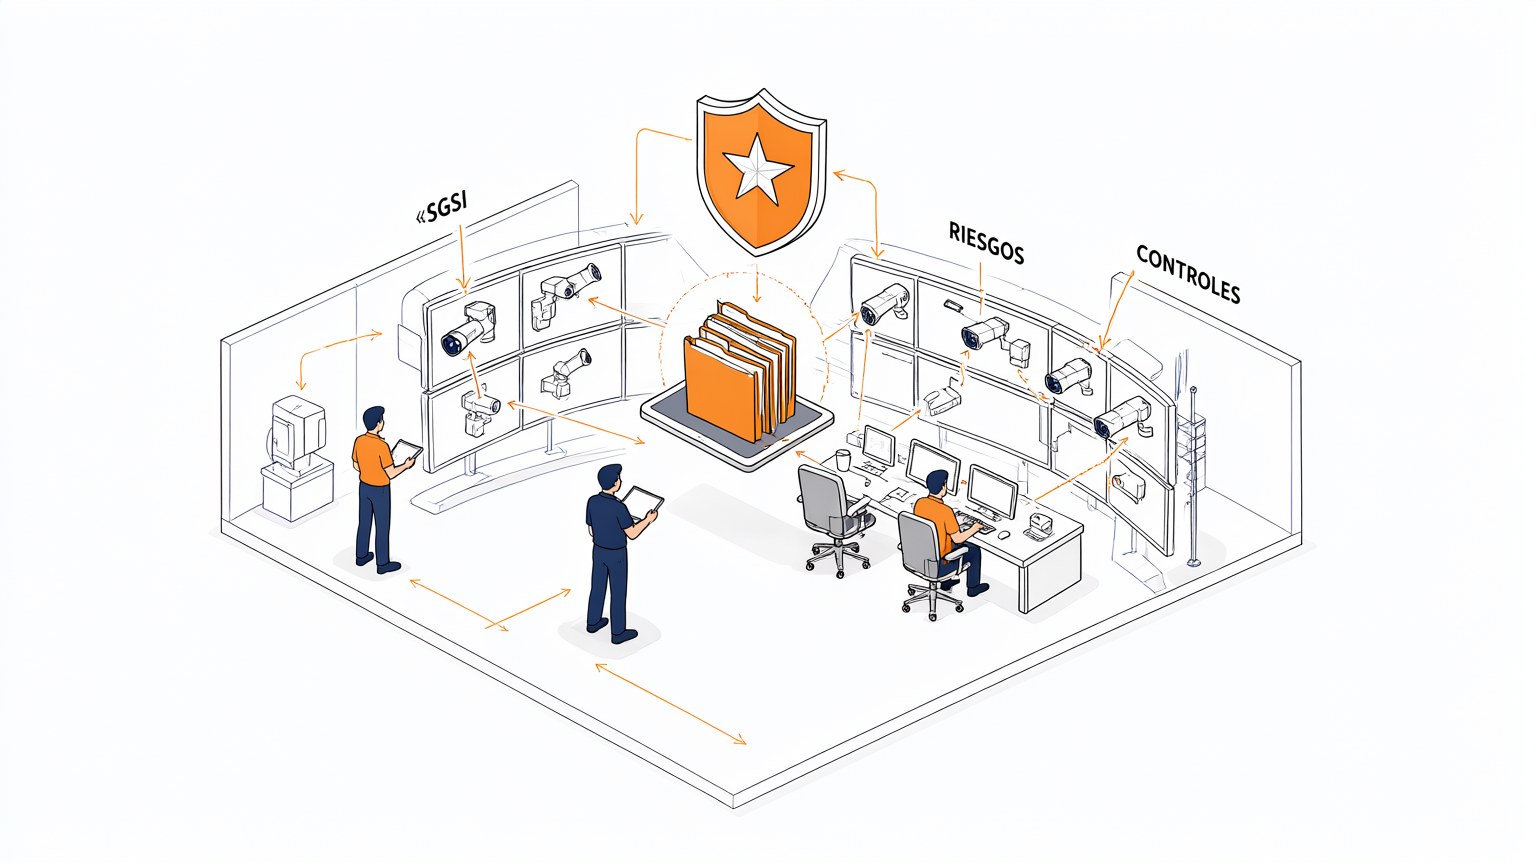
Sala de control
El video y los accesos que administras son información sensible bajo tu responsabilidad. ISO/IEC 27001 pide un sistema de gestión de seguridad de la información documentado, con políticas, roles y evidencias. Sin ese respaldo, cada instalación queda expuesta ante una auditoría o un incidente.
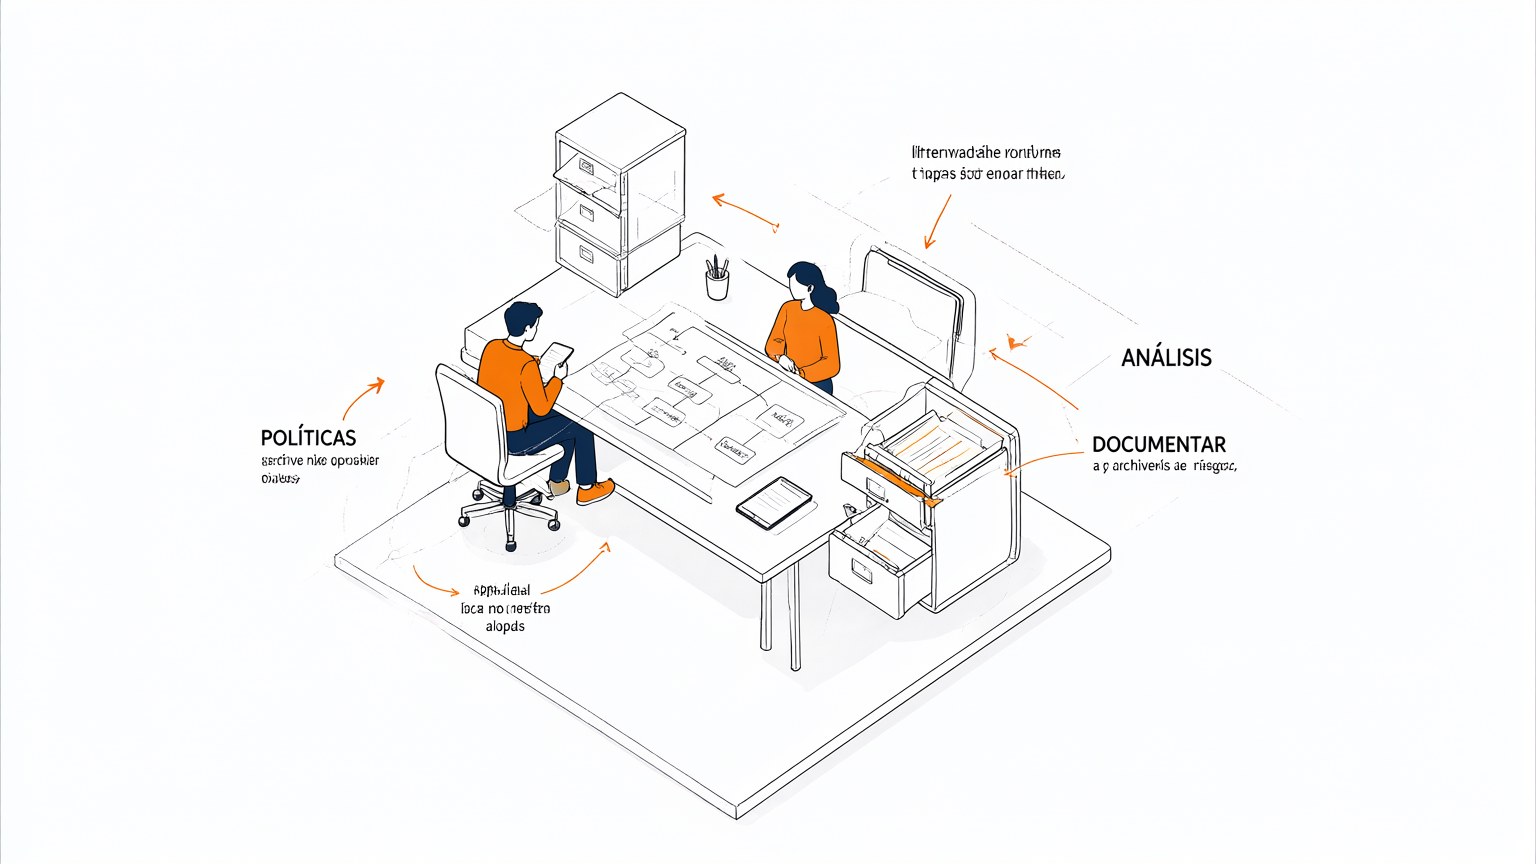
Políticas y riesgos
La norma exige análisis de riesgos y un plan de tratamiento por escrito. Identifica activos, amenazas y vulnerabilidades, y define qué controles aplicas y quién los autoriza. Documenta todo: la intención sin evidencia no cumple.

Control de accesos
Control de accesos lógico y físico: quién entra a la sala, quién ve las cámaras y quién administra credenciales. Aplica mínimo privilegio, revisa permisos periódicamente y registra cada alta o baja. Así evitas que un acceso compartido se vuelva una brecha.
Gestión de incidentes
Define cómo detectas, registras y respondes ante una alerta o caída. La gestión de incidentes incluye responsables, plazos y comunicación al cliente. Un protocolo probado reduce el impacto y deja la evidencia que la norma solicita.

Auditoría y mejora
ISO/IEC 27001 se sostiene en auditorías internas y mejora continua. Revisa hallazgos, corrige desviaciones y actualiza el SGSI cada ciclo. Para un integrador, ese historial demuestra madurez y respalda la confianza del cliente.
There are no comments for now.
to be the first to leave a comment.