Configuración Básica de Firewall: Zonas de Seguridad y Políticas de Acceso
Configuración Básica de Firewall: Zonas de Seguridad y Políticas de Acceso
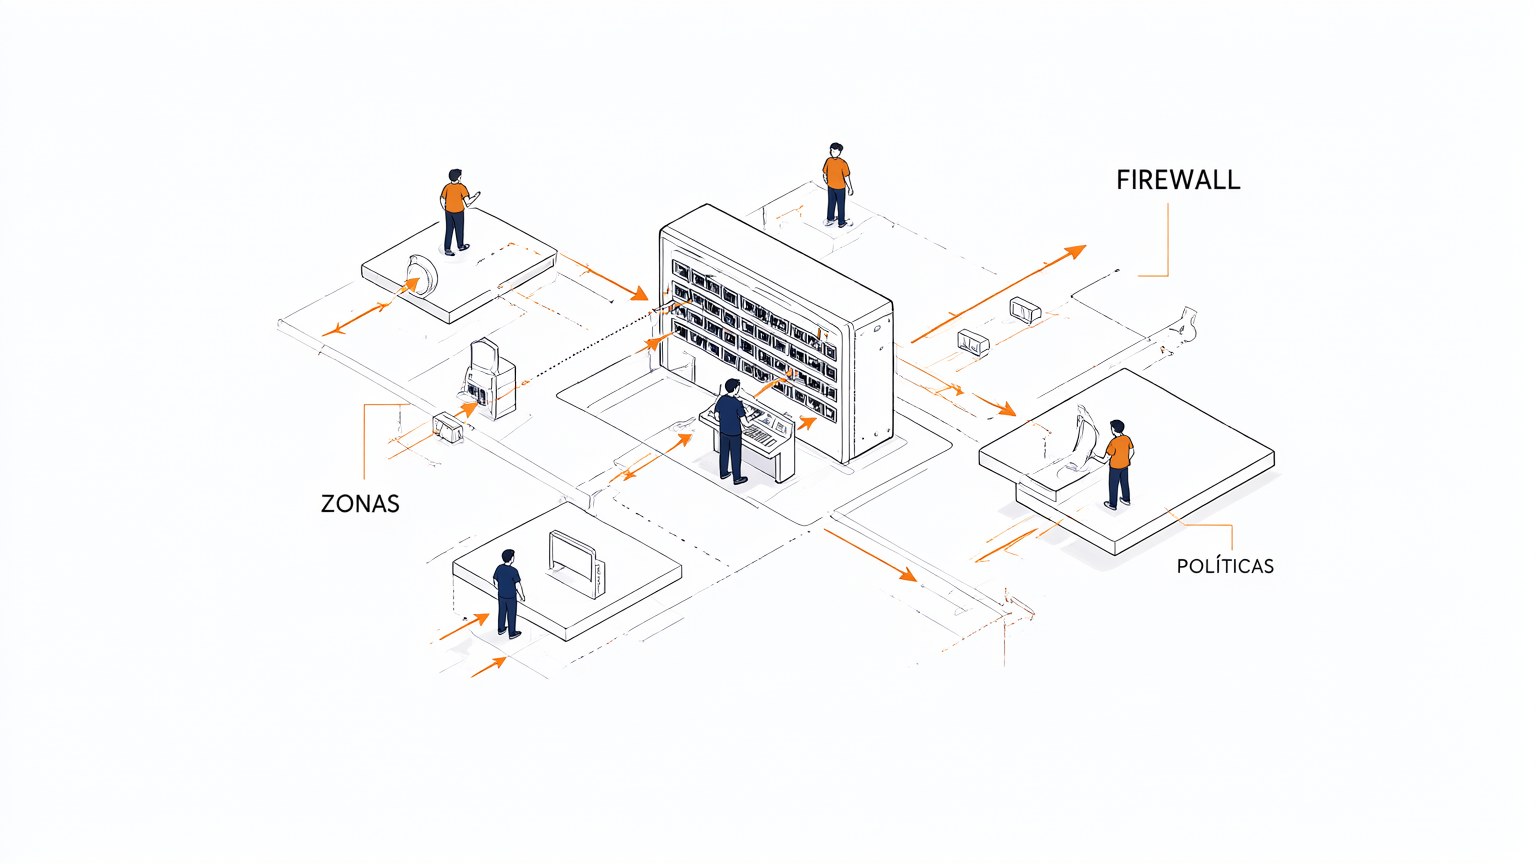
La configuración de un firewall comienza por definir zonas de seguridad que agrupan interfaces con niveles de confianza similares. Sobre esas zonas se aplican políticas de acceso que controlan el tráfico entre segmentos de red.
Definición de zonas
La consola de administración permite asignar cada interfaz física a una zona de seguridad según su nivel de confianza. Agrupar interfaces simplifica la administración y evita reglas repetidas para cada puerto del dispositivo.

Interfaces etiquetadas
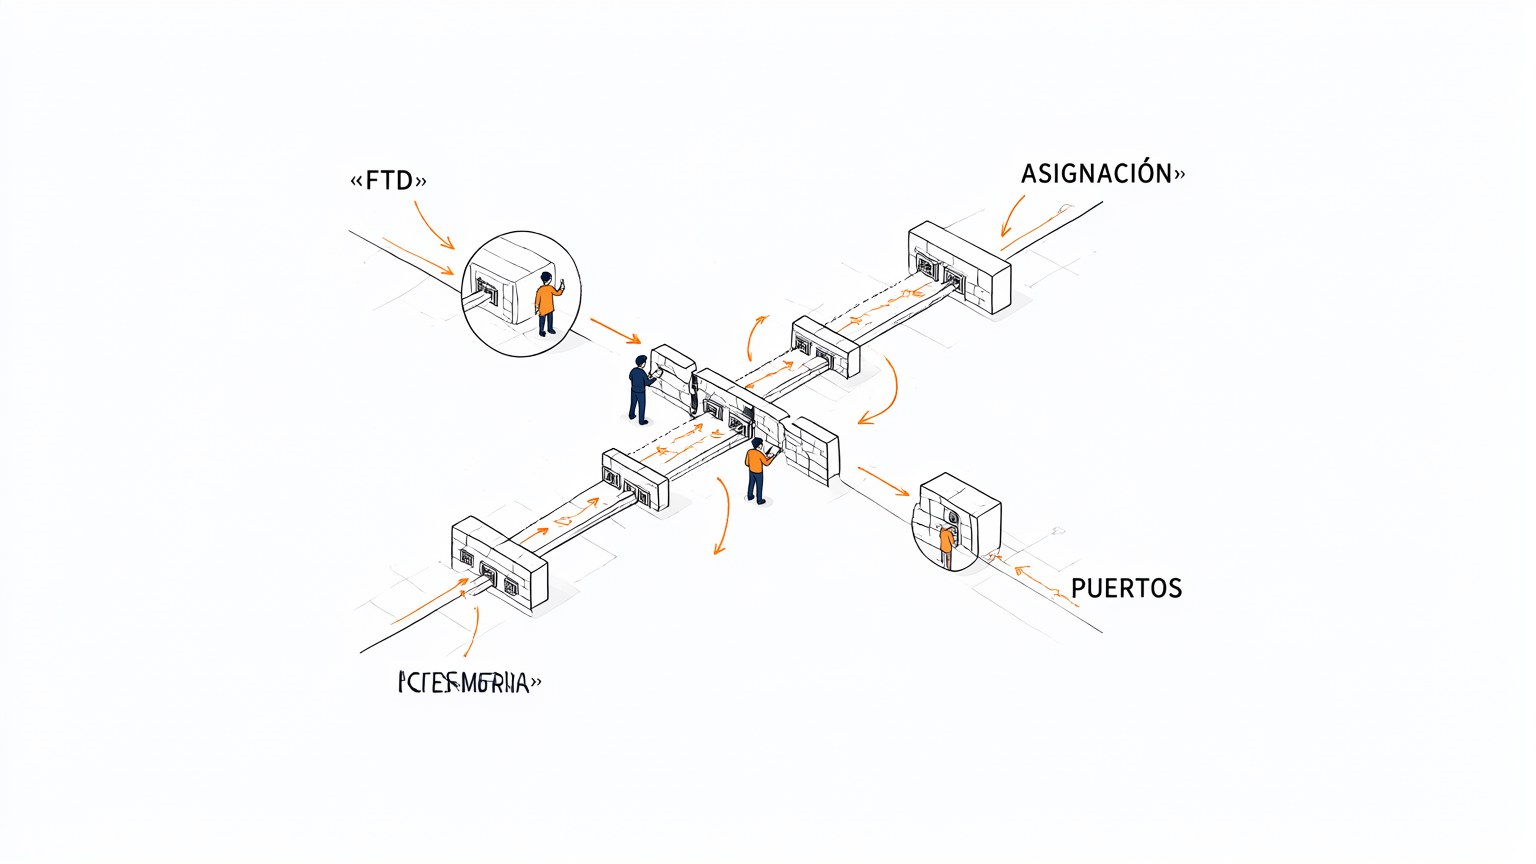
En Cisco Firepower Threat Defense cada interfaz recibe una etiqueta que la vincula a su zona: inside, outside o DMZ. Esa asignación determina qué políticas aplican y cómo se inspecciona el tráfico que entra o sale del firewall.
Frontera entre zonas
El muro de política separa las zonas y solo deja pasar el tráfico autorizado por la compuerta. Las flechas muestran el flujo permitido de inside hacia outside y el bloqueo del tráfico no deseado.

Regla de acceso
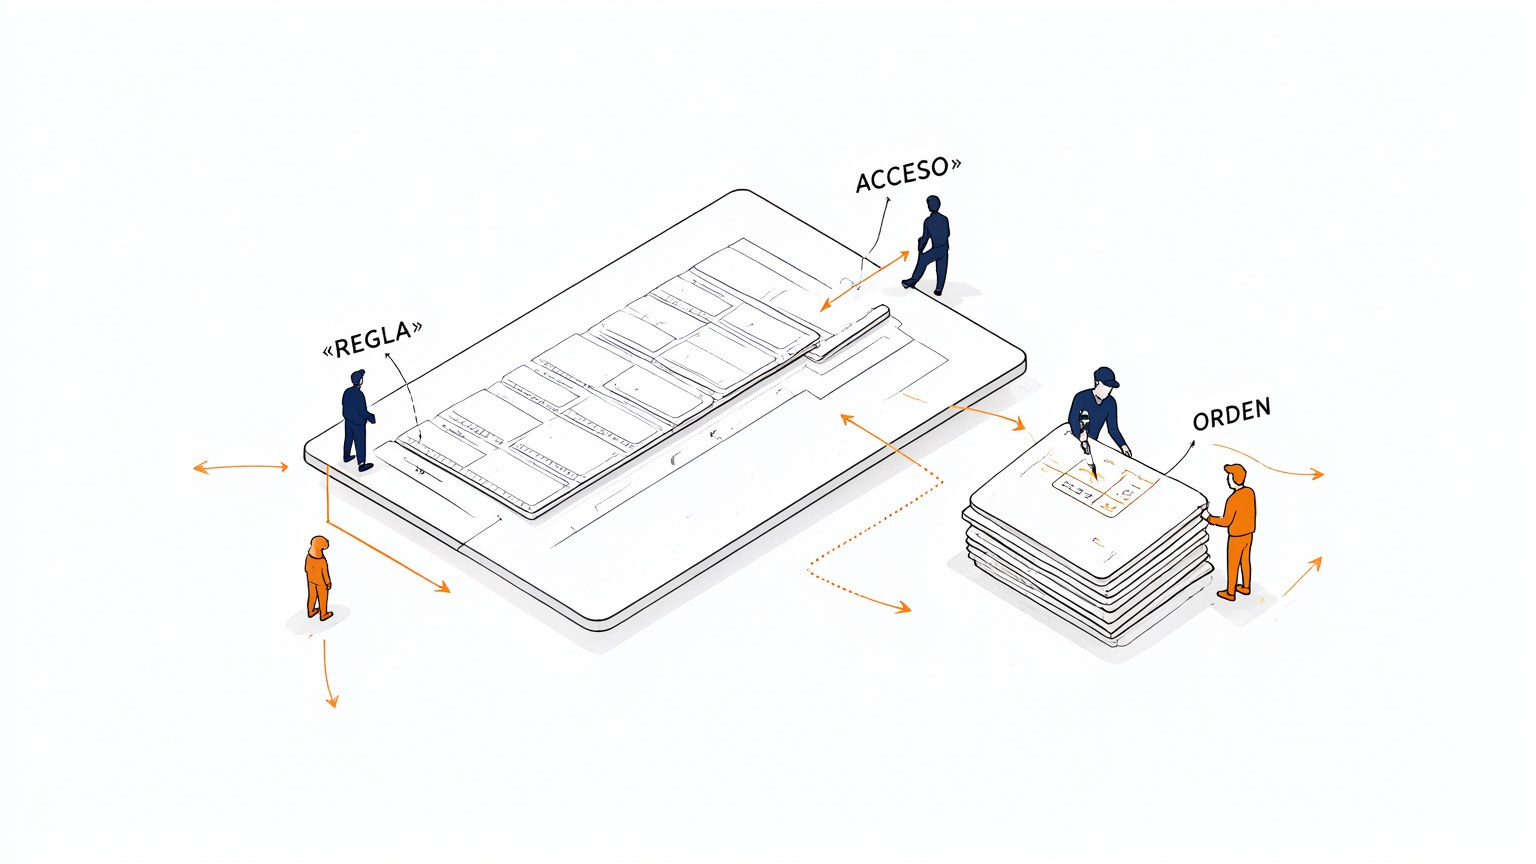
Cada regla define origen, destino, puerto y acción permitir o denegar, y se evalúa en orden. Una regla bien escrita reduce la superficie de ataque y deja registro del tráfico que cruza las zonas.
Verificación y ajuste
Tras aplicar las políticas conviene revisar registros y confirmar que solo el tráfico esperado cruza entre zonas. Los ajustes se documentan para mantener la coherencia del diseño de seguridad.
No hay comentarios por ahora.
para ser el primero en comentar.