Implementación de VPN Sitio a Sitio con Cisco
Implementación de VPN Sitio a Sitio con Cisco
Configura una VPN sitio a sitio con IPsec IKEv2 entre dos routers Cisco para conectar redes corporativas remotas con cifrado, integridad y autenticación confiables.

Dos sedes conectadas
Dos edificios corporativos separados geográficamente representan el escenario típico de una VPN sitio a sitio. El tráfico entre ambas redes viaja por una infraestructura pública, por lo que debe protegerse antes de salir del sitio.
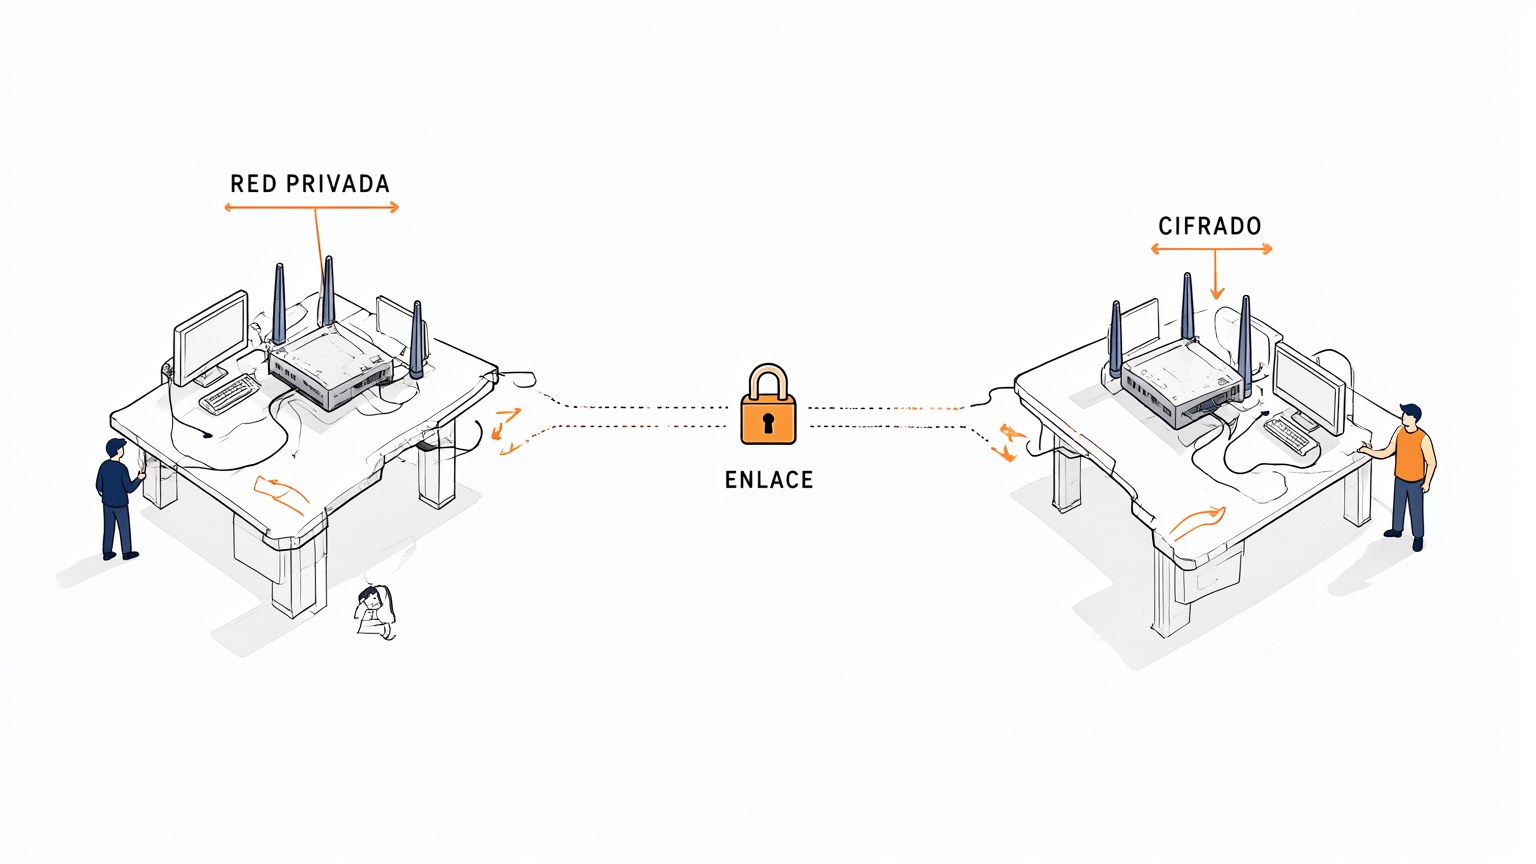
Routers en los extremos
Cada router Cisco actúa como terminación del túnel y define las redes locales que participan. Se configuran interfaces, direcciones IP y rutas para que el tráfico interesante coincida con las políticas de la VPN.

Parámetros IKEv2
En la consola se definen propuestas IKEv2, políticas de IPsec, llaves precompartidas o certificados y perfiles de túnel. Ambos extremos deben coincidir en algoritmos de cifrado, integridad y grupos Diffie-Hellman para negociar la fase uno.
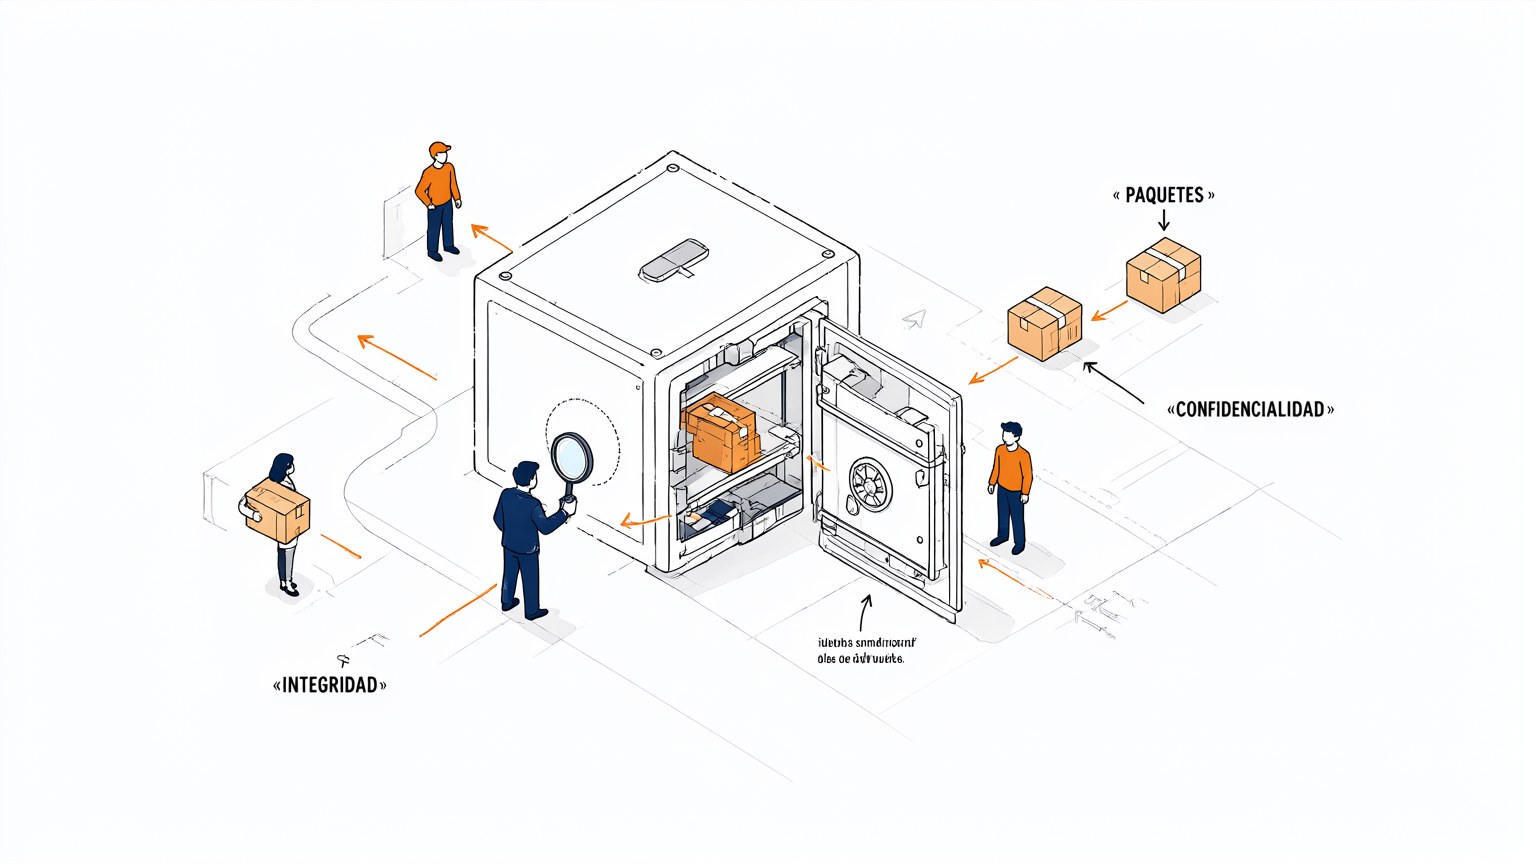
Caja fuerte de datos
Los paquetes entran y salen del túnel protegidos por IPsec, que cifra la carga útil y verifica su integridad. Así, la información sensible queda resguardada contra lectura o alteración durante el trayecto por la red pública.

Verificación del túnel
Los paneles muestran el estado de la asociación de seguridad, el tráfico cifrado y los eventos de negociación. Validar IKEv2 e IPsec con comandos de diagnóstico confirma que el túnel está activo y que las rutas funcionan.
No hay comentarios por ahora.
para ser el primero en comentar.