Cisco Identity Services Engine (ISE): Control de Acceso a la Red (NAC)
Cisco Identity Services Engine (ISE): Control de Acceso a la Red (NAC)
Cisco ISE es la plataforma NAC que controla el acceso a la red validando identidad y cumplimiento de cada usuario y dispositivo antes de conectarlos. Aplica políticas de seguridad de forma consistente en toda la infraestructura.
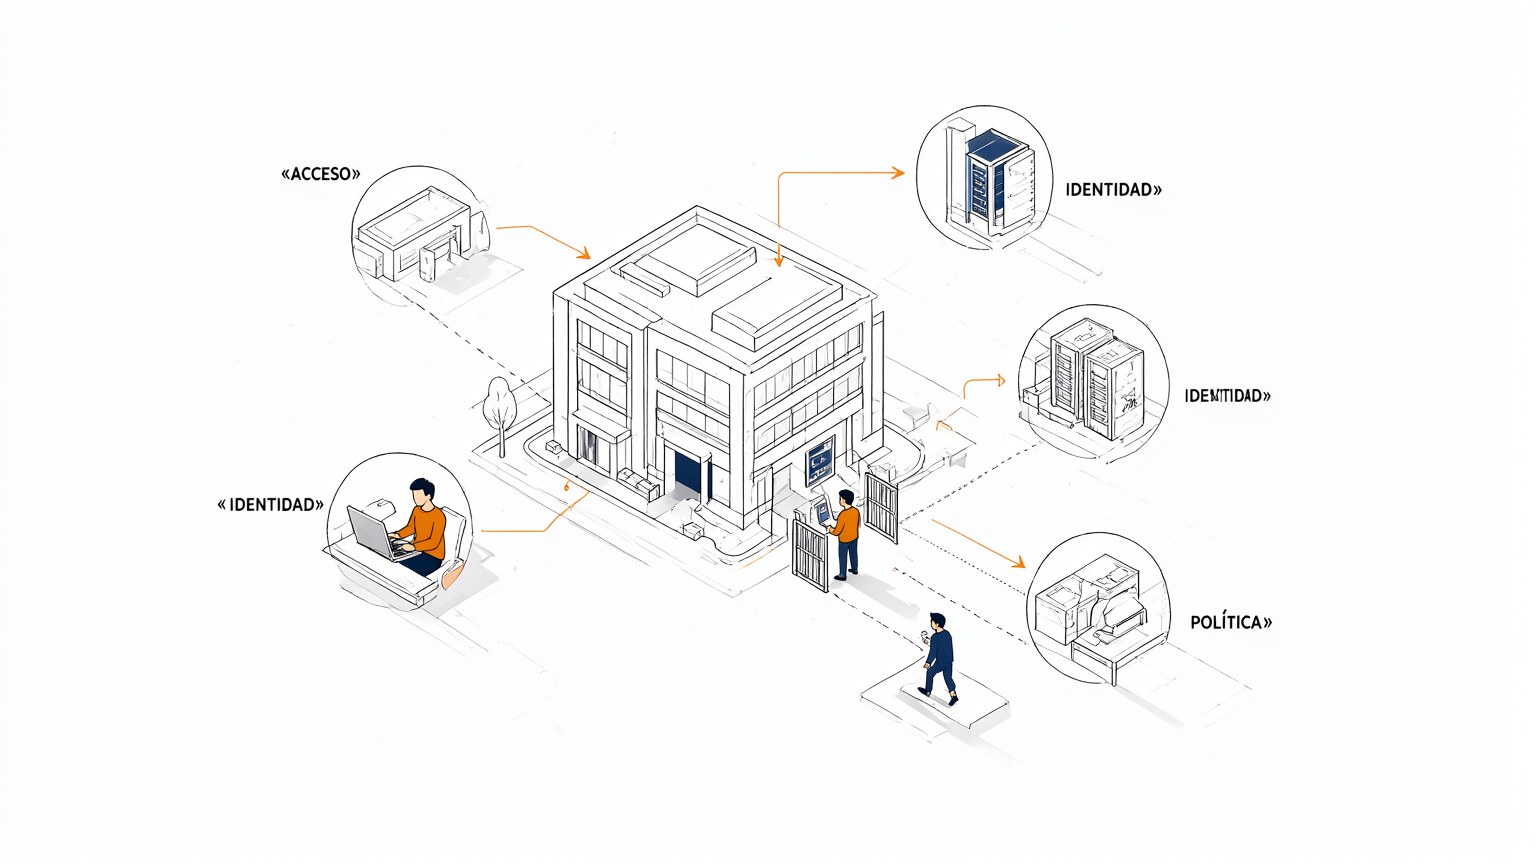
Consola central de ISE
El administrador opera ISE desde una consola única que concentra identidades, dispositivos y políticas. Desde ahí se define quién entra, a qué recursos y bajo qué condiciones, sin configurar reglas dispersas en cada equipo de red.

Identidad en el acceso
Al conectarse, el usuario se autentica mediante credenciales o certificados ante ISE. La plataforma verifica la identidad contra directorios corporativos y decide si el acceso se permite, se limita o se rechaza según la política.
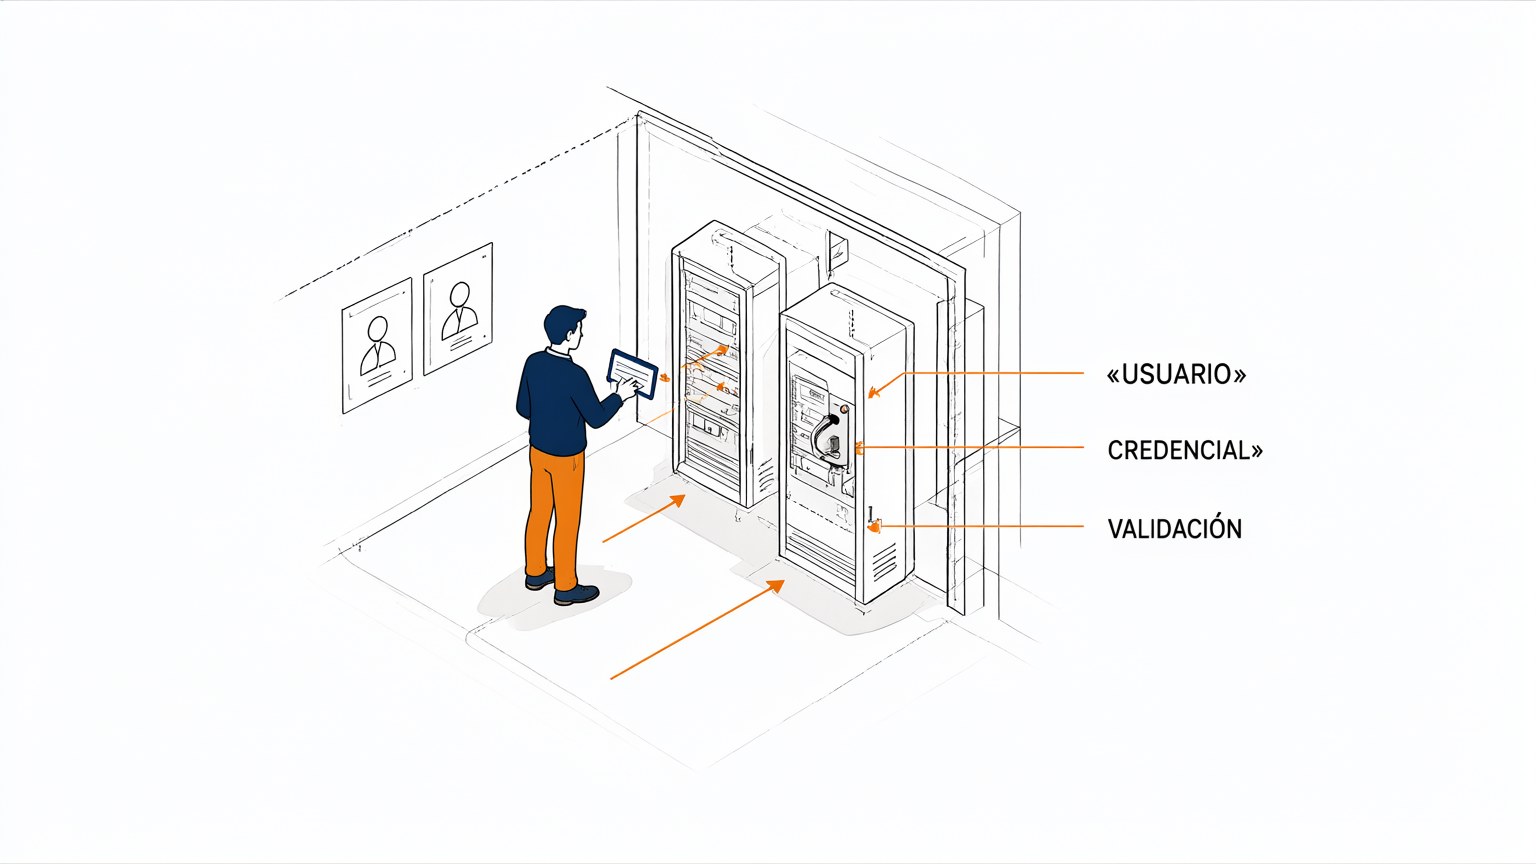
Revisión de cumplimiento
Antes de otorgar acceso pleno, ISE evalúa el estado del dispositivo: sistema actualizado, antivirus activo y configuración válida. Los equipos que no cumplen se dirigen a una red de cuarentena para remediación controlada.

Políticas por zona
ISE aplica perfiles de acceso diferenciados según el rol y la ubicación del usuario. Un tablero muestra las reglas activas y su alcance sobre las distintas zonas de la red, facilitando auditoría y ajustes.
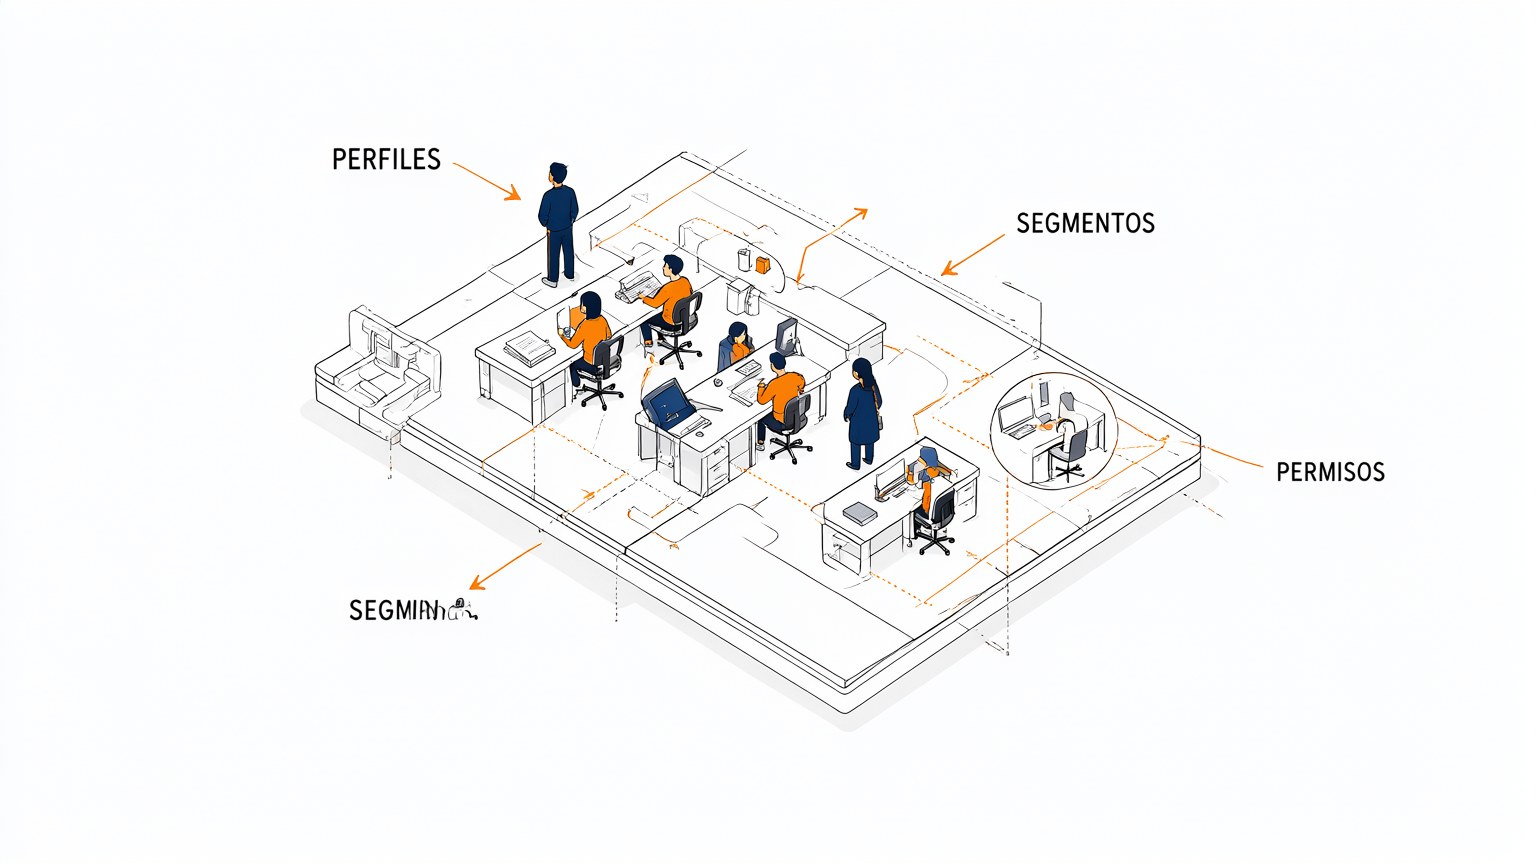
Operación y visibilidad
La plataforma registra cada sesión y decisión de acceso, lo que permite rastrear incidentes y ajustar políticas. Esa visibilidad sostiene la operación diaria y demuestra cumplimiento ante auditorías de seguridad.
There are no comments for now.
to be the first to leave a comment.