Cisco Secure Network Analytics (Stealthwatch): Detección de Anomalías
Cisco Secure Network Analytics (Stealthwatch): Detección de Anomalías
Cisco Secure Network Analytics (antes Stealthwatch) detecta anomalías y amenazas mediante análisis de flujo de red, revelando comportamientos inusuales y ataques avanzados que otras herramientas suelen pasar por alto.

Operación de flujo central
La plataforma centraliza la telemetría de flujo de toda la red y la presenta en un solo panel. Los analistas observan patrones de tráfico en tiempo real para detectar desviaciones. Así se gana visibilidad completa sin depender de agentes en cada equipo.

Flujos en la red
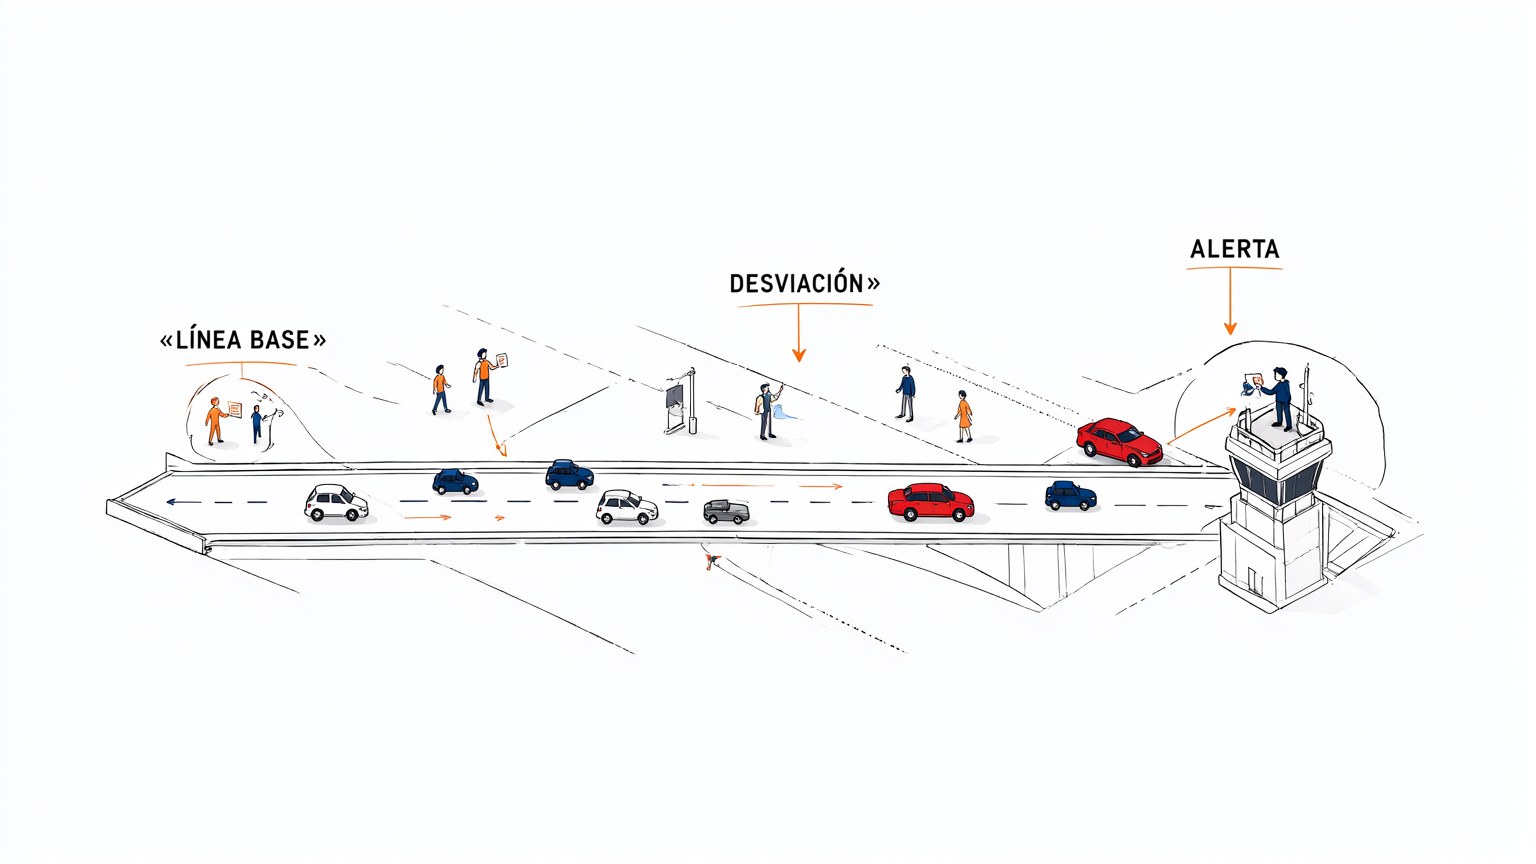
Switches y routers exportan registros de flujo que viajan hacia el colector de Secure Network Analytics. Cada conversación se analiza para identificar volúmenes, destinos y horarios atípicos. Este análisis continuo construye la evidencia necesaria para distinguir tráfico normal de actividad sospechosa.
Línea base de comportamiento
El sistema aprende el comportamiento habitual de usuarios, dispositivos y segmentos de red. Cualquier desviación respecto a esa línea base genera una puntuación de riesgo. Comparar contra el patrón histórico reduce falsos positivos y enfoca la atención en lo verdaderamente anómalo.

Movimiento interno sospechoso
Un usuario interno que mueve archivos masivos o accede a recursos fuera de su rol activa alertas de amenaza interna. El análisis de flujo detecta exfiltración y reconocimiento lateral sin inspeccionar el contenido. Esto protege datos sensibles incluso ante cuentas comprometidas.
Respuesta priorizada
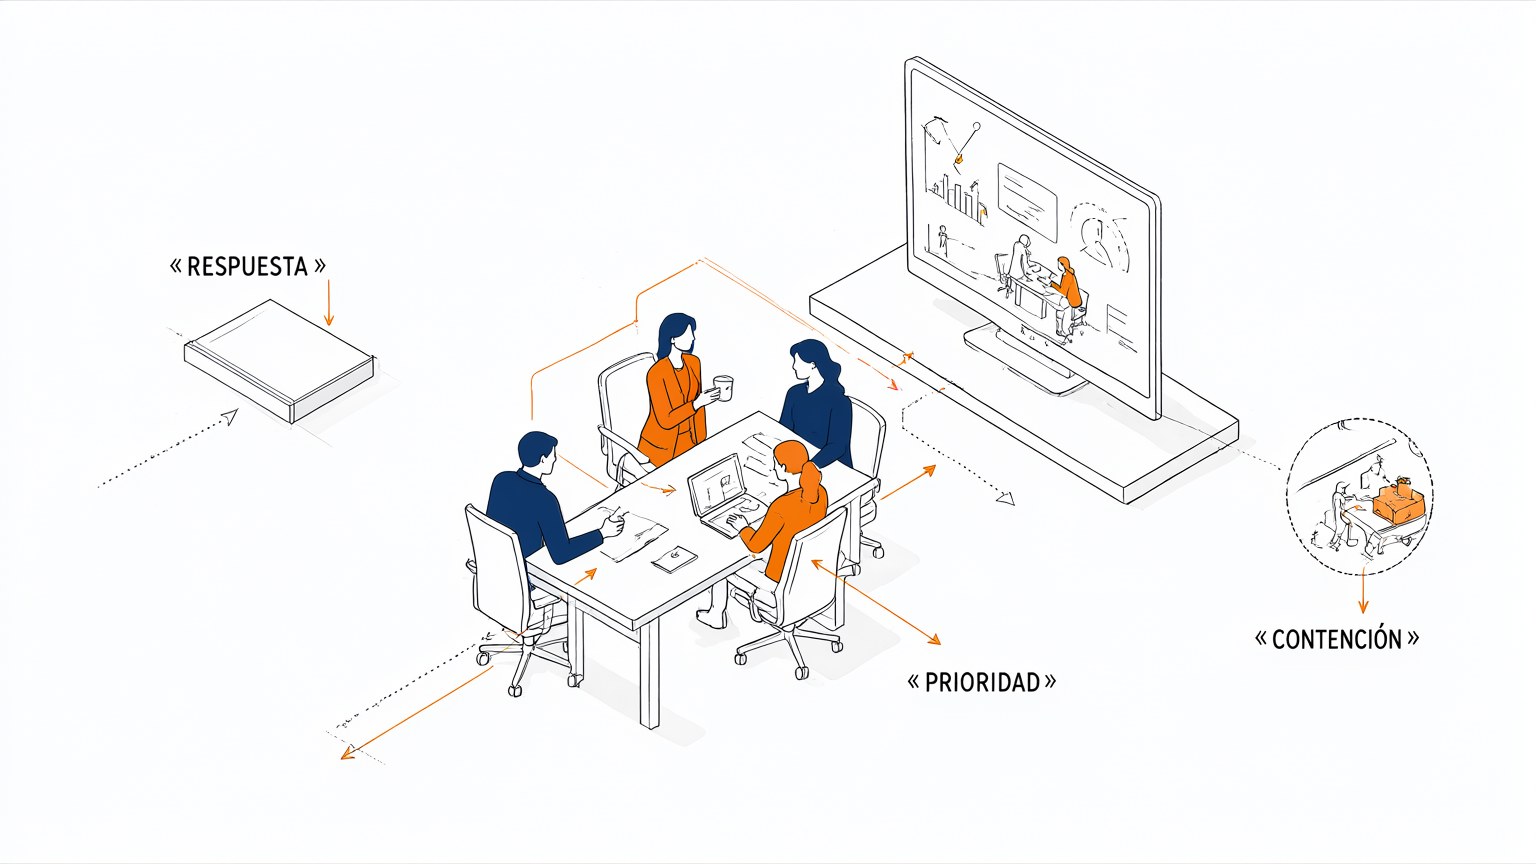
El centro de respuesta recibe alertas ordenadas por severidad y contexto del activo afectado. El analista investiga la ruta del flujo y contiene la amenaza con evidencia clara. La priorización acelera la respuesta y reduce el tiempo de exposición ante incidentes críticos.
There are no comments for now.
to be the first to leave a comment.