Concepto de Zonas y VDOMs
Concepto de Zonas y VDOMs
Las zonas agrupan interfaces para simplificar políticas, y los VDOMs dividen un FortiGate en dominios virtuales independientes. Juntos permiten arquitecturas de seguridad escalables y una administración más eficiente.

Segmentación lógica
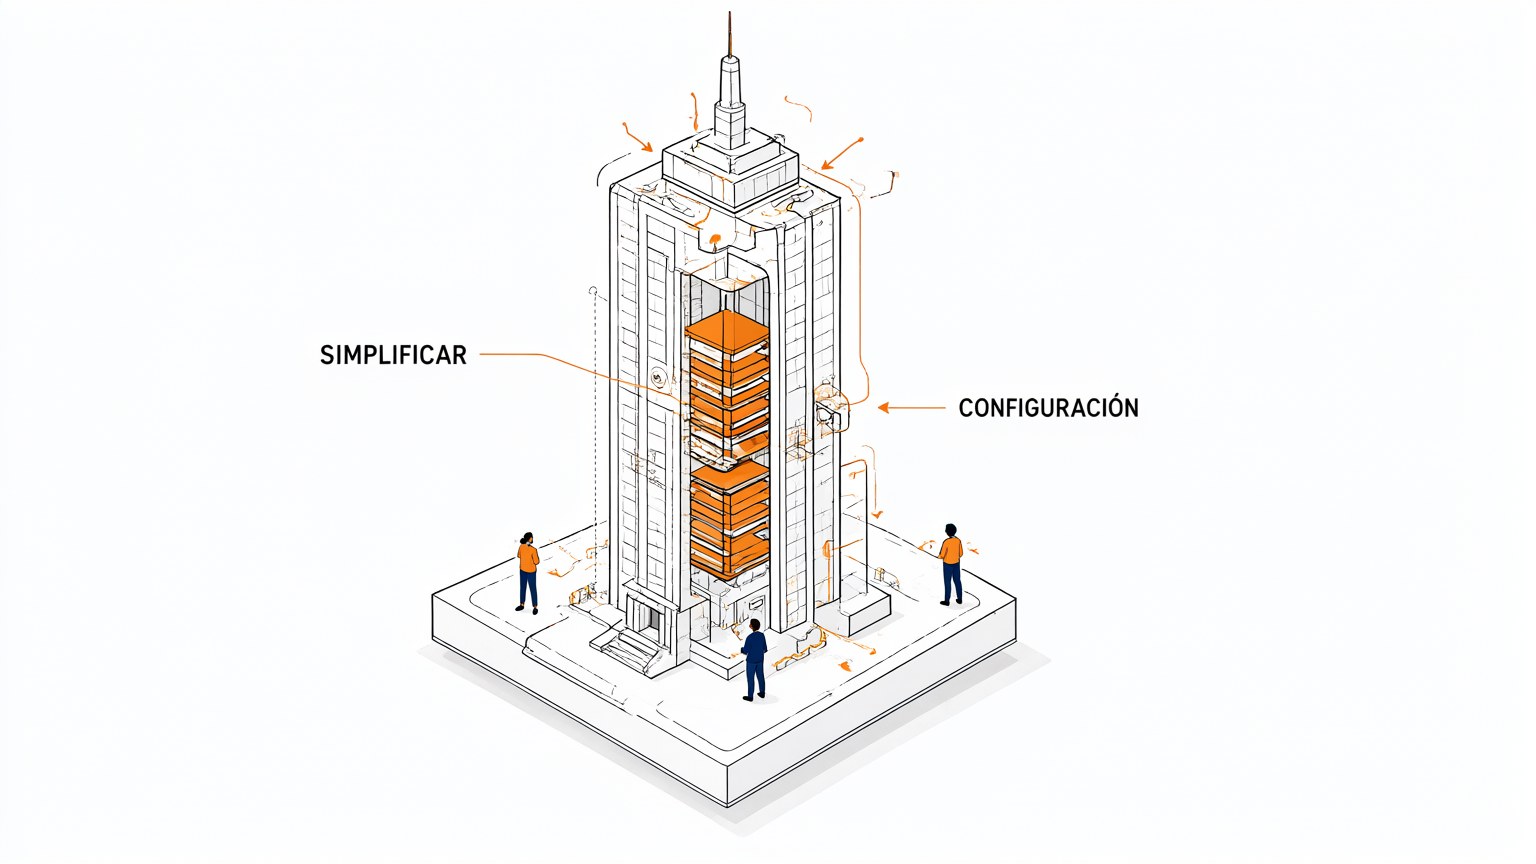
Las zonas agrupan varias interfaces bajo una sola entidad lógica. Así las políticas se aplican al conjunto y no a cada puerto por separado. Esto reduce la complejidad y facilita los cambios cuando la red crece.

Políticas simplificadas
Al trabajar con zonas, muchas reglas dispersas se consolidan en unas pocas. Menos políticas significa menor carga de administración y menos errores de configuración. La lectura del conjunto de reglas también se vuelve más clara.
Dominios virtuales
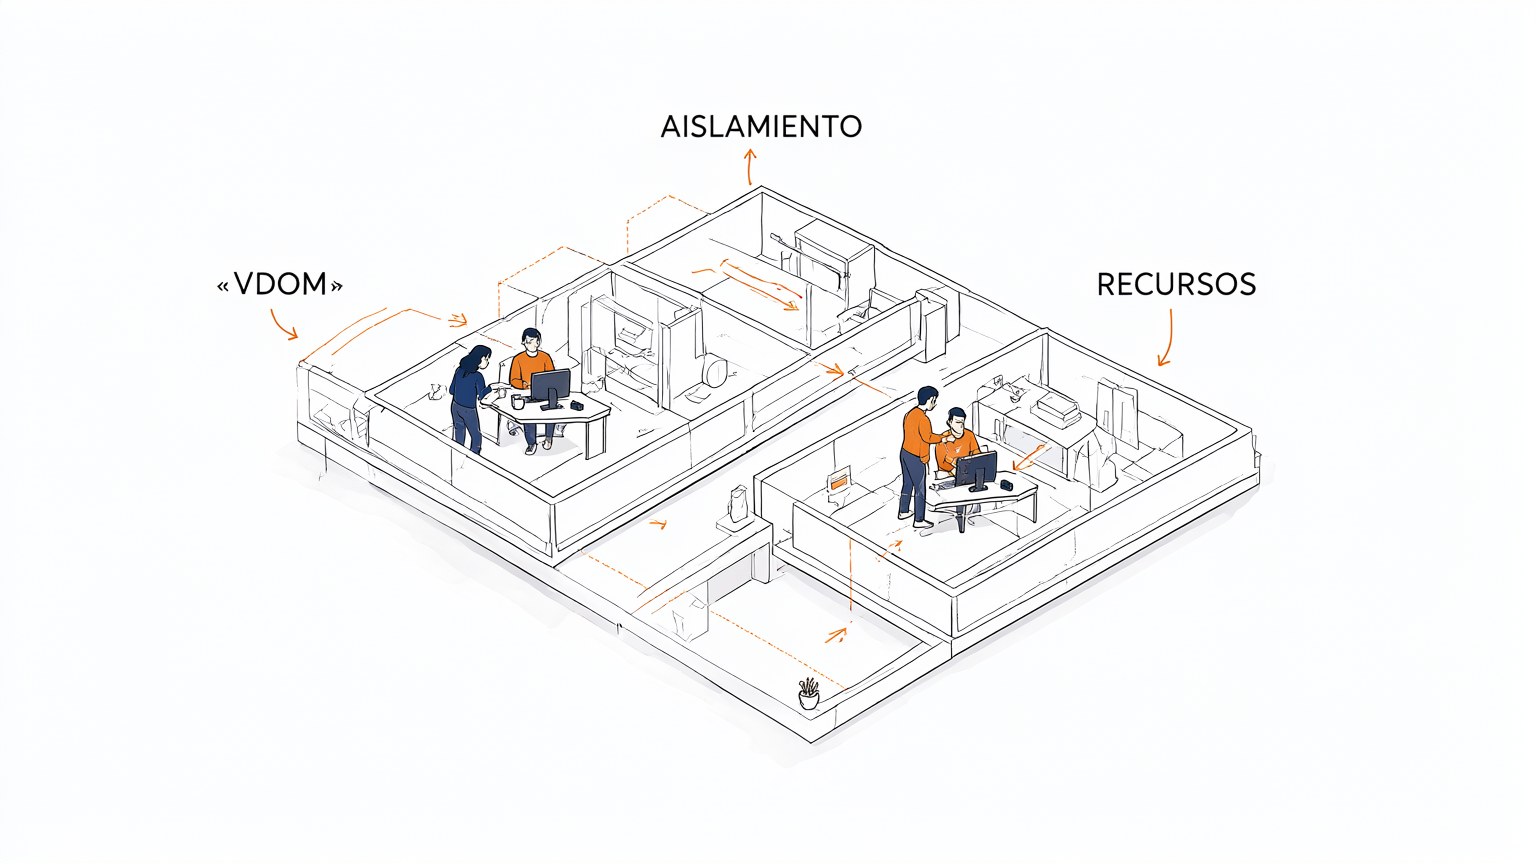
Un VDOM es una instancia lógica independiente dentro del mismo FortiGate, con sus propias interfaces y políticas. Permite atender a varias organizaciones o departamentos sin adquirir equipos separados. Cada dominio mantiene su aislamiento operativo.
Escalabilidad ordenada
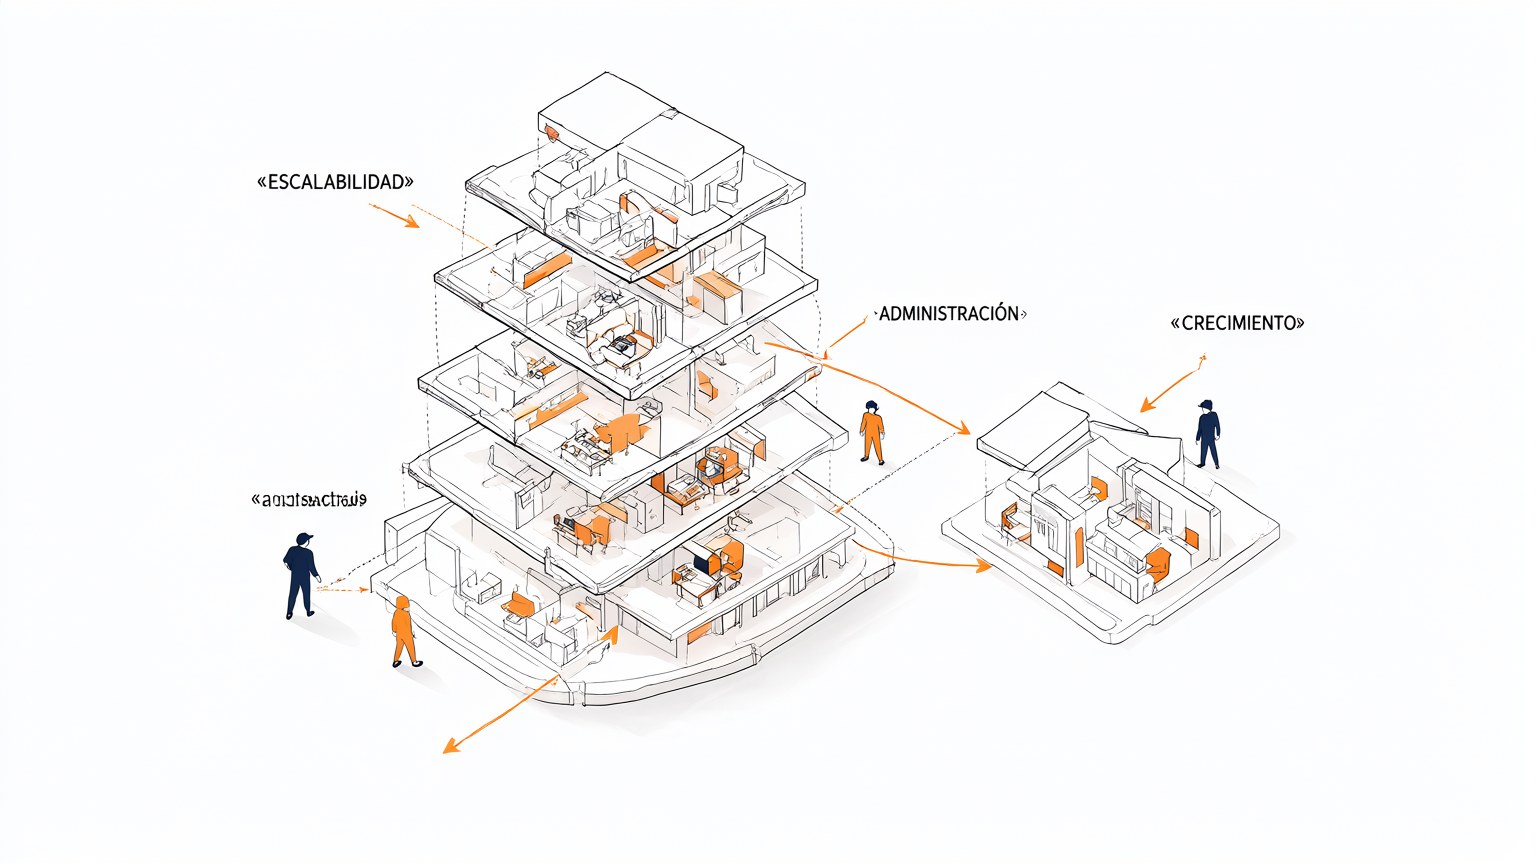
Los VDOMs se apilan sobre el mismo hardware y se conectan a la red compartida según se requiera. Este diseño sostiene el crecimiento sin multiplicar dispositivos físicos. La administración central conserva el control de cada dominio.
Diseño eficiente
Zonas y VDOMs se complementan: las primeras ordenan las interfaces y los segundos separan contextos completos. Combinados, optimizan el uso de recursos y la gestión de políticas. El resultado es una arquitectura de seguridad más limpia y sostenible.
There are no comments for now.
to be the first to leave a comment.