Políticas de Firewall: Fundamentos y orden de procesamiento
Políticas de Firewall: Fundamentos y orden de procesamiento
Las políticas de firewall en FortiGate controlan qué tráfico pasa y qué se bloquea. Entender su estructura y su orden de procesamiento evita fallas de conectividad y brechas de seguridad.
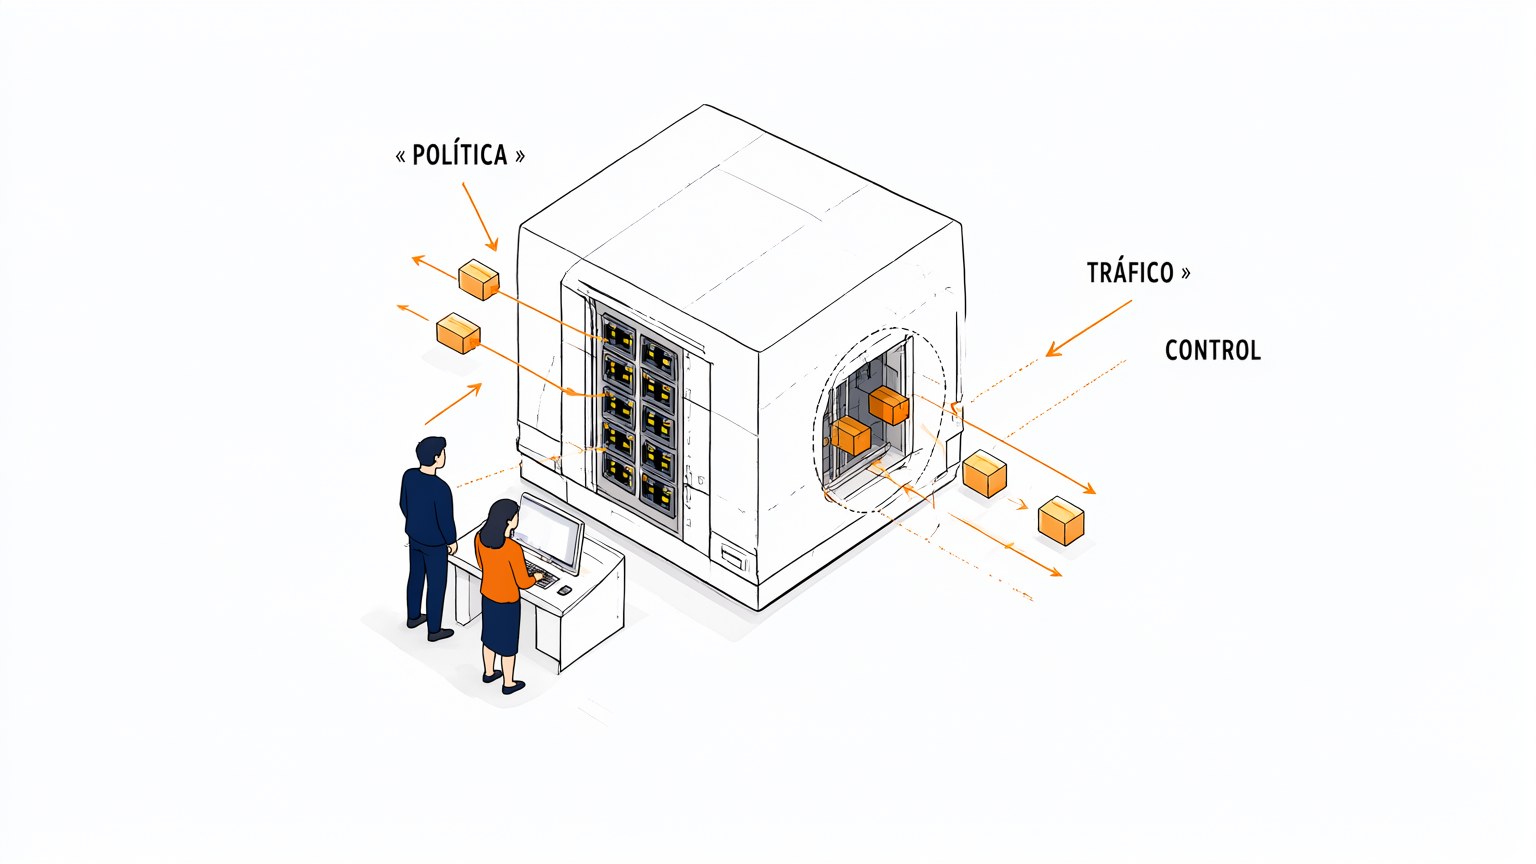
Armado de una política
Cada política se compone de campos que definen el tráfico: zonas o interfaces de entrada y salida, direcciones de origen y destino, servicio, horario y acción. Configura estos elementos con precisión para que la regla haga exactamente lo que necesitas.
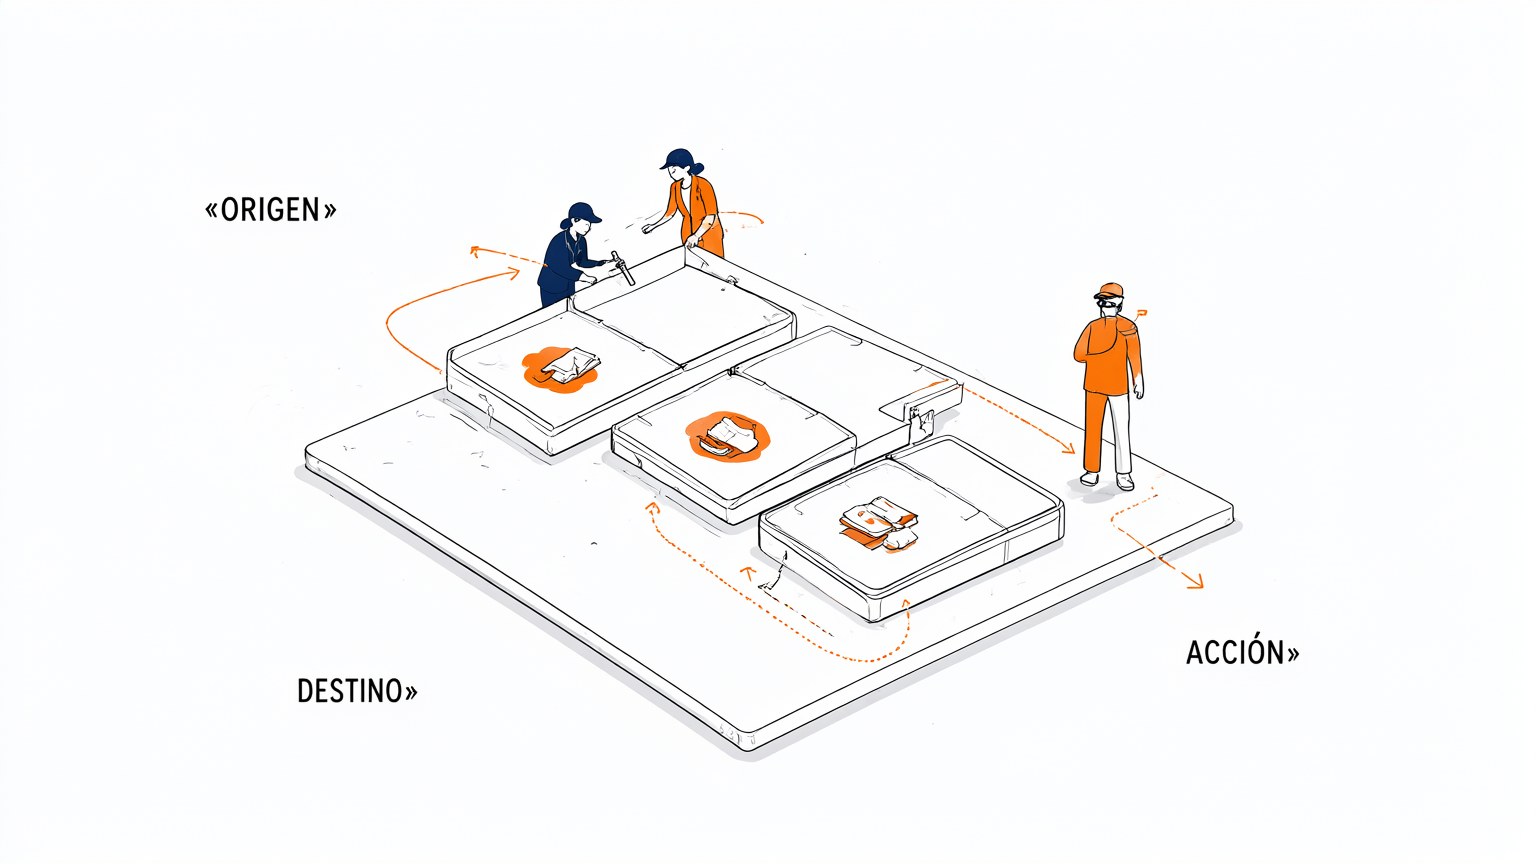
Orden de evaluación
FortiGate evalúa las políticas de arriba hacia abajo y aplica la primera que coincide con el tráfico. El orden define el resultado final, así que coloca primero las reglas específicas y al final las generales para no bloquear lo que debe permitirse.
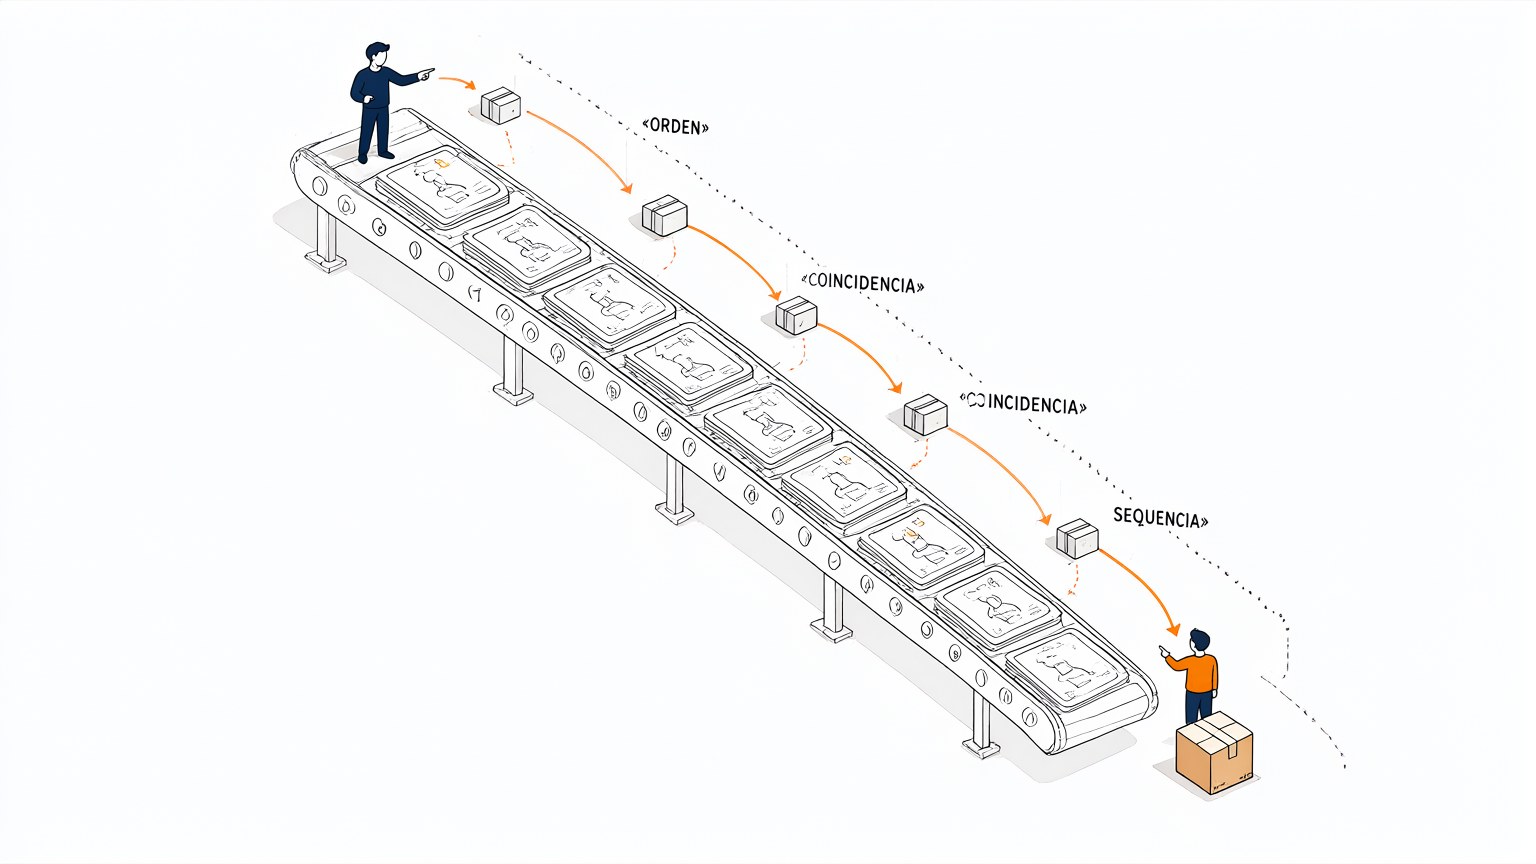
Acción permitir o denegar
La acción de la política determina si el paquete continúa o se descarta: permitir deja pasar el tráfico y denegar lo bloquea. Una vez que una política coincide, el tráfico no se evalúa contra las siguientes reglas.
Revisión de configuración
Una política mal configurada puede abrir accesos no autorizados o cortar la comunicación legítima. Revisa direcciones, servicios y orden antes de aplicarla, y valida el resultado con registros y pruebas de conectividad.
Políticas implícitas
Al final de la lista existe una política implícita de denegación que descarta todo el tráfico no cubierto. Si un flujo no funciona, verifica que una política explícita lo permita antes de esa denegación final.
There are no comments for now.
to be the first to leave a comment.