Gestión de Permisos y Herencia de Accesos en Copilot Studio
La gestión de permisos en Copilot Studio es fundamental para la seguridad y la gobernanza de los datos. Esta lección detalla cómo configurar y verificar los accesos, garantizando que los agentes operen únicamente con la información y las capacidades autorizadas, respetando la herencia de permisos de Microsoft Entra ID y los sistemas conectados.
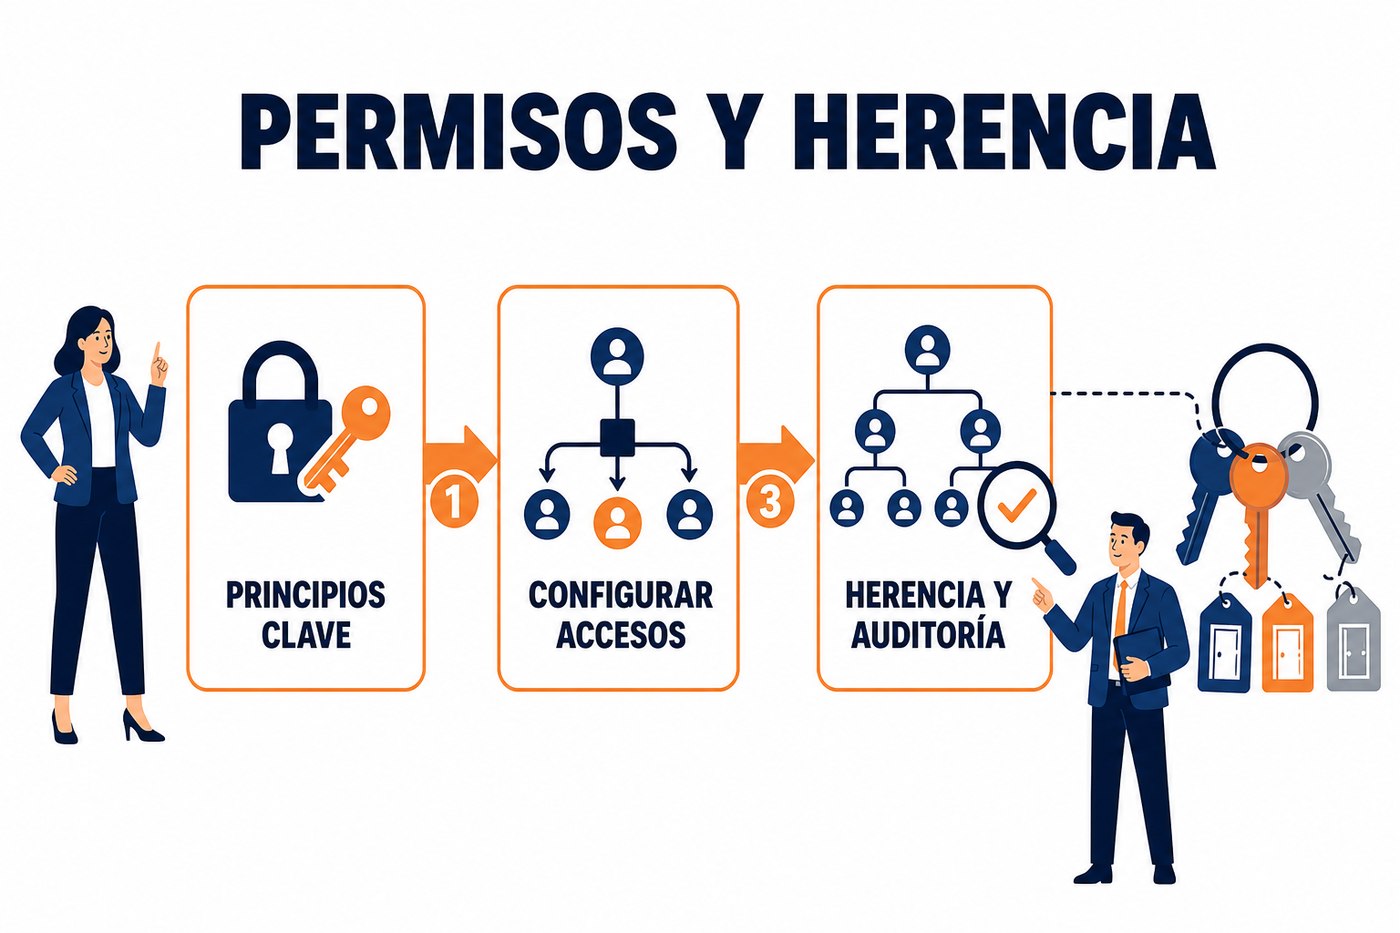
Principios de Permisos en Copilot Studio
Copilot Studio no gestiona los permisos de forma aislada. Se basa en la infraestructura de identidad y acceso de Microsoft Entra ID (anteriormente Azure Active Directory) y en los permisos definidos en los sistemas de origen a los que se conecta. Esto significa que un agente de Copilot Studio no puede acceder a datos o ejecutar acciones para las que el usuario subyacente no tiene permisos en el sistema de origen.
La seguridad de un agente de Copilot Studio es una combinación de:
- Permisos del usuario que interactúa con el agente: Si el agente requiere autenticación del usuario final, los permisos de este usuario en Microsoft Entra ID y en los sistemas conectados determinarán qué puede hacer el agente en su nombre.
- Permisos de la identidad de la aplicación (Service Principal) de Copilot Studio: Para las conexiones a sistemas que requieren una identidad de aplicación (por ejemplo, conectores personalizados o APIs), esta identidad debe tener los permisos adecuados en el sistema de origen.
- Permisos de los conectores utilizados: Cada conector (estándar o personalizado) tiene sus propios requisitos de autenticación y autorización. Los permisos se configuran en el contexto de la conexión.
Configuración de Permisos para Agentes y Conectores
La configuración de permisos se realiza en varias capas, dependiendo de la complejidad del agente y los sistemas con los que interactúa.
- Autenticación del Usuario Final: Para escenarios donde el agente necesita realizar acciones en nombre del usuario, se configura la autenticación de usuario en Copilot Studio. Esto puede ser a través de Microsoft Entra ID, OAuth2 genérico u otros proveedores. Una vez autenticado, el agente opera bajo los permisos del usuario en los sistemas conectados.
- Conectores Estándar: Al configurar un conector estándar (ej. SharePoint, Dataverse), se establece una conexión. Esta conexión puede usar la identidad del usuario que la crea (y por tanto, sus permisos) o una identidad de servicio dedicada. Es crucial que la identidad utilizada tenga solo los permisos mínimos necesarios (principio de privilegio mínimo) en el sistema de destino.
- Conectores Personalizados: Para APIs y sistemas no cubiertos por conectores estándar, se crea un conector personalizado. Aquí se define el tipo de autenticación (ej. clave API, OAuth 2.0). Si se usa OAuth 2.0, se registra una aplicación en Microsoft Entra ID y se le otorgan los permisos de API necesarios. La conexión en Copilot Studio utilizará esta aplicación para autenticarse.
Nunca uses credenciales de administrador o cuentas de servicio con privilegios elevados para las conexiones de Copilot Studio. Crea identidades específicas con los permisos más restrictivos posibles para cada conector y sistema.
Herencia de Accesos y el Principio de Privilegio Mínimo
La herencia de accesos es un concepto clave. Si un usuario tiene permisos para ver un documento en SharePoint, el agente de Copilot Studio, actuando en nombre de ese usuario, también podrá acceder a ese documento. Si el usuario no tiene acceso, el agente tampoco lo tendrá. Esto asegura que Copilot Studio no sea una puerta trasera para eludir los controles de seguridad existentes.
El principio de privilegio mínimo es una práctica de seguridad fundamental. Significa que a cada usuario, proceso o programa se le deben otorgar solo los permisos necesarios para realizar sus tareas. En el contexto de Copilot Studio:
- Si un agente solo necesita leer datos de una base de datos, no debe tener permisos de escritura o eliminación.
- Si un conector interactúa con un sistema específico, la identidad utilizada para esa conexión debe tener permisos solo para las operaciones y recursos relevantes en ese sistema.
- Audita regularmente los permisos asignados a las identidades de servicio y aplicaciones utilizadas por Copilot Studio para asegurar que no se hayan acumulado permisos innecesarios.
Verificación y Auditoría de Permisos
Una vez configurados los permisos, es esencial verificarlos y establecer un proceso de auditoría continuo.
- Pruebas de Escenario: Desarrolla casos de prueba que cubran tanto los escenarios de acceso permitido como los de acceso denegado. Prueba el agente con usuarios que tienen diferentes niveles de permisos para confirmar que el comportamiento es el esperado.
- Registros de Auditoría: Utiliza los registros de auditoría de Microsoft Entra ID y de los sistemas conectados para monitorear los accesos realizados por el agente. Esto permite identificar intentos de acceso no autorizados o patrones de uso anómalos.
- Revisión Periódica: Establece un calendario para revisar los permisos de todas las identidades de servicio y aplicaciones utilizadas por Copilot Studio. Esto es especialmente importante en entornos dinámicos donde los requisitos de acceso pueden cambiar.
- Monitoreo de Conexiones: En el portal de Power Platform o directamente en Copilot Studio, revisa las conexiones activas y las identidades asociadas. Asegúrate de que no existan conexiones huérfanas o con credenciales comprometidas.
Impacto de la Seguridad en el Diseño del Agente
La seguridad no es una capa que se añade al final; debe ser parte integral del diseño del agente. Consideraciones clave incluyen:
- Segmentación de Funcionalidades: Si un agente realiza tareas muy diferentes, considera si es más seguro dividirlo en varios agentes más pequeños, cada uno con un conjunto de permisos más restringido. Esto limita el impacto de una posible vulneración.
- Manejo de Errores y Denegaciones: Diseña el agente para manejar elegantemente los casos en los que se deniega el acceso debido a permisos insuficientes. El agente debe informar al usuario de la falta de permisos sin exponer información sensible o caer en un estado inestable.
- Entornos de Desarrollo y Producción: Mantén entornos de desarrollo, pruebas y producción estrictamente separados con sus propios conjuntos de permisos. Nunca uses credenciales de producción en entornos de desarrollo.
Aplicación Práctica: Qué hacer el lunes
Para aplicar los conceptos de esta lección:
- Inventario de Conectores: Identifica todos los conectores utilizados por tus agentes de Copilot Studio. Para cada uno, documenta la identidad que utiliza para autenticarse (usuario final, cuenta de servicio, aplicación Entra ID).
- Verificación de Privilegios: Para cada identidad identificada en el paso anterior, revisa los permisos que tiene en el sistema de origen. Asegúrate de que adhieren al principio de privilegio mínimo. Elimina cualquier permiso excesivo.
- Casos de Prueba de Seguridad: Crea al menos un caso de prueba para cada agente que intente acceder a un recurso para el cual el usuario final (o la identidad del conector) no debería tener permisos. Confirma que el acceso es denegado correctamente.
- Plan de Auditoría: Define la frecuencia y el proceso para revisar los registros de auditoría de los sistemas conectados y de Microsoft Entra ID en busca de actividades inusuales relacionadas con tus agentes de Copilot Studio.
No hay comentarios por ahora.
para ser el primero en comentar.