Implementación de VPN SSL para acceso remoto seguro
Implementación de VPN SSL para acceso remoto seguro
Configura la VPN SSL de FortiGate para dar acceso remoto seguro a usuarios individuales. Define perfiles, portales y políticas de autenticación para que solo el personal autorizado llegue a los recursos necesarios.

Acceso por el 443
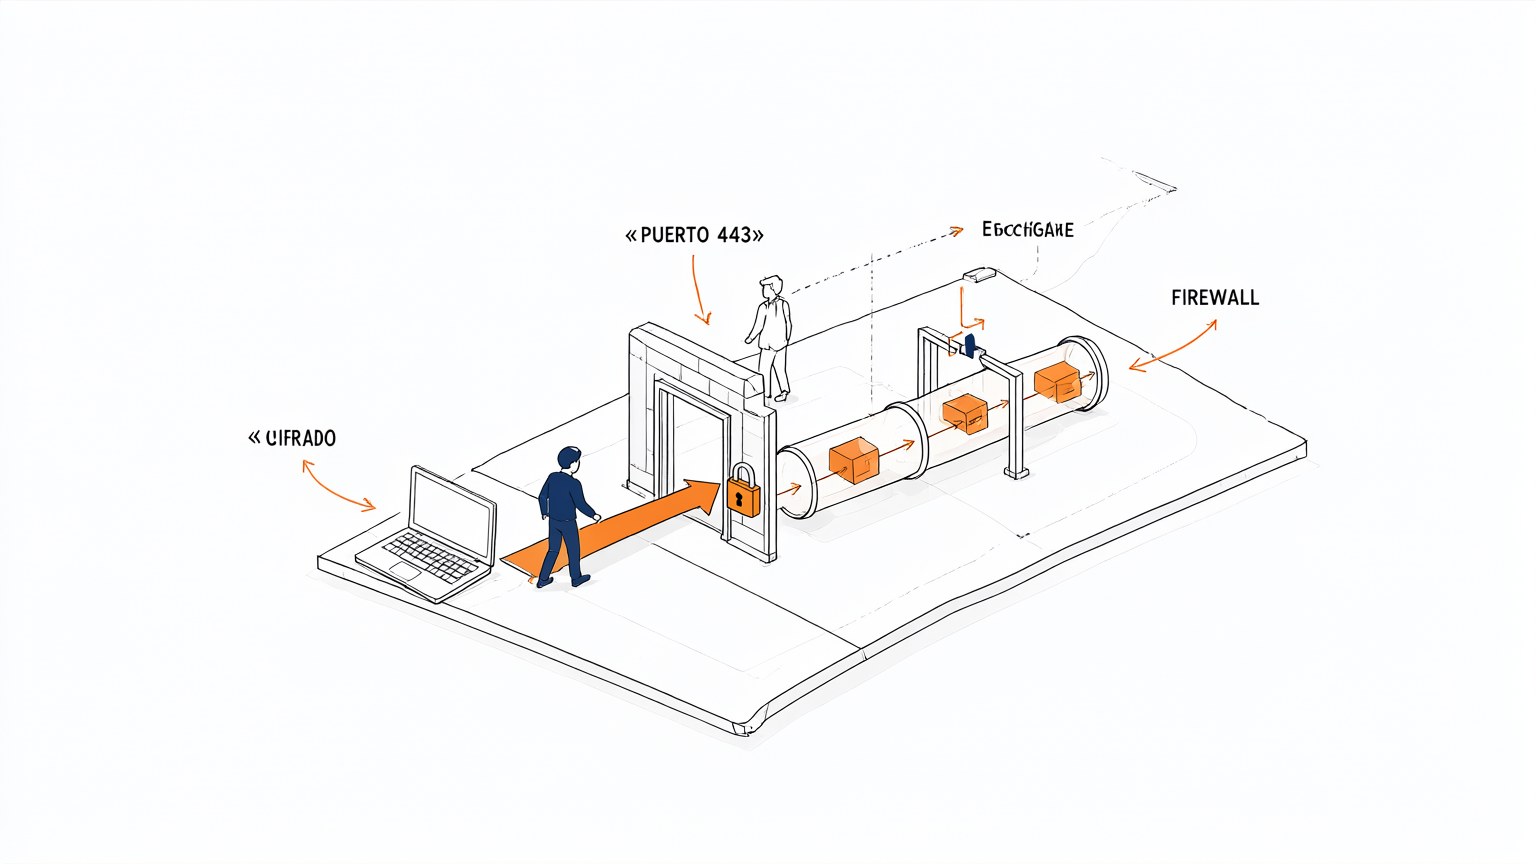
La VPN SSL de FortiGate recibe conexiones entrantes por el puerto 443, el mismo del tráfico web cifrado. Esto facilita el acceso remoto desde redes restrictivas sin abrir puertos adicionales. El firewall termina la sesión TLS y valida al usuario antes de permitir cualquier recurso.
Perfiles y configuración
El administrador define perfiles de VPN SSL que agrupan túneles, modos de acceso y ajustes de cifrado. Desde la consola se controla qué rutas y recursos se publican a cada grupo. Una configuración ordenada de perfiles simplifica el mantenimiento y reduce errores operativos.

Portal de autenticación
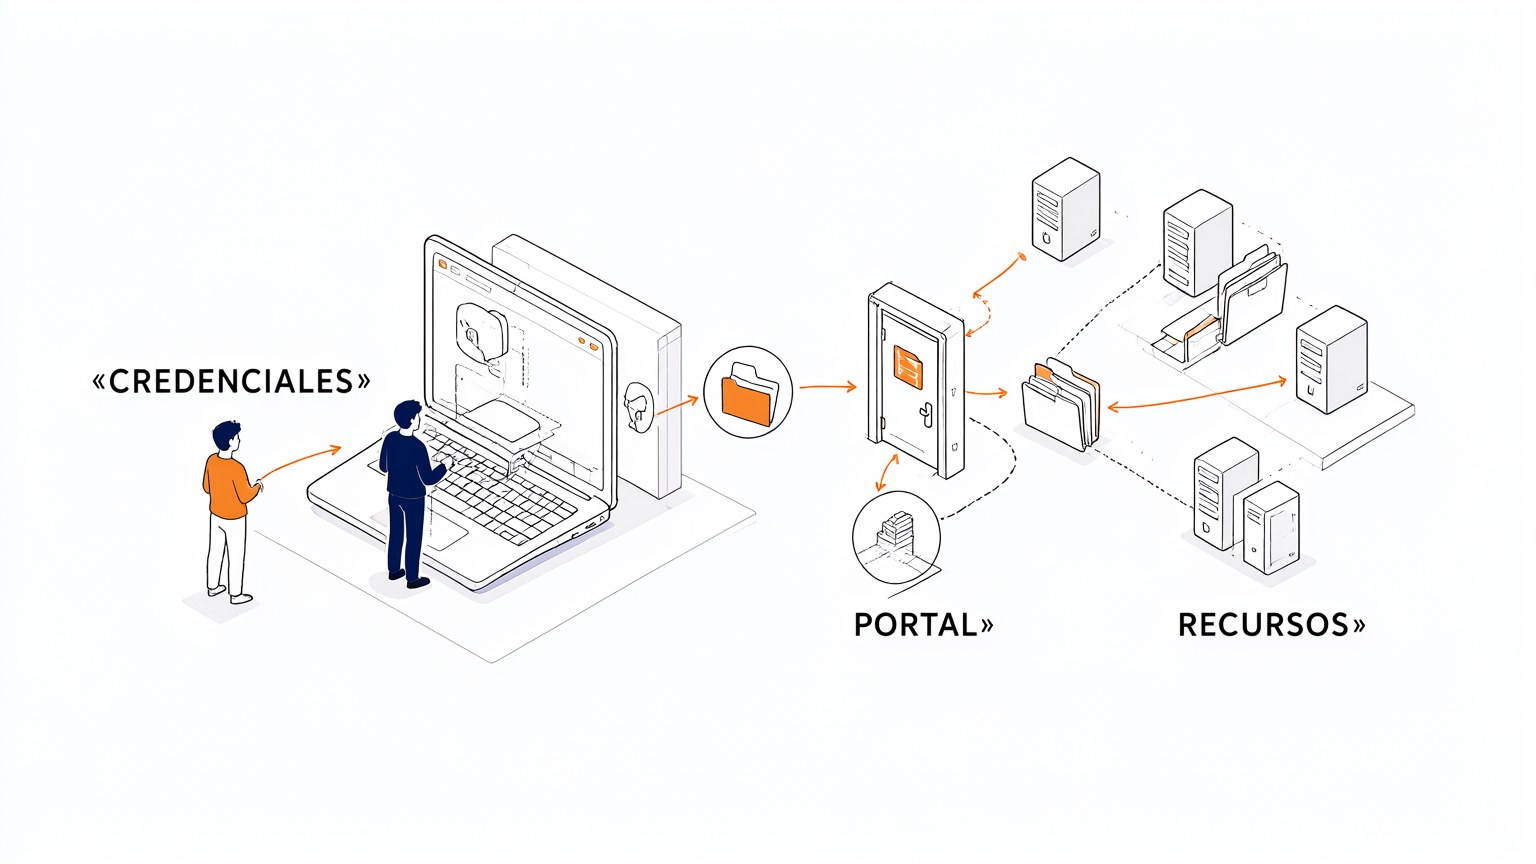
El portal web de acceso remoto presenta el formulario donde el usuario ingresa sus credenciales. FortiGate valida contra el servidor de autenticación configurado, como LDAP, RADIUS o local. Solo tras autenticarse con éxito se despliega el túnel o los accesos definidos en el perfil.
Solo usuarios aprobados
Las políticas de firewall aplicadas a la VPN SSL restringen el tránsito a los recursos internos. Únicamente los usuarios con identificación aprobada atraviesan hacia la red protegida. Así se limita el alcance del acceso y se contiene el riesgo ante credenciales comprometidas.

Buenas prácticas
Combina autenticación multifactor con perfiles de mínimo privilegio para reforzar el acceso remoto. Revisa periódicamente los portales, políticas y registros de sesión de la VPN SSL. Documentar cada cambio mantiene la configuración auditable y alineada con las políticas de seguridad.
No hay comentarios por ahora.
para ser el primero en comentar.