Seguridad y control de versiones con código generado por IA
La integración de código generado por IA, como el de Codex, requiere un enfoque riguroso en seguridad y control de versiones. Esta lección detalla cómo gestionar estos aspectos críticos para mantener la integridad y estabilidad de los proyectos de desarrollo en INT.
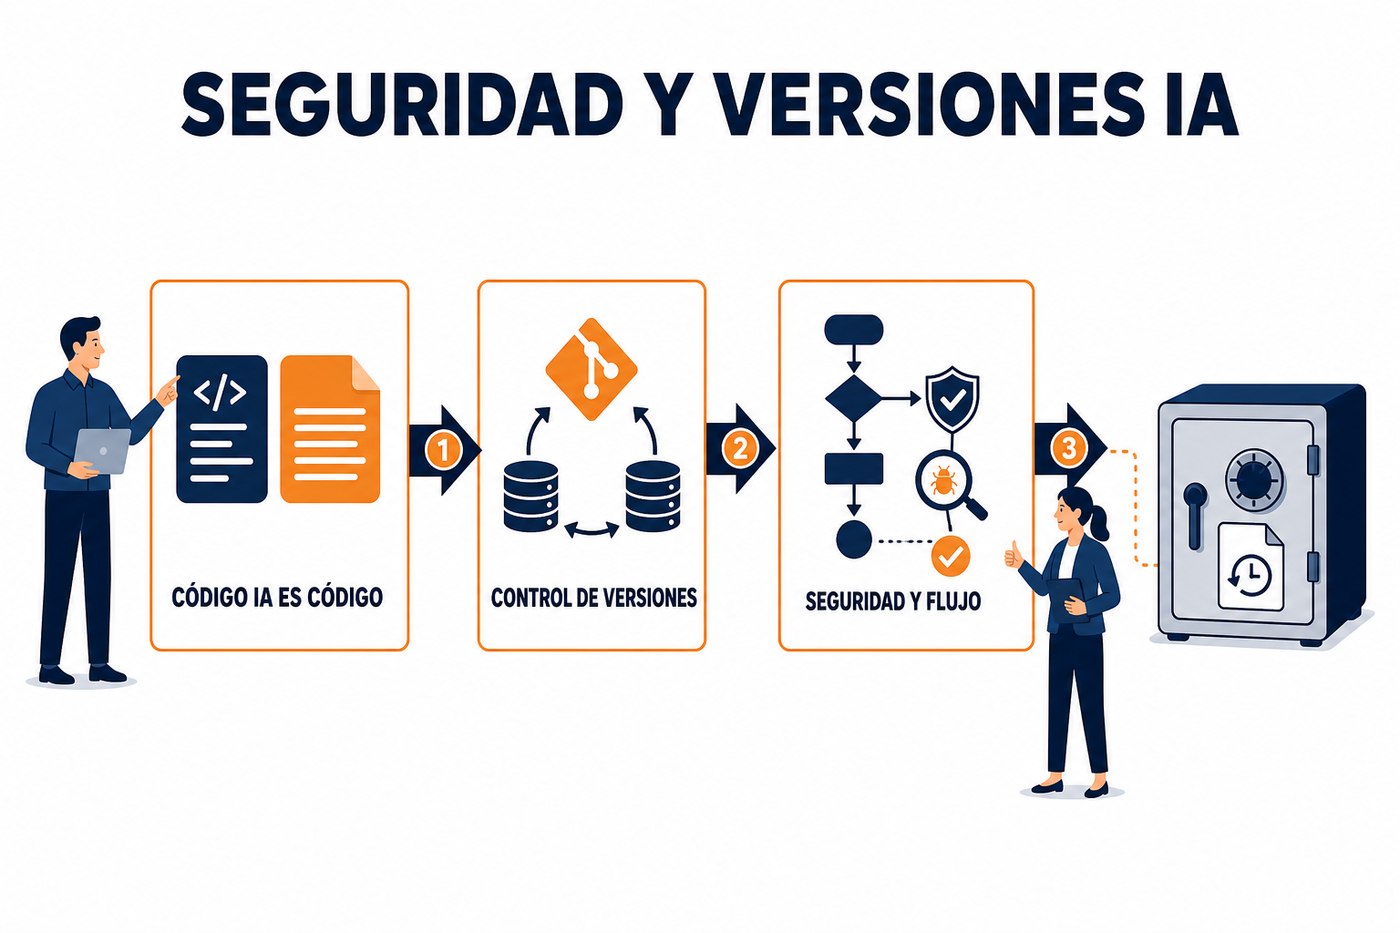
El código generado por IA como cualquier otro código
El código producido por herramientas como Codex debe tratarse con el mismo rigor que el código escrito manualmente. No existe una exención de responsabilidades por su origen. Esto implica que todas las políticas de seguridad, estándares de calidad y procesos de control de versiones aplicables al código humano, son igualmente aplicables al código generado por IA. La premisa es simple: si el código se ejecuta en producción o en un entorno de desarrollo crítico, debe ser validado y gestionado con las mismas herramientas y procedimientos.
Integración con sistemas de control de versiones
La integración de código generado por IA en sistemas de control de versiones (SCV) como Git es fundamental. Permite el seguimiento de cambios, la colaboración y la reversión a estados anteriores. Aunque Codex puede generar código, la responsabilidad de su integración y gestión recae en el ingeniero. No se debe asumir que el código generado es perfecto o final; siempre es un punto de partida.
- Ramas de desarrollo: Trabaje en ramas separadas para el código generado por IA. Esto aísla los cambios y permite una revisión controlada antes de la fusión con ramas principales (ej., develop o main).
- Commits atómicos: Realice commits pequeños y descriptivos. Si Codex genera una función, haga un commit para esa función. Si refactoriza un módulo, un commit para esa refactorización. Esto facilita la auditoría y la reversión.
- Mensajes de commit claros: Indique en el mensaje de commit que el código fue asistido o generado por IA. Por ejemplo: "feat: Implementa API de usuarios (Codex assist)" o "refactor: Optimiza consulta de BD (Generated by Codex)".
- Revisión de pares (Code Review): El código generado por IA debe pasar por el mismo proceso de revisión de pares que cualquier otro código. El revisor debe enfocarse en la lógica, eficiencia, cumplimiento de estándares y seguridad, sin importar el origen.
Prácticas de seguridad para código asistido por IA
La IA puede generar código funcional, pero no garantiza la ausencia de vulnerabilidades. Es crucial aplicar un escrutinio de seguridad antes de la integración. Los modelos de IA son entrenados con vastos conjuntos de datos que pueden incluir código con fallos de seguridad o patrones subóptimos. Además, la IA no tiene contexto del entorno específico de INT ni de sus políticas de seguridad.
- Escaneo de vulnerabilidades estático (SAST): Utilice herramientas SAST en el código generado. Estas herramientas identifican patrones de código que podrían ser vulnerabilidades comunes (ej., inyección SQL, XSS, desbordamiento de búfer).
- Revisión de credenciales y secretos: Asegúrese de que el código generado no contenga credenciales, claves API o cualquier tipo de secreto codificado. Codex, al ser un modelo de lenguaje, podría replicar patrones de código encontrados en su entrenamiento que incluyan este tipo de información. Implemente un escáner de secretos en su pipeline de CI/CD.
- Análisis de dependencias: Si el código generado introduce nuevas dependencias, analice estas dependencias por vulnerabilidades conocidas (CVEs). Herramientas como OWASP Dependency-Check o Snyk son útiles para esto.
- Principios de seguridad por diseño: Verifique que el código generado siga los principios de seguridad por diseño de INT, como el principio de menor privilegio, validación de entradas y saneamiento de salidas.
La confianza en el código generado por IA debe ser cero al inicio. Cada línea debe ser validada como si fuera escrita por un desarrollador junior sin experiencia en el proyecto. Esto evita la introducción de deuda técnica o vulnerabilidades inadvertidas.
Ejemplo de flujo de trabajo con Git y seguridad
Considere un escenario donde Codex asiste en la creación de una nueva función para un microservicio. El flujo de trabajo ideal sería el siguiente:
- El ingeniero utiliza Codex para generar el esqueleto o una parte de la función en su entorno local.
- El ingeniero revisa y ajusta el código generado para cumplir con los estándares de INT.
- Se crea una nueva rama en Git:
git checkout -b feature/nueva-api-usuarios-codex. - El código se añade y se hace commit:
git add . && git commit -m "feat: Implementa endpoint /users (Codex assist)". - Se empuja la rama al repositorio remoto:
git push origin feature/nueva-api-usuarios-codex. - Se abre un Pull Request (PR). En este punto, el pipeline de CI/CD se activa automáticamente.
- El pipeline ejecuta herramientas SAST, escáneres de secretos y análisis de dependencias sobre el código en la rama.
- Si se encuentran problemas de seguridad, el PR se bloquea y el ingeniero debe corregirlos.
- Una vez que las verificaciones de seguridad pasan, se solicita una revisión de pares.
- Tras la aprobación de la revisión, el PR se fusiona con la rama develop o main.
# Ejemplo de escaneo de secretos con GitGuardian CLI
# Asume que GitGuardian CLI está configurado
# Ejecutar antes de hacer commit o como parte del pre-commit hook
ggshield scan path/to/your/code/

# Ejemplo de escaneo SAST con Bandit para Python
# Instalar: pip install bandit
bandit -r your_project_folder -ll -f json > bandit_report.json
Aplicación práctica: qué hacer el lunes
A partir de ahora, cuando integre código generado por Codex o cualquier otra herramienta de IA, siga estos pasos:
- Siempre trabaje en una rama separada y cree un Pull Request para cualquier código generado por IA.
- Configure un hook de pre-commit en su repositorio local que ejecute un escáner de secretos básico (ej.,
git-secretsoggshield) antes de permitir un commit. - Familiarícese con las herramientas SAST que INT utiliza (ej., SonarQube, Checkmarx) y asegúrese de que su código pase sus análisis antes de solicitar una revisión de pares.
- Documente explícitamente en los mensajes de commit y en la descripción del Pull Request que el código fue asistido por IA. Esto añade transparencia y facilita futuras auditorías.
No hay comentarios por ahora.
para ser el primero en comentar.