Configuración de interfaces físicas y lógicas
Configuración de interfaces físicas y lógicas
La configuración de interfaces es el primer paso operativo para integrar un FortiGate en la red. Asignar direcciones IP y definir modos de operación garantiza conectividad y ruteo de tráfico.
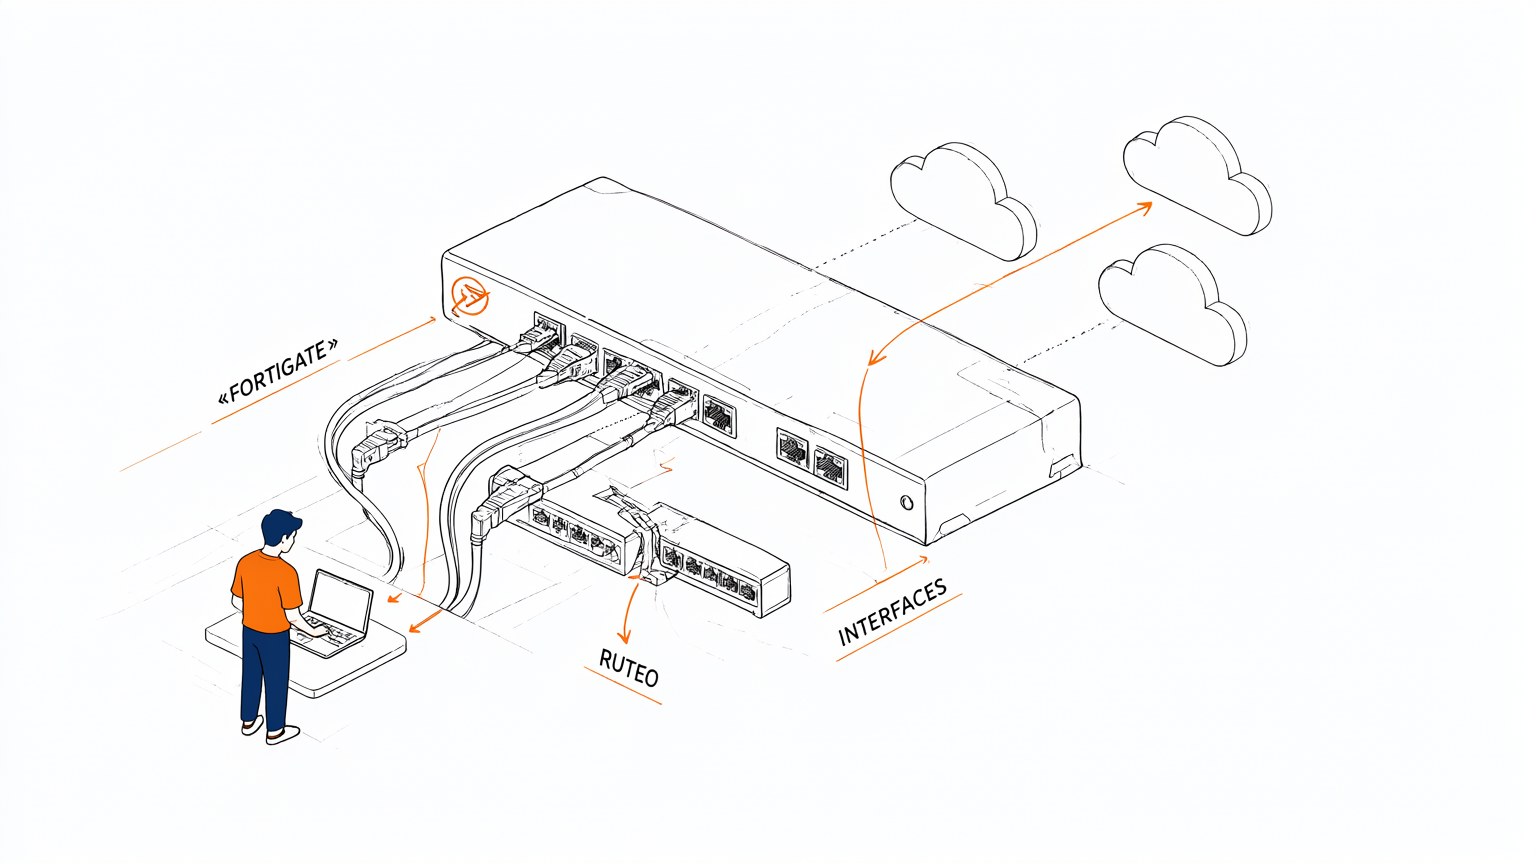
Puertos Ethernet base
Los puertos físicos del FortiGate establecen la conectividad inicial con la red. Cada interfaz se identifica por nombre y número, y requiere habilitación explícita. Asignar el rol correcto desde el inicio evita conflictos de segmentación.

Dirección IP en puerto
Cada interfaz física recibe una dirección IP con su máscara correspondiente. El modo de operación define si la interfaz responde a administración, ruteo o ambos. Sin IP válida, el tráfico no puede enrutarse hacia otros segmentos.

VLANs como carriles
Las VLAN segmentan un mismo enlace físico en múltiples dominios lógicos etiquetados. Se configuran como subinterfaces asociadas a la interfaz padre con su propio identificador. Esto separa tráfico de usuarios, servidores y voz sin cableado adicional.

Interfaz agregada
La agregación combina varios enlaces físicos en una sola interfaz lógica de mayor capacidad. Los puertos miembros deben compartir velocidad y configuración coherente. El resultado aporta ancho de banda sumado y tolerancia a fallas de enlace.

Modos de operación
Definir el modo de interfaz determina cómo participa en el ruteo y la administración. Los cambios deben validarse para no interrumpir la conectividad existente. Una configuración consistente sostiene el resto de las políticas de seguridad.
No hay comentarios por ahora.
para ser el primero en comentar.