NAT: Source NAT (SNAT) y Destination NAT (DNAT)
NAT: Source NAT (SNAT) y Destination NAT (DNAT)
NAT en FortiGate permite compartir una IP pública entre varios dispositivos y exponer servicios internos hacia el exterior. Domina SNAT y DNAT, su configuración y su efecto en el flujo del tráfico.

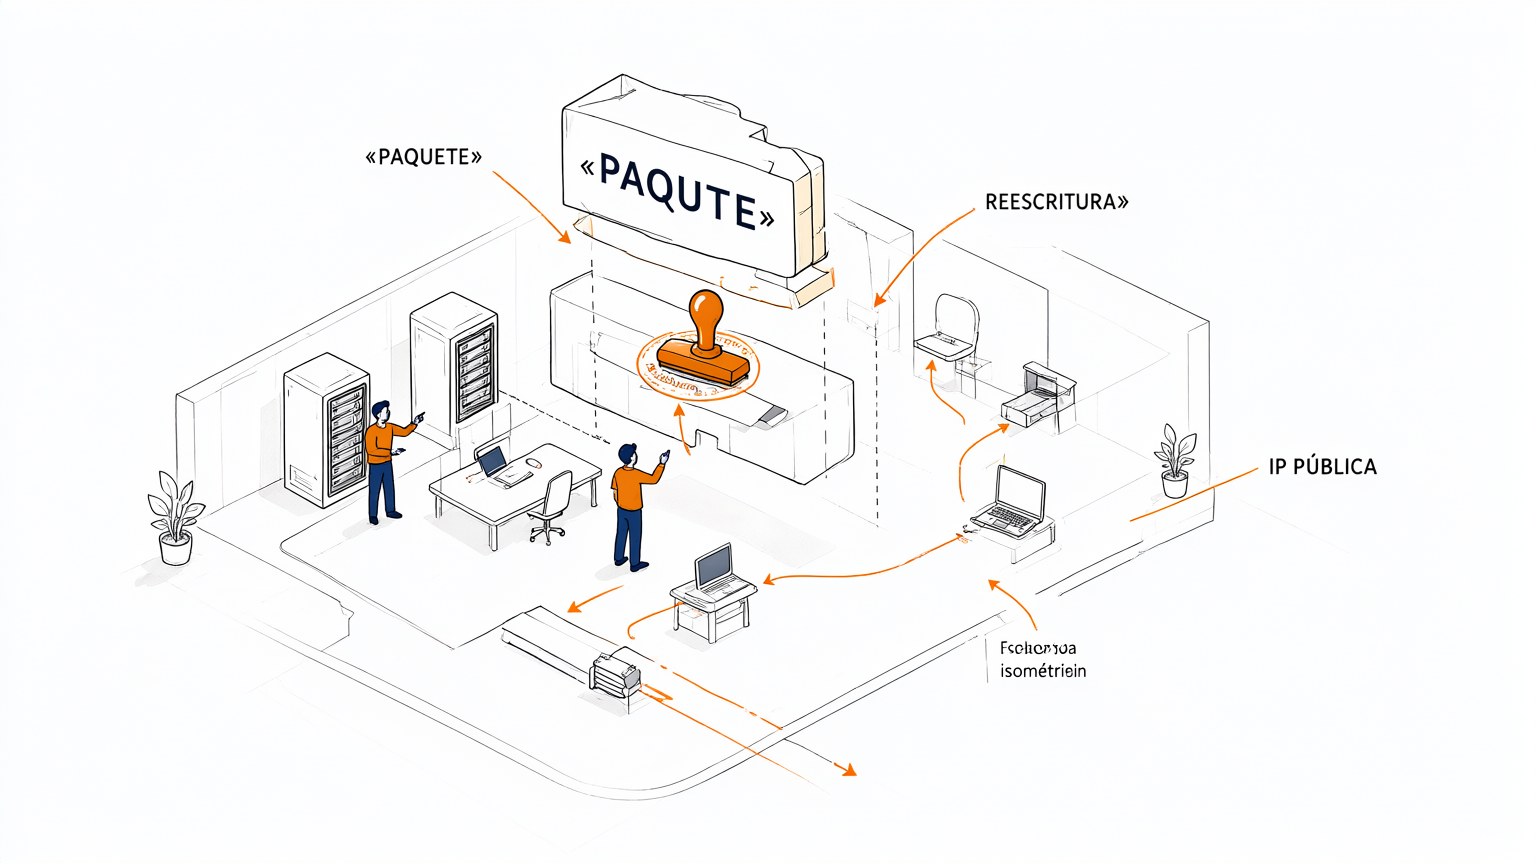
Encabezado del paquete
Todo flujo atraviesa el FortiGate y su encabezado registra IP y puerto de origen y destino. NAT reescribe esos campos según la política aplicada. Comprender esta estructura es la base para distinguir SNAT de DNAT.
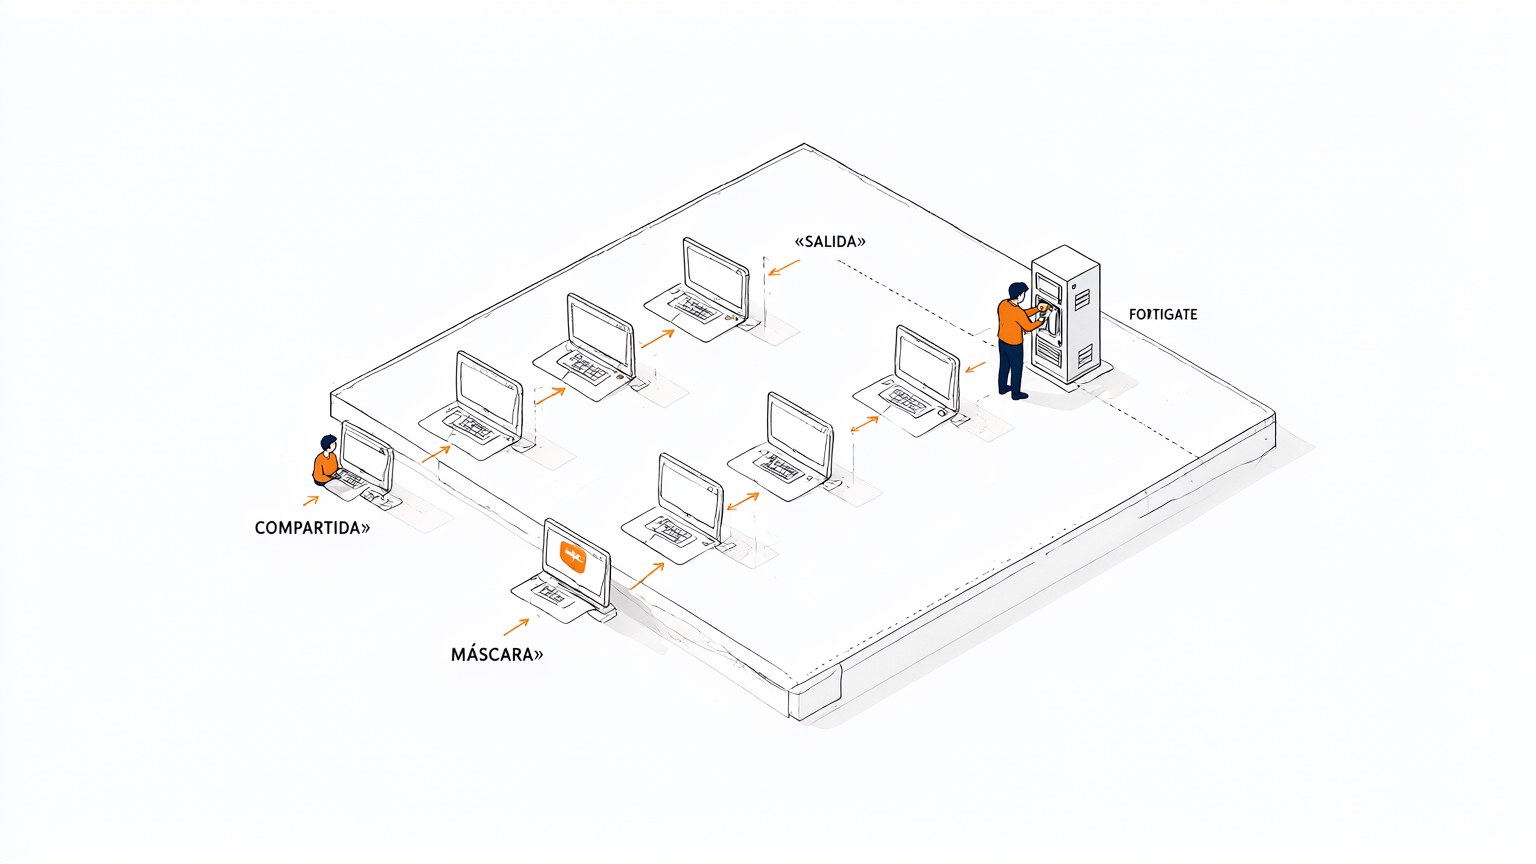
SNAT: salida compartida
En SNAT, el FortiGate traduce la IP privada de origen por la IP pública de la interfaz de salida. Así muchos equipos internos navegan con una sola dirección pública. La sesión se mantiene mediante la tabla de traducción del firewall.
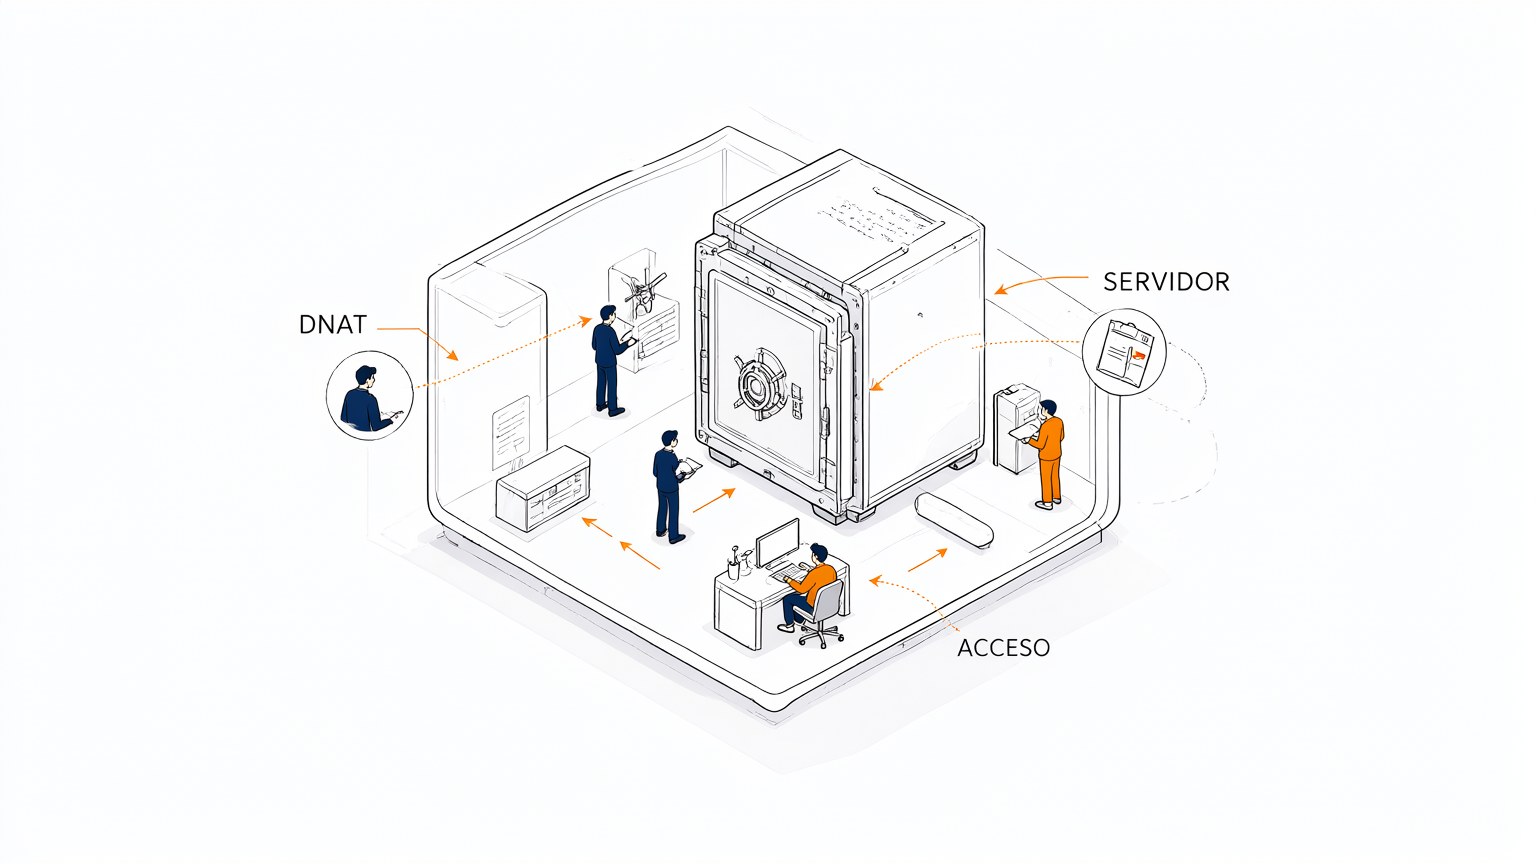
DNAT: servicio expuesto
En DNAT, el FortiGate traduce la IP de destino pública hacia un servidor interno. El VIP o port forwarding publica el servicio sin exponer toda la red. Solo el tráfico autorizado por la política llega al servidor.
Verificación del flujo
Revisa en logs y monitores cómo se aplican ambas traducciones en una misma conexión. Confirma la política, el VIP y la ruta antes de probar el acceso. Un error en el orden de evaluación rompe la conectividad esperada.
No hay comentarios por ahora.
para ser el primero en comentar.