Modos de operación: NAT/Route y Transparente
Modos de operación: NAT/Route y Transparente
FortiGate opera en modo NAT/Route o Transparente. El modo define cómo procesa el tráfico y se integra en la topología, afectando el ruteo y la seguridad del despliegue.
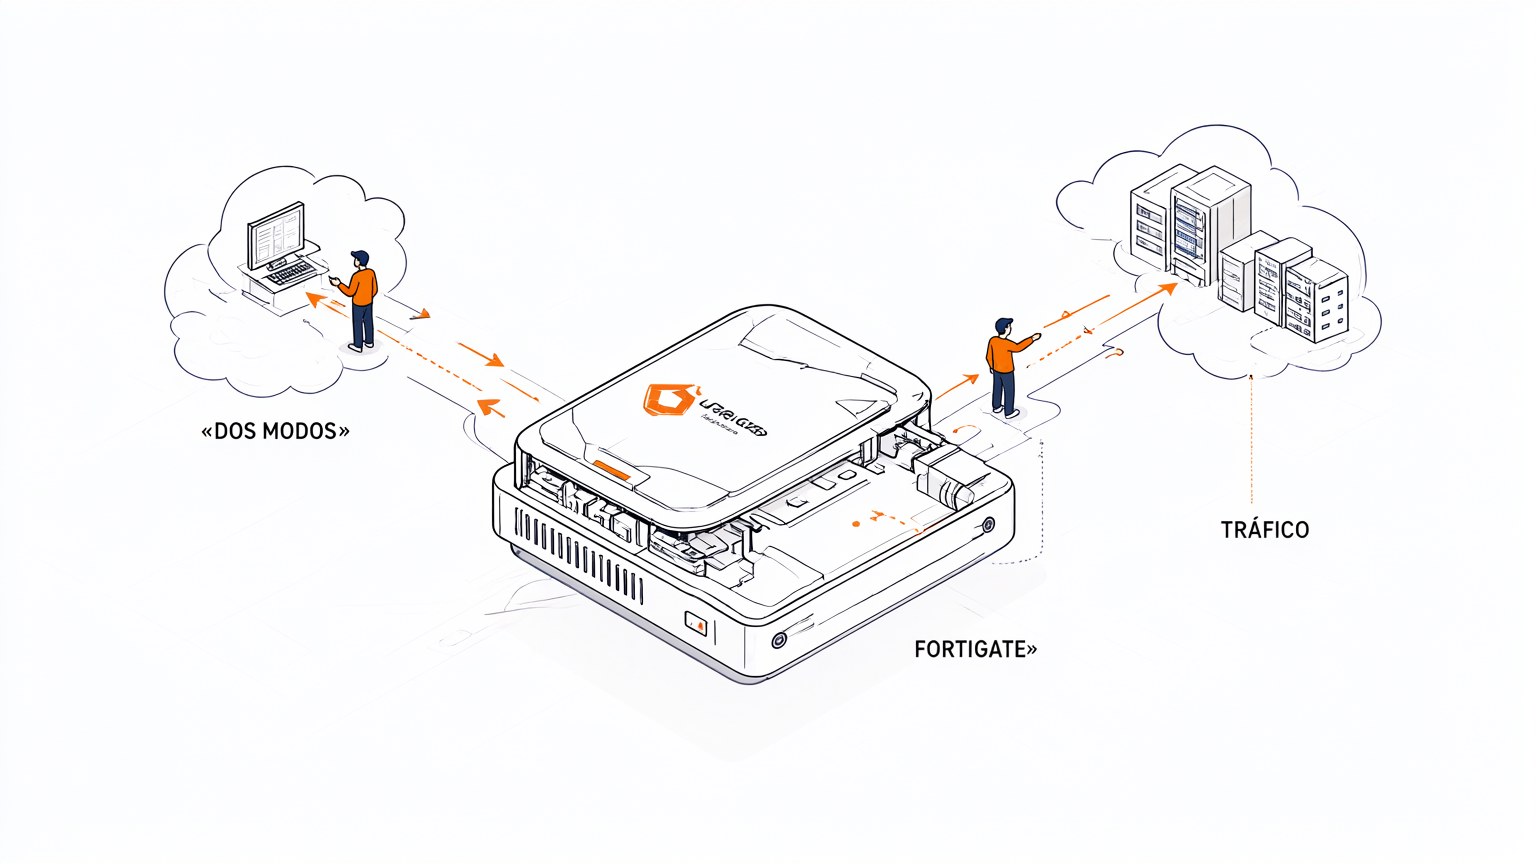
Modo NAT/Route
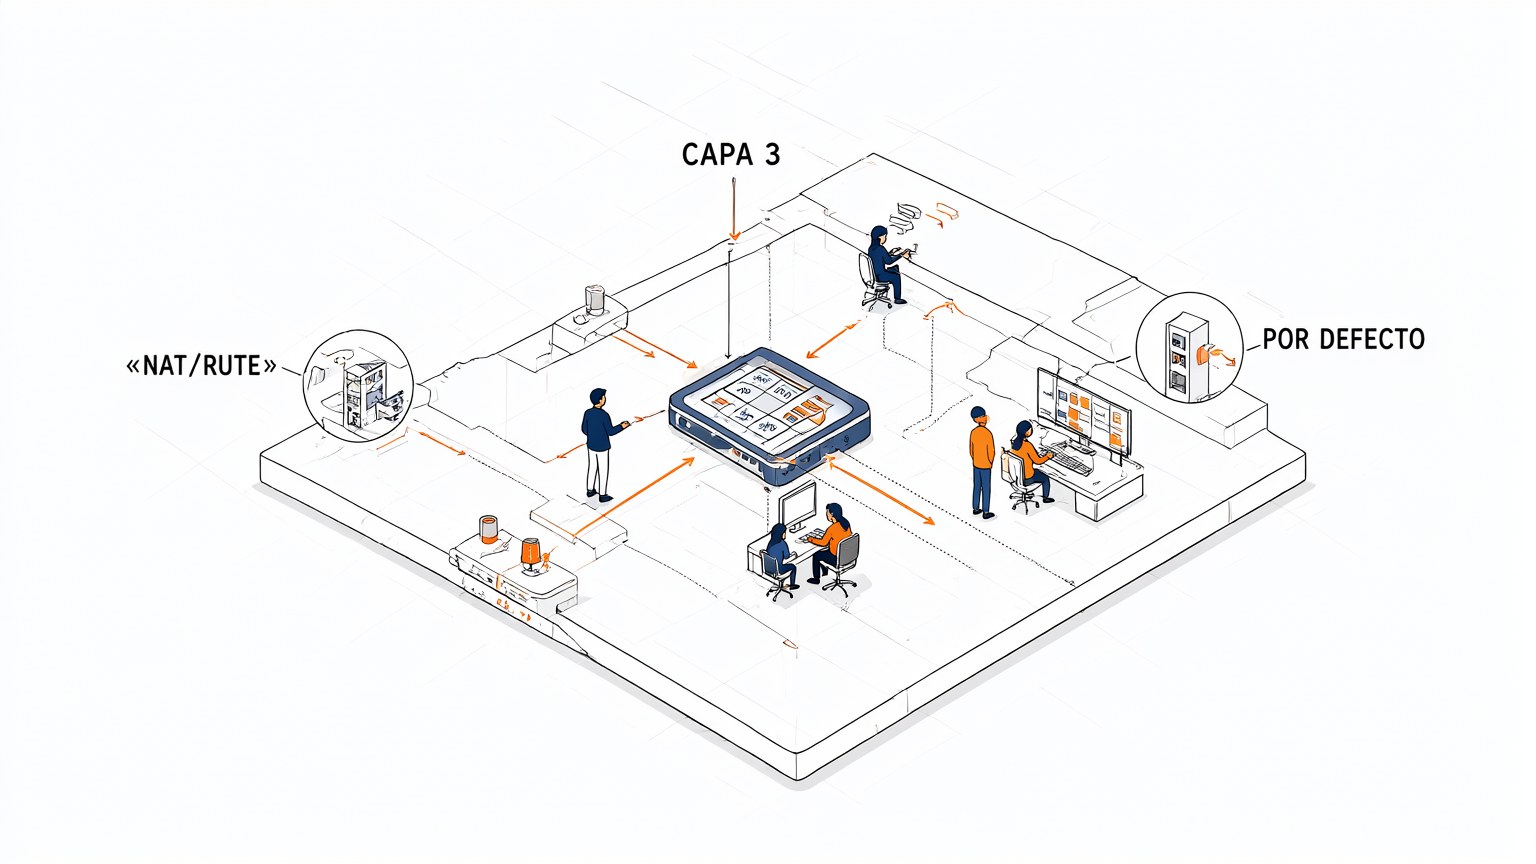
FortiGate actúa como puerta de enlace y enrutador entre redes, con interfaces en subredes distintas. Traduce direcciones y aplica políticas por zona, ideal cuando controla el perímetro y el ruteo de la red corporativa.
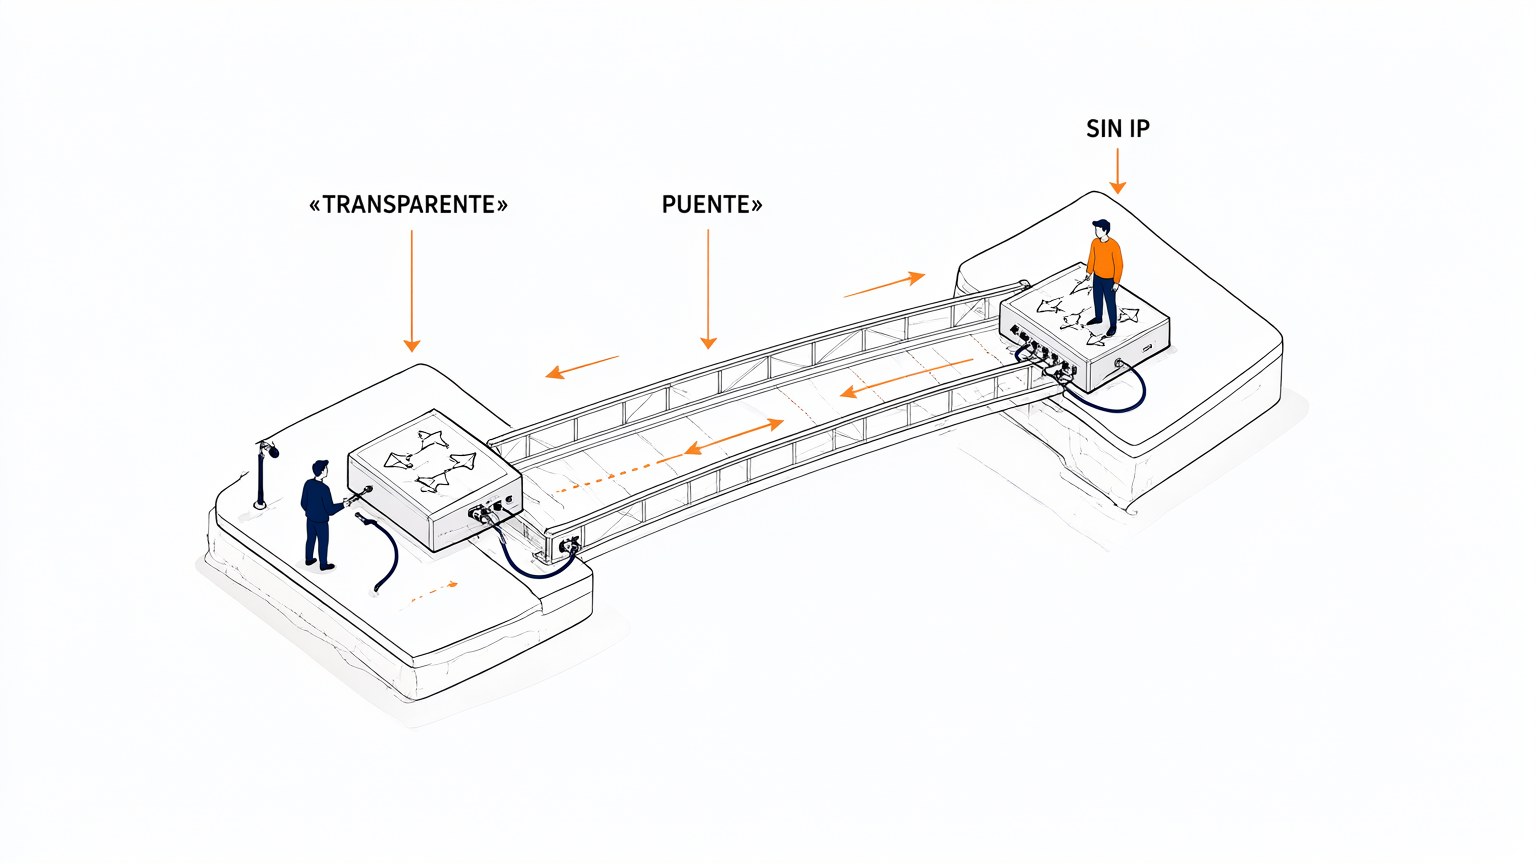
Modo Transparente
El equipo funciona como puente entre switches, sin cambiar direccionamiento ni topología IP. Filtra y aplica seguridad en la capa 2, útil para insertar inspección en redes existentes sin reconfigurar el ruteo.
Criterios de elección
Elegir el modo depende de si el dispositivo será el gateway o solo un punto de inspección. NAT/Route aporta control de ruteo y segmentación; Transparente minimiza cambios y facilita despliegues graduales.
Integración en sucursal
En sucursales, el modo Transparente se coloca entre el firewall perimetral y los switches internos. Así se agrega inspección y segmentación sin alterar el esquema de direcciones ya definido por la matriz.
Impacto operativo
El modo seleccionado condiciona políticas, NAT, ruteo y diagnóstico desde el inicio del proyecto. Definirlo antes de configurar evita retrabajos y asegura coherencia con la arquitectura de red existente.
No hay comentarios por ahora.
para ser el primero en comentar.