Fundamentos de FortiAnalyzer: Recolección y Almacenamiento de Logs
Fundamentos de FortiAnalyzer: Recolección y Almacenamiento de Logs
FortiAnalyzer centraliza la recolección, el almacenamiento y el análisis de logs de dispositivos Fortinet. Domina su flujo de datos para ganar visibilidad operativa y acelerar la respuesta a incidentes.
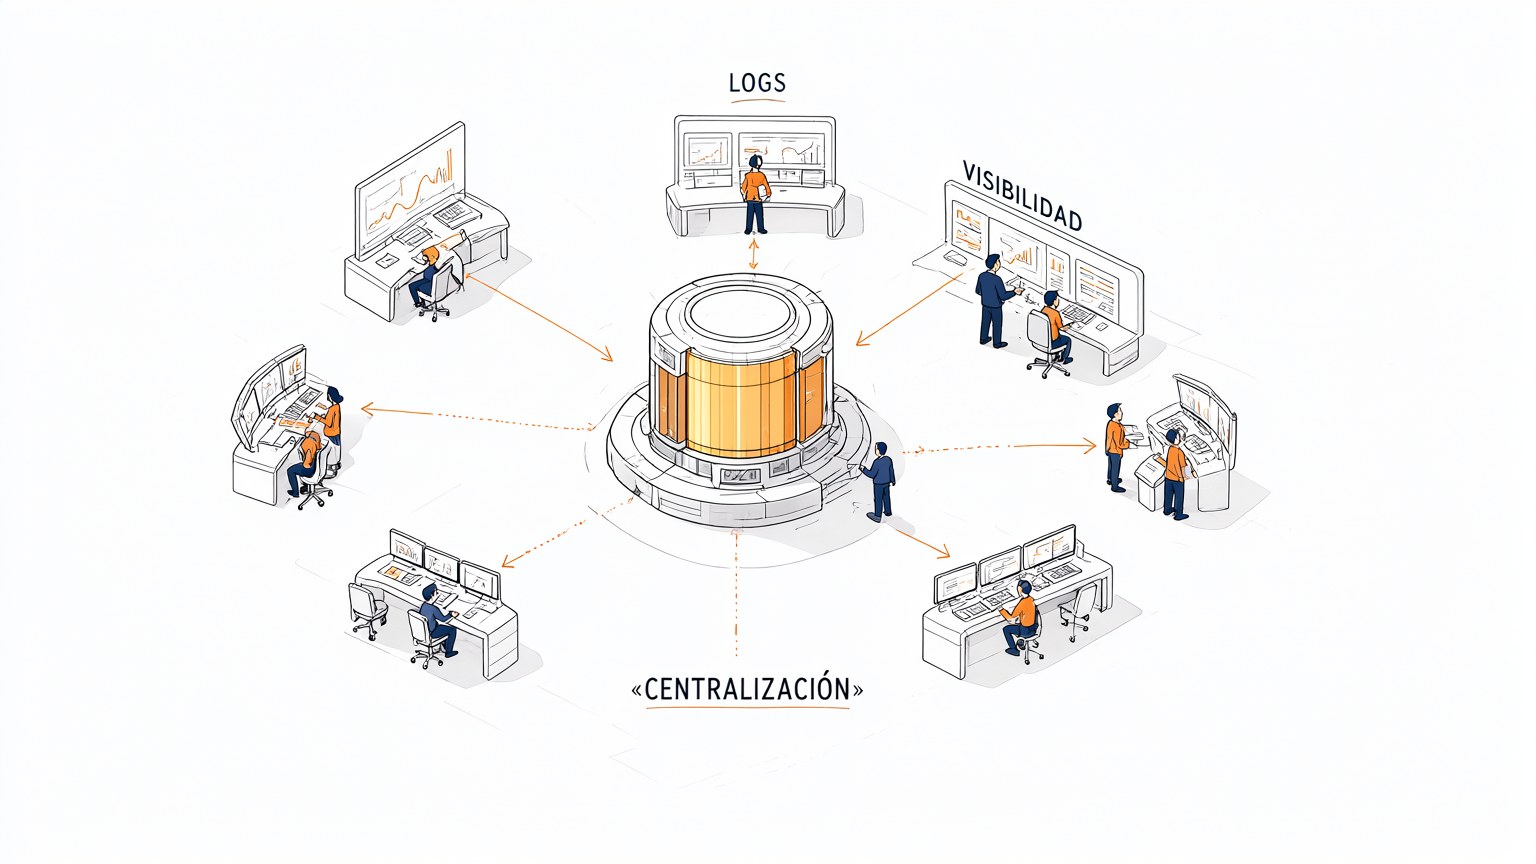
Consola central de seguridad
El analista supervisa desde una consola única los eventos que llegan de toda la infraestructura Fortinet. FortiAnalyzer consolida esos datos dispersos y los convierte en una vista operativa común para el equipo de seguridad.
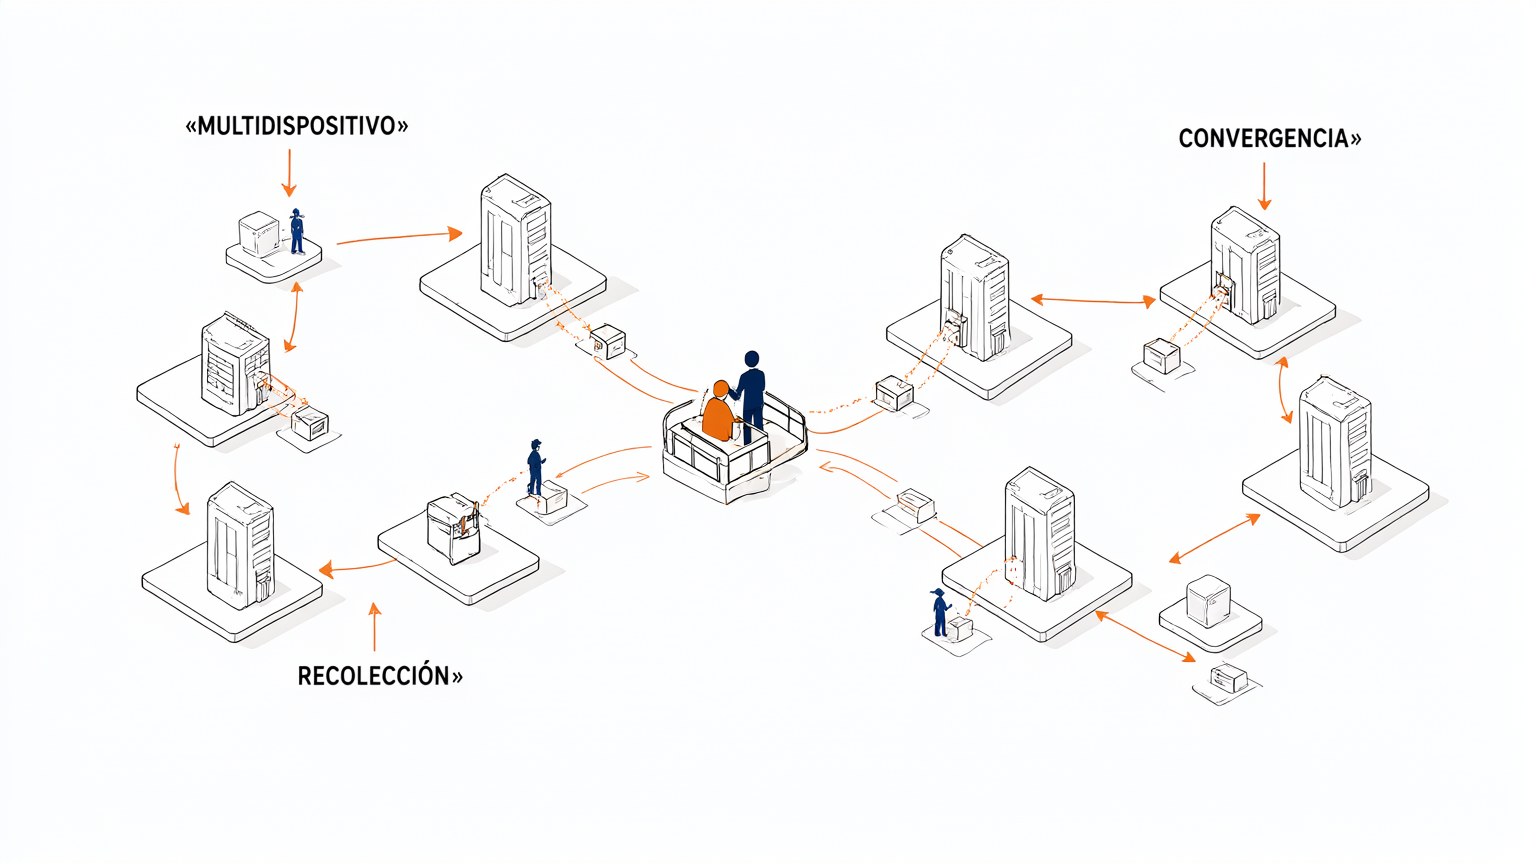
Fuentes de log dispersas
Firewalls, puntos de acceso y equipos de sucursal generan registros constantes en cada sitio de la red. Sin un punto de agregación, esos datos quedan aislados y pierden valor forense. FortiAnalyzer los recibe de forma ordenada y continua.

Almacenamiento estructurado
Los logs se organizan en un repositorio central con retención definida y acceso indexado. Esa estructura permite conservar evidencia por periodos prolongados y recuperarla rápido durante una investigación. El almacenamiento ordenado sostiene el análisis y el cumplimiento normativo.
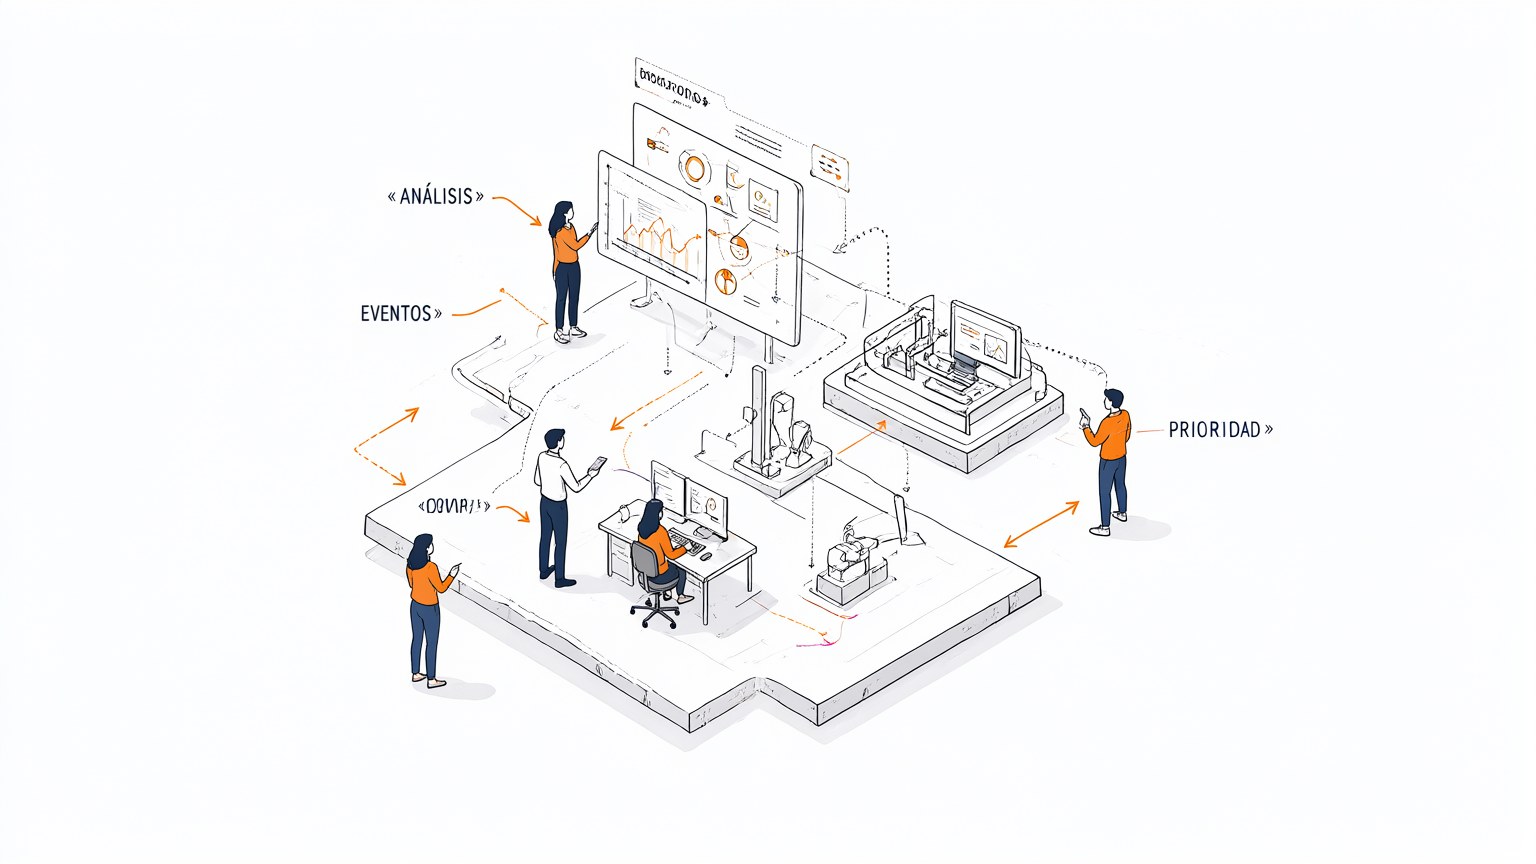
Análisis de eventos
El especialista examina tableros con tendencias, alertas y correlaciones entre dispositivos. FortiAnalyzer transforma millones de registros en hallazgos accionables que orientan la priorización diaria. La visibilidad resultante reduce el tiempo de detección de anomalías.

Respuesta coordinada
Dos analistas contrastan evidencias y definen acciones sobre la pantalla compartida. Los logs almacenados permiten reconstruir la línea de tiempo del incidente y validar el alcance. La coordinación se apoya en datos confiables y disponibles al instante.
No hay comentarios por ahora.
para ser el primero en comentar.