Introducción a FortiSIEM: Visión General y Componentes
Introducción a FortiSIEM: Visión General y Componentes
FortiSIEM centraliza eventos de seguridad para correlacionarlos y detectar incidentes. La lección explica su arquitectura y en qué se diferencia de FortiAnalyzer.

Panorama de FortiSIEM
FortiSIEM recibe datos de múltiples dispositivos y los consolida en un solo panel de visibilidad. Esta plataforma de gestión de información y eventos de seguridad convierte el flujo disperso de registros en información útil para el analista.

FortiSIEM vs. FortiAnalyzer
FortiAnalyzer se enfoca en el almacenamiento y reporte de registros de equipos Fortinet. FortiSIEM amplía el alcance: integra fuentes heterogéneas, correlaciona eventos y aplica análisis para detectar amenazas. La distinción funcional guía qué herramienta usar según el objetivo operativo.
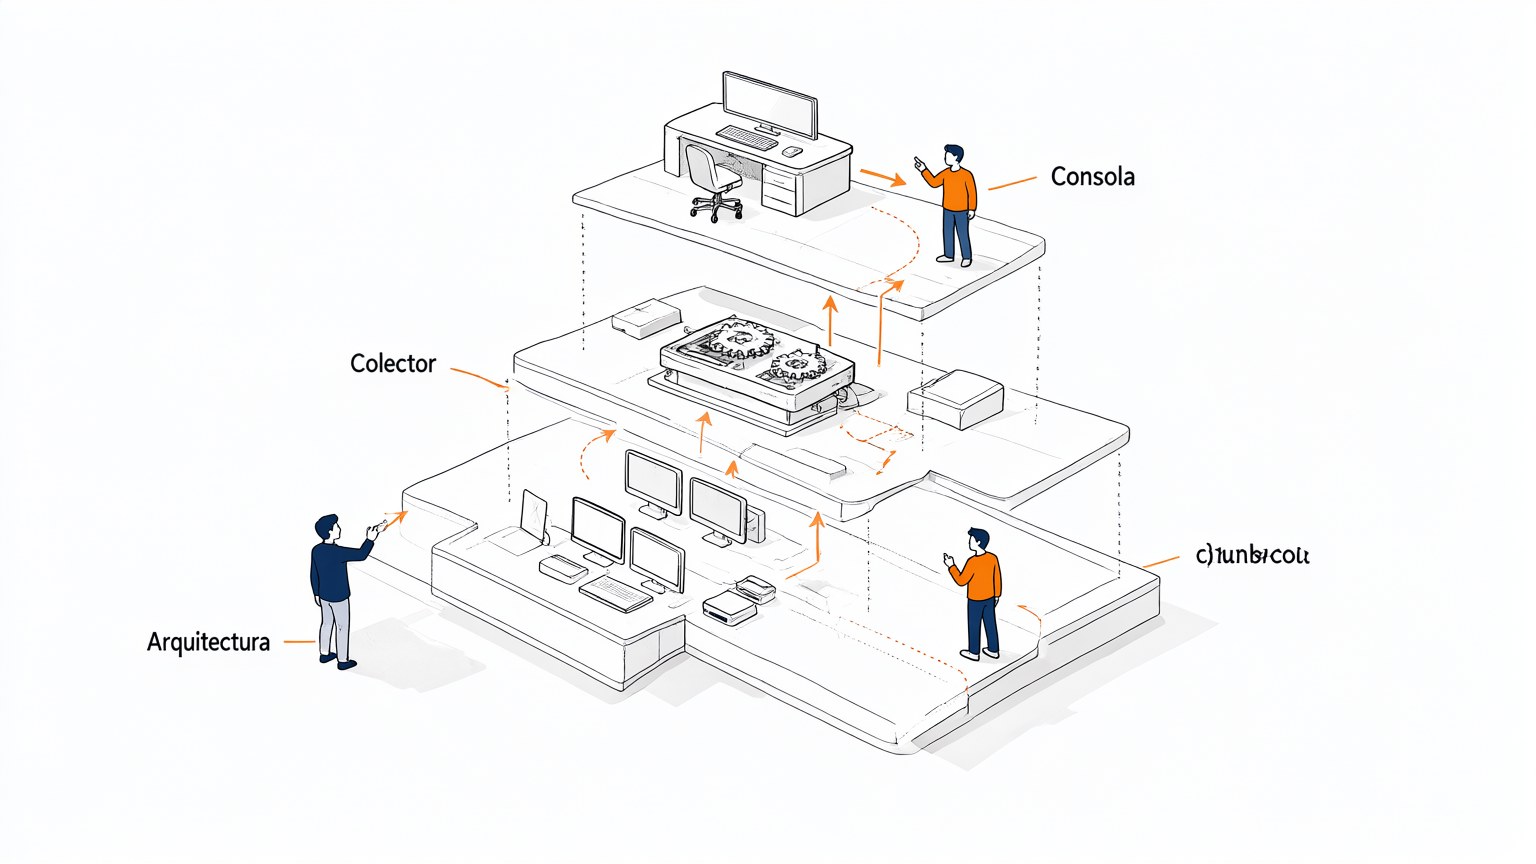
Colector y supervisores
La arquitectura de FortiSIEM distribuye funciones en capas: los dispositivos envían eventos a un colector que los recibe y normaliza. Los supervisores procesan la información y el nodo de administración coordina la operación. Esta separación permite escalar el volumen de datos sin saturar un solo punto.

Centro de operaciones
El analista monitorea gráficas de eventos y alertas desde consolas centralizadas. La correlación reduce el ruido y prioriza los incidentes que requieren respuesta inmediata. Así, el equipo de seguridad pasa de revisar registros aislados a investigar casos concretos.

Correlación de fuentes
Fuentes dispersas convergen en un modelo común de datos. FortiSIEM aplica reglas de correlación para vincular eventos aparentemente independientes y revelar patrones de ataque. El resultado es una detección más contextual y una respuesta mejor fundamentada.
No hay comentarios por ahora.
para ser el primero en comentar.