Recolección de Datos en FortiSIEM: Fuentes y Métodos
Recolección de Datos en FortiSIEM: Fuentes y Métodos
La recolección de datos es la base operativa de FortiSIEM: la ingesta de logs y eventos de múltiples fuentes define la visibilidad del entorno y habilita análisis, correlación y respuesta oportunos.

Conexión de fuentes
Cada fuente se integra mediante conectores que definen protocolo, formato y frecuencia de envío. Verificar la conectividad física y lógica evita pérdidas de eventos desde el inicio. Una fuente mal conectada deja puntos ciegos difíciles de detectar después.
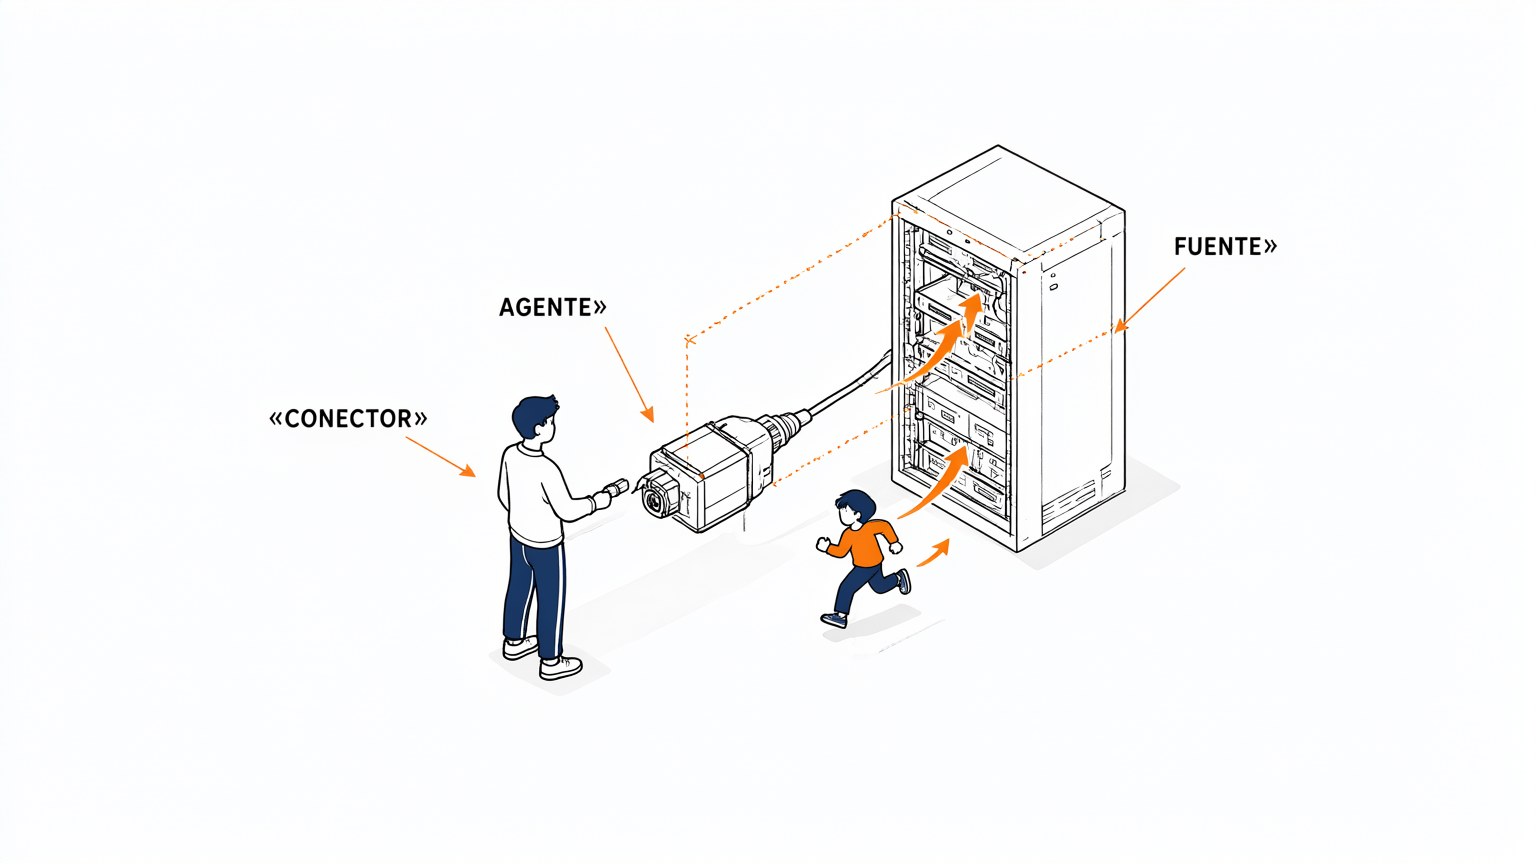
Inventario de dispositivos
Conviene inventariar firewalls, switches, servidores y endpoints antes de configurar la ingesta. Ese inventario determina qué colectores se despliegan y qué prioridad recibe cada flujo. Sin inventario, la recolección crece sin control ni cobertura verificable.

Normalización y filtrado
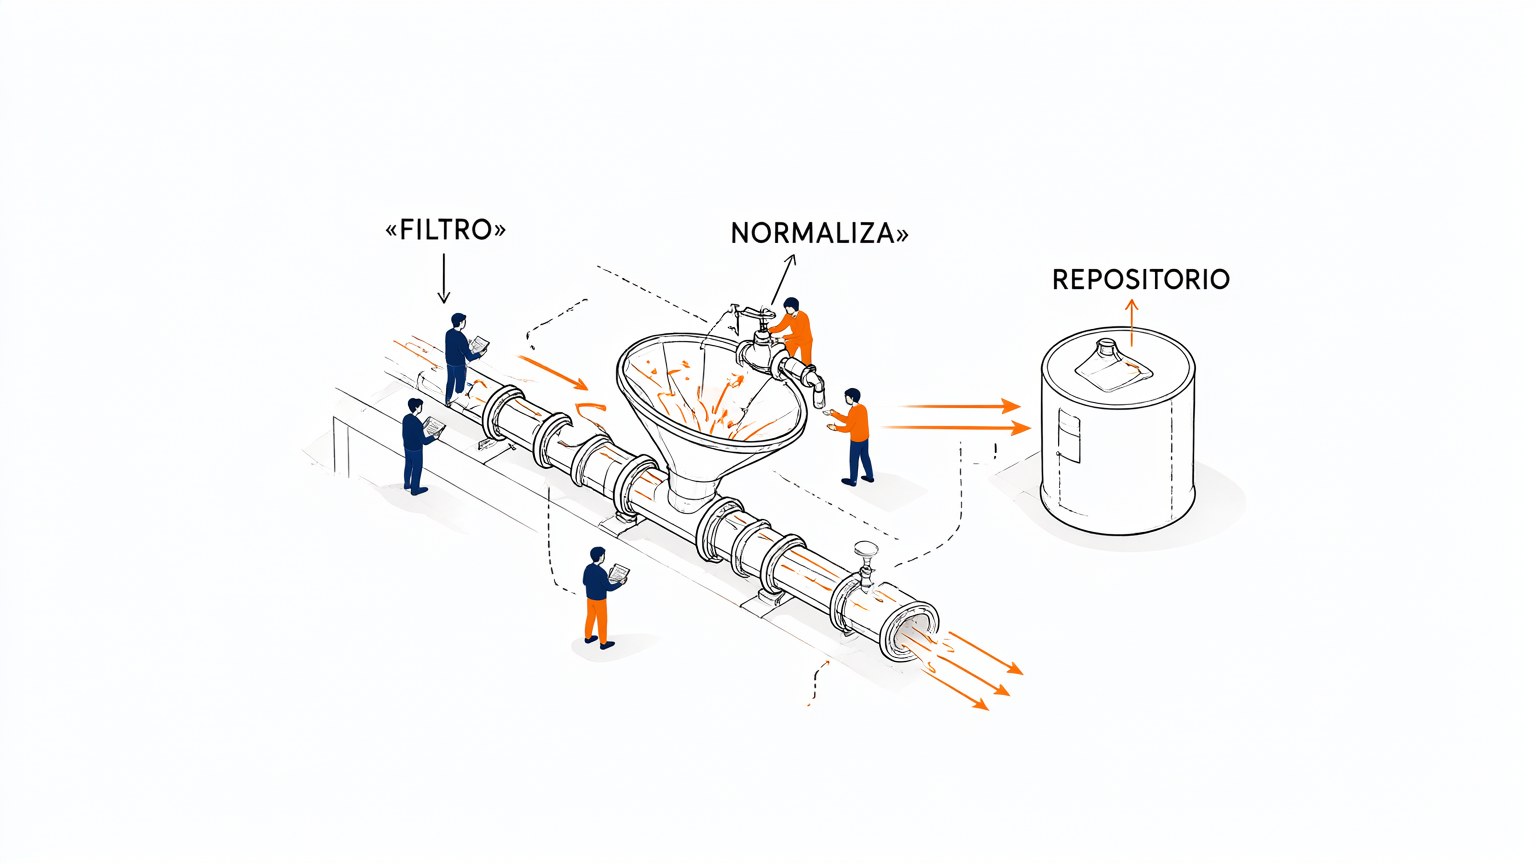
Los eventos llegan en formatos heterogéneos y deben normalizarse a un esquema común. El filtrado previo reduce volumen y conserva lo relevante para correlación. Ajustar parsers y reglas de descarte mantiene el balance entre detalle y costo operativo.
Monitoreo del flujo
Un tablero de salud muestra volumen recibido, retrasos y fuentes silenciosas. Revisar estos indicadores a diario permite detectar caídas antes de que afecten la detección. La recolección se mide, no se asume.

Métodos de ingesta
FortiSIEM admite syslog, agentes, API y reenvío desde colectores distribuidos. Elegir el método adecuado según criticidad y capacidad de la fuente optimiza recursos. Documentar cada método facilita auditoría y continuidad operativa.
No hay comentarios por ahora.
para ser el primero en comentar.