Arquitectura base

La decisión correcta no es solo elegir modelo: es decidir qué corre local, qué va a edge, qué sube a nube y cómo se protege.

Esta página deja el marco de arquitectura reducido a cuatro apartados prácticos: local, edge, nube y seguridad. El criterio real combina privacidad, latencia, conectividad, costo, continuidad operativa y trazabilidad.

Local cuando el dato es sensible, el control importa y la operación no debe depender de terceros.
Edge cuando la decisión debe tomarse cerca del evento y no conviene mandar todo al core.
Nube cuando la elasticidad, el entrenamiento o la analítica agregada sí justifican subir la carga.
Seguridad como capa transversal: identidad, cifrado, segmentación, auditoría y continuidad.
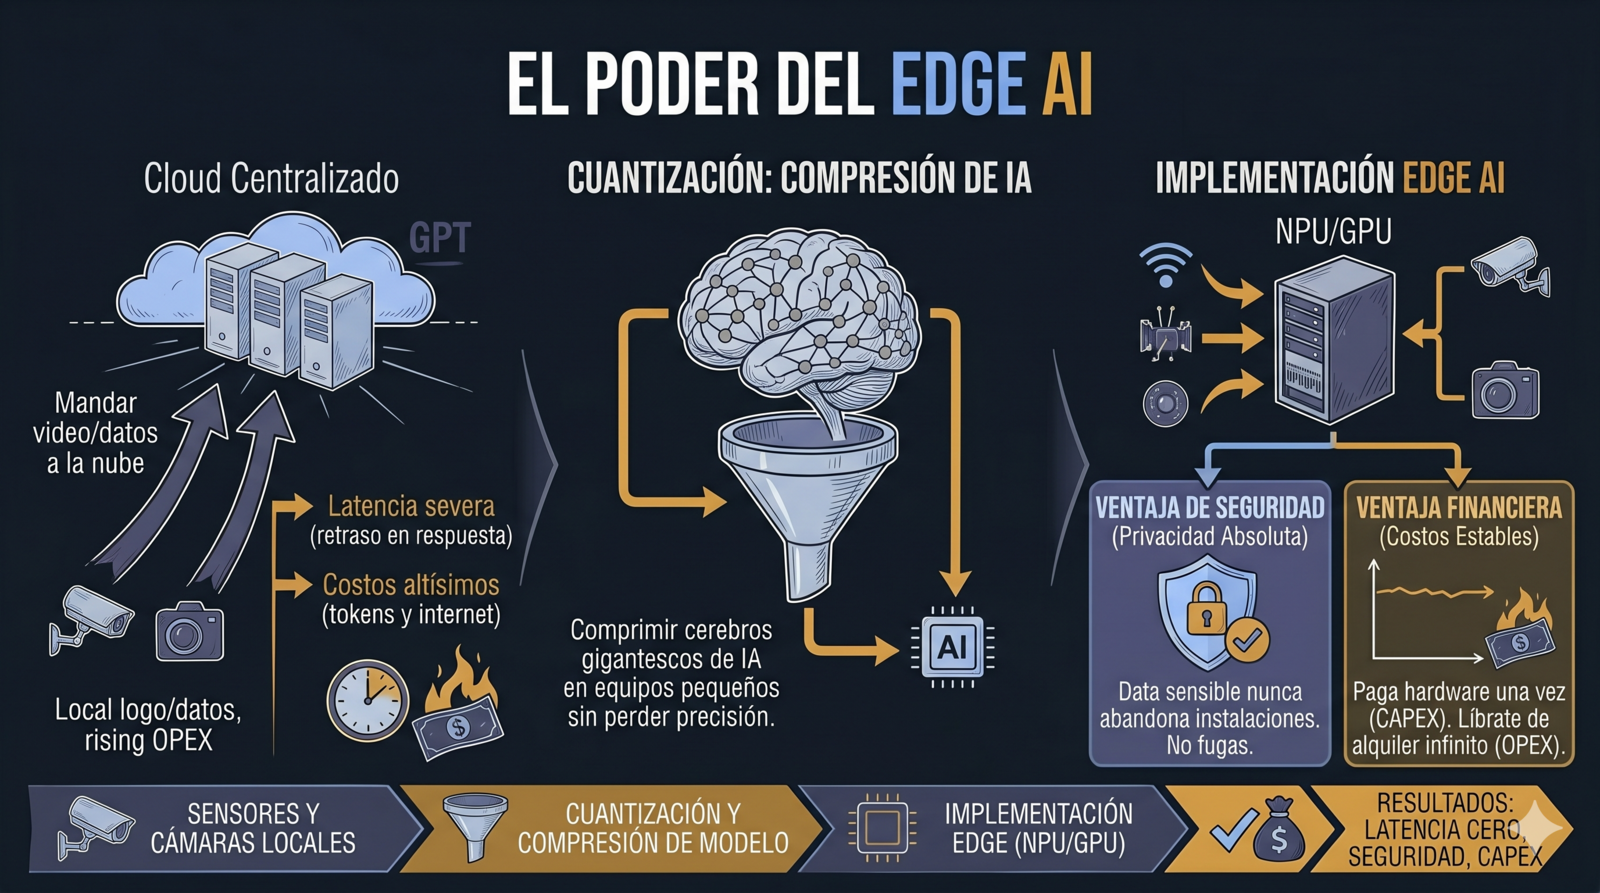
Infografía de arquitectura local, edge, nube y seguridad
Local

Máximo control para datos sensibles y operación crítica

La capa local sirve cuando el costo de exponer información o perder control es mayor que el beneficio de centralizar. Aquí viven documentos reservados, video sensible, copilotos privados, RAG interno, integraciones core y cargas que deben seguir operando aun si cambia la conectividad o el proveedor.

Slide dark del apartado Local
Slide · Local

Control, privacidad y rendimiento

Cuándo sí conviene

  • Datos regulados, internos o de alta sensibilidad.
  • Video o analítica operativa con requerimientos de trazabilidad.
  • Flujos que deben continuar sin depender de internet o SaaS.
  • Casos donde la latencia y el control pesan más que la elasticidad.

Qué habilita

Servidores en sitio, workstations, mini PCs, laptops con NPU y clusters pequeños permiten mover IA útil más cerca del negocio. Aquí importan memoria, ancho de banda, runtimes portables, quantization y una postura clara de mantenimiento y hardening.

Edge

Procesar cerca del evento para responder más rápido y exponer menos dato

El edge no reemplaza todo el core; lo filtra. Sirve para cámaras, sensores, gateways, retail, industria, robótica, movilidad y sitios remotos donde mandar todo a nube o datacenter sería caro, lento o riesgoso.

Slide dark del apartado Edge
Slide · Edge

Inteligencia en el punto de acción

Qué gana el cliente

  • Menor latencia de decisión.
  • Menos ancho de banda consumido.
  • Más resiliencia ante enlaces inestables.
  • Menor exposición del dato bruto.

Qué lo hace viable hoy

NPUs, Jetson, Apple Silicon, Copilot+ PCs, SoCs móviles y modelos quantizados/destilados permiten hacer inferencia útil fuera del datacenter. El edge ya no es solo demo: ya puede filtrar, resumir, clasificar y detectar en campo.

Nube

Elasticidad, modelos frontier y analítica agregada donde sí aporta

La nube sigue teniendo un lugar importante, pero no debe comerse toda la arquitectura por default. Es fuerte para entrenamiento, agentes pesados, escalamiento puntual, modelos premium, automatización elástica y consolidación analítica.

Slide dark del apartado Nube
Slide · Nube

Escalabilidad e innovación

Cuándo sí aporta más

  • Prototipos rápidos y cargas variables.
  • Procesos no sensibles o con controles fuertes demostrables.
  • Uso selectivo de modelos frontier por calidad o capacidad multimodal.
  • Entrenamiento, archivado y explotación agregada de información.

Qué hay que vigilar

OPEX creciente, lock-in, residencia del dato, auditoría y dependencia operativa. La nube conviene más cuando se usa como capa selectiva, no como excusa para sacar todo del entorno controlado.

Seguridad

La seguridad no es un slide aparte: atraviesa local, edge y nube

Si la arquitectura mueve información sensible, video, identidad o decisiones operativas, la seguridad debe diseñarse desde el principio. No basta con “tener firewall”: se necesita gobierno del dato, segmentación, cifrado, identidad, monitoreo y capacidad de auditoría.

Slide dark del apartado Seguridad
Slide · Seguridad

Gobernanza y protección transversal

Identidad

Quién accede y cómo

Control de cuentas, privilegios mínimos, MFA, rotación de credenciales y trazabilidad de acciones humanas y automáticas.

Dato

Qué se guarda y qué se expone

Cifrado en tránsito y reposo, segmentación por sensibilidad, retención mínima necesaria y separación entre dato bruto y dato derivado.

Continuidad

Cómo sigue operando

Redundancia, respaldo, observabilidad, actualización controlada y fallback cuando falle la nube, el enlace o el dispositivo de borde.

Checklist ejecutivo

  • Definir qué datos nunca deben salir del entorno controlado.
  • Segmentar inferencia local, edge y nube según riesgo real.
  • Registrar accesos, prompts críticos, eventos y cambios de configuración.
  • Planear parches, hardening y reposición de hardware desde el inicio.

Lectura práctica

Una arquitectura buena no solo corre: resiste auditoría, falla con gracia y permite cambiar componentes sin volver a exponer todo el sistema. Por eso seguridad es una capa transversal, no un agregado cosmético al final.